

Cảnh báo: Lỗ hổng trên thiết bị Zyxel và Veeam đang bị khai thác tích cực
CISA vừa đưa lỗ hổng trên switch Zyxel vào danh mục bị khai thác thực tế, đồng thời các chuyên gia cũng cảnh báo về nguy cơ leo thang đặc quyền trên Veeam Agent for...

- Giọng nữ Bắc
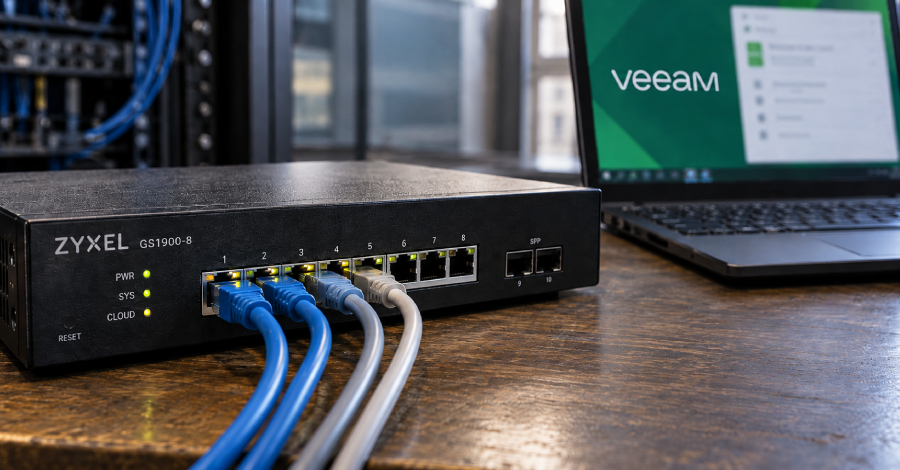
Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) mới đây đã bổ sung một lỗ hổng bảo mật nghiêm trọng trên dòng switch Zyxel GS1900 vào danh mục các Lỗ hổng bị khai thác thực tế (Known Exploited Vulnerabilities – KEV), sau khi ghi nhận các bằng chứng về việc tin tặc đang tích cực tấn công.
Lỗ hổng trên thiết bị Zyxel GS1900
Lỗ hổng được định danh là CVE-2026-7273 (điểm CVSS 8.8) là lỗi tràn bộ đệm dựa trên ngăn xếp (stack-based buffer overflow) nằm trong chương trình CGI của firmware. Kẻ tấn công không cần xác thực, thông qua mạng LAN, có thể gửi các yêu cầu HTTP được thiết kế đặc biệt để thực thi lệnh hệ điều hành (OS) tùy ý.
Zyxel đã phát hành bản vá cho vấn đề này từ tháng 6/2026. Các quản trị viên hệ thống cần kiểm tra và cập nhật firmware lên phiên bản mới nhất (kết thúc bằng hậu tố .2) cho các dòng sản phẩm GS1900-8, 8HP, 10HP, 16, 24, 24E, 24EP, 24HPv2, 48 và 48HPv2. Các cơ quan chính phủ liên bang tại Mỹ đã được yêu cầu hoàn tất việc cập nhật trước ngày 24/9/2026.
Nguy cơ leo thang đặc quyền trên Veeam Agent
Song song với đó, hãng bảo mật Arctic Wolf cũng đưa ra cảnh báo về lỗ hổng CVE-2026-32996 (điểm CVSS 7.3) trên Veeam Agent for Microsoft Windows. Đây là lỗi leo thang đặc quyền cục bộ, cho phép kẻ tấn công có quyền truy cập cục bộ chiếm quyền điều khiển ở mức SYSTEM trên các endpoint bị ảnh hưởng.
Nguyên nhân xuất phát từ cách dịch vụ Veeam Endpoint Backup xử lý các phiên làm việc của client thông qua gRPC named pipe. Dịch vụ này lưu trữ (cache) thông tin định danh quản trị viên dựa trên một UID phiên làm việc do client kiểm soát, vốn không được ràng buộc chặt chẽ với người dùng hoặc kết nối gốc. Do các UID này được ghi vào tệp nhật ký (log) mà người dùng thông thường có thể đọc được, kẻ tấn công có thể dễ dàng lấy được UID hợp lệ và thực thi lệnh với đặc quyền SYSTEM.
Hiện tại, các tổ chức sử dụng giải pháp của Veeam được khuyến cáo kiểm tra các bản cập nhật mới nhất từ nhà sản xuất để ngăn chặn nguy cơ bị khai thác.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.