

WordPress phát hành bản vá khẩn cấp cho lỗ hổng nghiêm trọng cho phép thực thi mã từ xa
WordPress vừa phát hành bản cập nhật bảo mật khẩn cấp để khắc phục lỗ hổng nghiêm trọng (CVE-2026-87902) cho phép kẻ tấn công thực thi mã tùy ý trên một số cấu hình máy...

- Giọng nữ Bắc
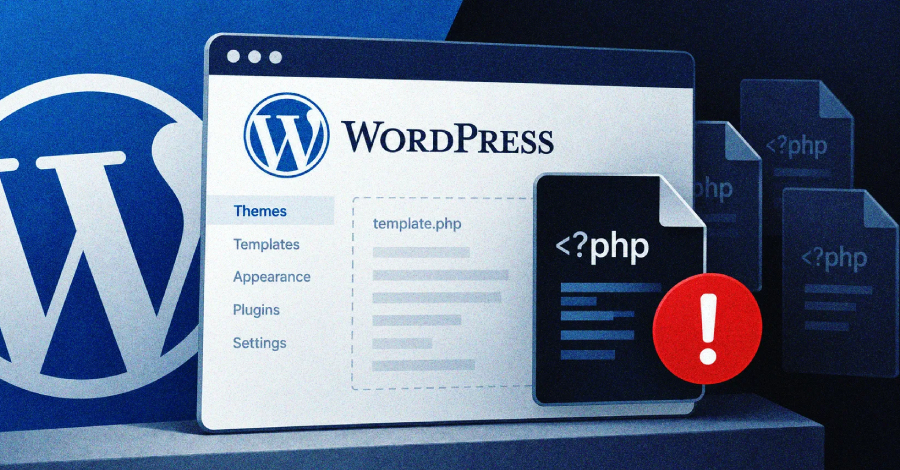
WordPress vừa chính thức phát hành các bản cập nhật bảo mật quan trọng nhằm khắc phục một lỗ hổng nghiêm trọng trong nhân (core) của hệ thống. Lỗ hổng này cho phép kẻ tấn công, ngay cả khi không có tài khoản trên website, có thể ép buộc trang web tải các tệp PHP từ bên ngoài thư mục theme. Trong một số trường hợp cấu hình máy chủ nhất định, lỗ hổng này có thể bị khai thác để thực thi mã tùy ý (Remote Code Execution).
Lỗ hổng này được định danh là CVE-2026-87902 với điểm số CVSS lên tới 9.2, được đánh giá ở mức nghiêm trọng. Điểm đáng chú ý là kẻ tấn công không cần phải đăng nhập hay có bất kỳ quyền hạn nào để thực hiện khai thác.
Các phiên bản bị ảnh hưởng
Tất cả các phiên bản WordPress từ 4.7.0 đến 7.1.1 đều bị ảnh hưởng. Ngay cả khi bạn đã cập nhật lên phiên bản 7.1.1 vào ngày 17/9 vừa qua, bạn vẫn cần phải thực hiện cập nhật lên bản vá mới nhất này.
WordPress đã phát hành bản vá cho tất cả các nhánh phiên bản hiện đang được hỗ trợ. Người dùng cần cập nhật ngay lập tức lên các phiên bản tương ứng:
- Nhánh 7.1.x: Cập nhật lên 7.1.2
- Nhánh 7.0.x: Cập nhật lên 7.0.6
- Nhánh 6.9.x: Cập nhật lên 6.9.9
- Nhánh 6.8.x: Cập nhật lên 6.8.10
- Nhánh 6.7.x: Cập nhật lên 6.7.9
- Nhánh 6.6.x: Cập nhật lên 6.6.9
Đối với các phiên bản cũ hơn (từ 4.7.37 trở đi), WordPress cũng đã cung cấp bản vá để đảm bảo an toàn cho người dùng.
Cơ chế khai thác
Lỗ hổng nằm ở cách WordPress xử lý tệp template cho trang web. Do thiếu cơ chế kiểm tra đường dẫn (path traversal) đối với các giá trị đầu vào từ URL, kẻ tấn công có thể thao túng hệ thống để tải tệp tin không mong muốn. Để thực thi mã thành công, kẻ tấn công cần sự kết hợp của một số yếu tố như: theme đang sử dụng có thư mục bắt đầu bằng tiền tố ‘page-‘ và cấu hình máy chủ cho phép thực thi tệp PHP.
Hiện tại, chưa có báo cáo nào về việc lỗ hổng này bị khai thác trong thực tế (in-the-wild) và cũng chưa có mã khai thác (exploit) công khai. Tuy nhiên, các chuyên gia bảo mật khuyến cáo quản trị viên nên cập nhật website ngay lập tức thông qua bảng điều khiển WordPress hoặc tải bản cập nhật trực tiếp từ WordPress.org. Hiện không có giải pháp thay thế (workaround) nào khác ngoài việc cập nhật phần mềm.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.