

Cảnh báo: Malware npm ‘indexed-btree’ thay đổi chiến thuật, ẩn mã độc trong runtime
Các hacker đang thay đổi chiến thuật tấn công chuỗi cung ứng npm bằng cách ẩn mã độc trực tiếp vào các phương thức runtime thay vì dựa vào các script cài đặt, nhằm vượt qua các rào cản bảo mật...

- Giọng nữ Bắc
Một gói thư viện npm độc hại có tên indexed-btree vừa bị phát hiện thực hiện hành vi tấn công tinh vi. Thay vì sử dụng các lifecycle script (như preinstall hay postinstall) vốn đã bị npm hạn chế, mã độc này được nhúng trực tiếp vào mã nguồn ứng dụng và chỉ kích hoạt khi thực thi (runtime).
Table Of Content
Chiến thuật mới: Vượt qua rào cản bảo mật
Theo các chuyên gia từ Checkmarx, indexed-btree giả mạo thư viện sorted-btree hợp pháp. Điểm đáng chú ý là gói này không cần bất kỳ script cài đặt nào để kích hoạt, giúp nó dễ dàng vượt qua các cơ chế kiểm soát bảo mật tại thời điểm cài đặt mà npm đã áp dụng từ phiên bản 12.
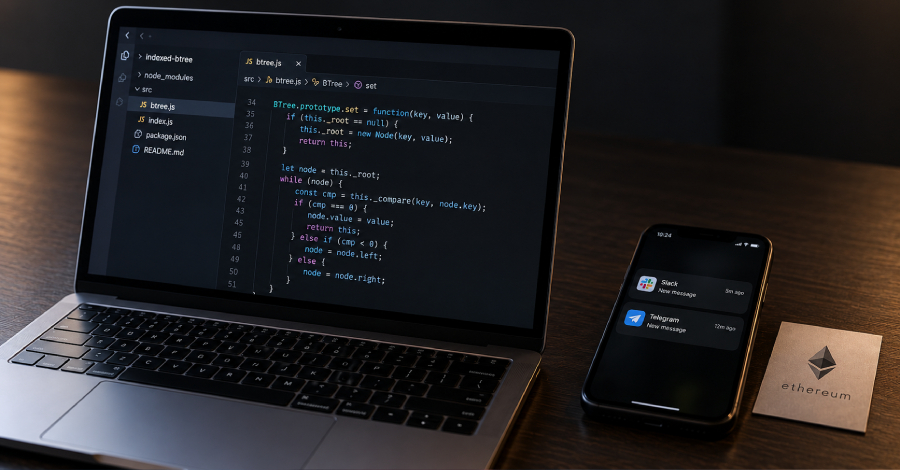
Mã độc được ẩn giấu bên trong phương thức BTree.prototype.set(). Khi được gọi, nó sẽ kích hoạt sharedLoad.min.js – một payload JavaScript đã được làm rối (obfuscated). Sau khi thực thi, mã độc sẽ thu thập thông tin hệ thống, gửi dữ liệu về Slack/Telegram và sử dụng kỹ thuật EtherHiding để tải payload giai đoạn hai từ các smart contract trên mạng Sepolia testnet.
Hệ lụy và quy mô tấn công
Dù đã bị gỡ bỏ, indexed-btree đã kịp đạt hàng triệu lượt tải xuống kể từ tháng 6/2026, giúp kẻ tấn công thu lợi bất chính khoảng 109 ETH (tương đương hơn 230.000 EUR). Ngoài ra, một loạt các gói thư viện khác có liên quan như ordered-kv-index, btree-core, hay mutex-forge cũng đã bị xóa khỏi registry.
Các chuyên gia an ninh mạng cảnh báo rằng việc chặn lifecycle script là chưa đủ. Các nhà phát triển cần áp dụng phân tích hành vi tại runtime để phát hiện các hoạt động bất thường của dependency.
Chiến dịch PolinRider tái xuất trên Packagist
Song song với sự kiện trên, chiến dịch PolinRider (có liên hệ với các nhóm hacker Triều Tiên) cũng đang nhắm vào hệ sinh thái Packagist. Cụ thể, gói visanduma/nova-two-factor đã bị tiêm mã độc thông qua tài khoản nhà phát triển bị chiếm quyền kiểm soát.
PolinRider nổi tiếng với việc xâm nhập vào các kho lưu trữ Git, thay đổi lịch sử commit và sử dụng các kỹ thuật như NullReceiver để phân phối payload qua blockchain. Việc tấn công vào các tài khoản nhà phát triển cho phép hacker duy trì quyền truy cập lâu dài và lây lan mã độc thông qua quy trình làm việc thông thường của các dự án phần mềm.
Các chuyên gia khuyến nghị cộng đồng lập trình viên cần thắt chặt bảo mật tài khoản cá nhân, kiểm tra kỹ các thay đổi trong mã nguồn và không nên tin tưởng tuyệt đối vào các thư viện bên thứ ba, ngay cả khi chúng trông có vẻ hợp pháp.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.