

Lỗ hổng ‘Comment2Shell’ trên WordPress: Biến XSS thành RCE thông qua phiên làm việc của quản trị viên
Một lỗ hổng bảo mật mới mang tên 'Comment2Shell' (CVE-2026-93485) trên WordPress cho phép kẻ tấn công thực thi mã từ xa (RCE) bằng cách lợi dụng phiên làm việc của quản trị viên thông qua các bình...

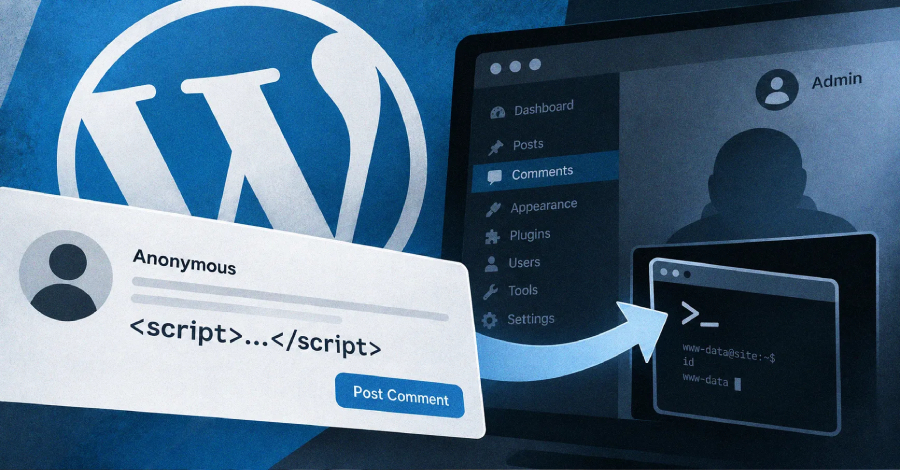
WordPress vừa phát hành bản vá cho một lỗ hổng bảo mật nghiêm trọng có mã định danh CVE-2026-93485, được cộng đồng bảo mật gọi là “Comment2Shell”. Lỗ hổng này cho phép kẻ tấn công không cần xác thực có thể thực thi mã từ xa (RCE) trên server thông qua việc lạm dụng các bình luận trên website.
Cơ chế tấn công của Comment2Shell
Theo nhà nghiên cứu bảo mật Rafie Muhammad, lỗ hổng này xuất phát từ sự thiếu hụt trong quá trình xử lý HTML khi WordPress lưu trữ và hiển thị bình luận. Kẻ tấn công có thể chèn một đoạn mã độc thông qua bình luận ẩn danh. Khi một quản trị viên (administrator) truy cập vào trang có chứa bình luận này, đoạn mã sẽ tự động kích hoạt trong trình duyệt của họ.
Điểm nguy hiểm nằm ở chỗ, đoạn mã này có thể lợi dụng quyền hạn của quản trị viên đang đăng nhập để thực hiện các hành động trái phép, chẳng hạn như tải lên một plugin chứa web shell. Từ đây, kẻ tấn công có thể giành quyền kiểm soát server.
Lỗ hổng này ảnh hưởng đến các phiên bản WordPress từ 4.7 đến 7.1. Patchstack, đơn vị định danh lỗ hổng, đã đánh giá mức độ nghiêm trọng là 7.1/10 trên thang điểm CVSS.
Cách khắc phục và phòng ngừa
WordPress đã chính thức vá lỗi này trong phiên bản 7.1.1 phát hành ngày 17/9/2026. Người dùng được khuyến cáo cập nhật ngay lập tức lên phiên bản mới nhất tương ứng với nhánh đang sử dụng:
- WordPress 7.1: Cập nhật lên 7.1.1
- WordPress 7.0: Cập nhật lên 7.0.5
- WordPress 6.9: Cập nhật lên 6.9.8
- Các phiên bản cũ hơn: Cập nhật lên các bản vá tương ứng (tối thiểu là 4.7.36)
Trong trường hợp chưa thể cập nhật ngay, quản trị viên có thể tạm thời vô hiệu hóa tính năng bình luận trên toàn bộ website hoặc sử dụng các giải pháp Web Application Firewall (WAF) để chặn các yêu cầu độc hại. Tuy nhiên, việc cập nhật core vẫn là giải pháp triệt để nhất. Ngoài ra, quản trị viên nên kiểm tra lại danh sách plugin và các file lạ trên server để đảm bảo hệ thống chưa bị xâm nhập trước đó.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.