

Tin tặc Trung Quốc sử dụng chuỗi lỗ hổng Zero-day trên Chrome và Windows để phát tán mã độc CLEANGULP
Nhóm tin tặc UTA0565 đang thực hiện các chiến dịch tấn công tinh vi bằng cách kết hợp chuỗi lỗ hổng zero-day trên Google Chrome và Windows để cài đặt mã độc CLEANGULP lên thiết bị nạn...

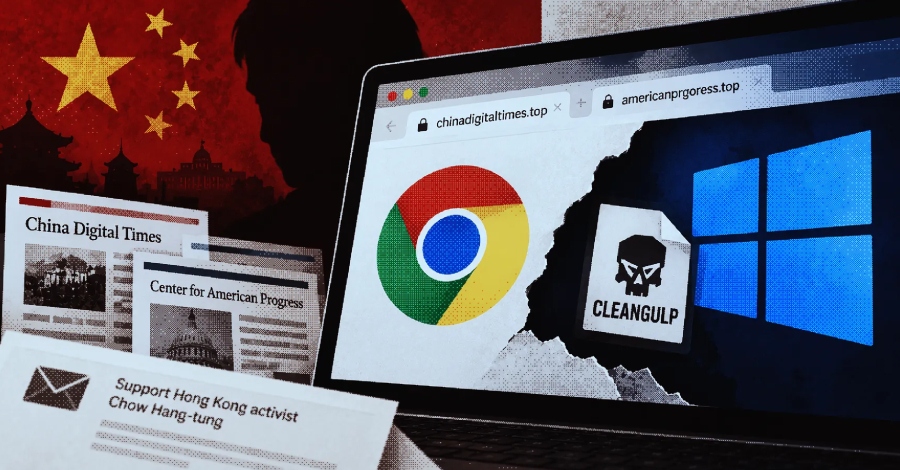
Các nhà nghiên cứu bảo mật tại Volexity vừa phát hiện một chiến dịch tấn công mạng tinh vi được thực hiện bởi nhóm tin tặc có tên mã UTA0565. Nhóm này đã khai thác thành công một chuỗi lỗ hổng zero-day trên trình duyệt Google Chrome và hệ điều hành Microsoft Windows để thực thi mã từ xa (RCE) và vượt qua cơ chế sandbox của trình duyệt.
Table Of Content
Chi tiết kỹ thuật về chuỗi tấn công
Chiến dịch tấn công được ghi nhận vào đầu tháng 9/2026, sử dụng sự kết hợp của ba lỗ hổng nghiêm trọng:
- CVE-2026-85046 và CVE-2026-87491: Hai lỗ hổng trên Google Chrome.
- CVE-2026-85880: Lỗ hổng ảnh hưởng đến thành phần Advanced Local Procedure Call (ALPC) của Windows.
Bằng cách xâu chuỗi các lỗ hổng này, kẻ tấn công có thể thoát khỏi môi trường sandbox của trình duyệt và chiếm quyền kiểm soát hệ thống mục tiêu.
Phương thức lây nhiễm và mã độc CLEANGULP
Nhóm UTA0565 đã giả mạo các tổ chức truyền thông và tổ chức phi chính phủ (NGO) để phát tán mã độc. Các nạn nhân tại khu vực châu Á đã nhận được email phishing chứa liên kết dẫn đến các trang web giả mạo (như chinadigitaltimes[.]top và americanprgoress[.]top). Tại đây, một iframe ẩn sẽ kích hoạt bộ công cụ khai thác BlueMoon để tải xuống tệp tin thực thi chrome_cleanup.exe.
Mã độc được triển khai có tên là CLEANGULP, được viết bằng trình biên dịch Microsoft Visual C. Các tính năng chính của mã độc này bao gồm:
- Thực thi lệnh shell.
- Liệt kê các tiến trình đang chạy.
- Tải lên và tải xuống tệp tin.
- Thực thi các tệp tin beacon object (BOF).
Đáng chú ý, CLEANGULP sử dụng tên miền thecovnresation[.]com để giao tiếp với máy chủ điều khiển (C2) qua giao thức HTTP, nhằm giả mạo trang tin tức học thuật uy tín theconversation[.]com.
Nhận định từ chuyên gia
Volexity cho rằng việc sử dụng chung một bộ công cụ khai thác cho thấy sự phối hợp chặt chẽ trong cộng đồng tin tặc Trung Quốc. Các thành phần của bộ công cụ này có khả năng đã được chia sẻ, tùy chỉnh và vũ khí hóa bởi nhiều nhóm khác nhau. Phạm vi ảnh hưởng của chiến dịch này được dự báo là rộng hơn nhiều so với những gì đã được ghi nhận hiện tại.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.