

Lỗ hổng nghiêm trọng trong Next.js ImageResponse cho phép thực thi mã từ xa qua SVG
Vercel vừa phát đi cảnh báo về một lỗ hổng bảo mật nghiêm trọng (CVE-2026-94545) trong tính năng ImageResponse của Next.js, có khả năng dẫn đến thực thi mã từ xa trên server thông qua các đầu vào SVG...

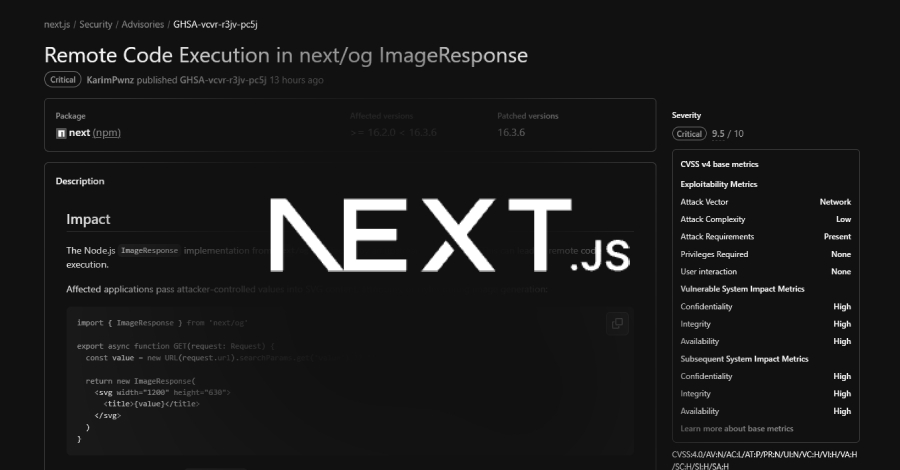
Vercel đã chính thức công bố một lỗ hổng bảo mật nghiêm trọng trong Next.js, ảnh hưởng trực tiếp đến tính năng ImageResponse – công cụ thường được sử dụng để tạo ảnh xem trước (Open Graph) cho các trang web. Lỗ hổng này, được định danh là CVE-2026-94545, cho phép kẻ tấn công thực thi mã tùy ý trên server nếu ứng dụng có xử lý các giá trị do người dùng kiểm soát trong quá trình tạo ảnh.
Chi tiết về lỗ hổng
Lỗ hổng nằm trong thư viện Satori, thành phần cốt lõi mà Next.js sử dụng để chuyển đổi bố cục hình ảnh thành mã SVG trước khi xuất ra định dạng PNG cuối cùng. Theo Vercel, vấn đề phát sinh do các giá trị đầu vào không được kiểm tra và làm sạch (sanitize) đúng cách trước khi đưa vào nội dung, thuộc tính hoặc kiểu dáng của SVG. Kẻ tấn công có thể lợi dụng điều này để chèn mã độc, từ đó dẫn đến việc thực thi mã trên server thông qua các thư viện phụ thuộc khác.
Lỗ hổng này được đánh giá ở mức Critical với điểm CVSS 9.5. Các phiên bản Next.js bị ảnh hưởng bao gồm từ 16.2.0 đến 16.3.5 khi chạy trên môi trường Node.js. Đáng chú ý, phiên bản Edge runtime và Next.js 15 không bị ảnh hưởng bởi lỗ hổng này.
Khuyến nghị khắc phục
Vercel đã phát hành bản vá trong phiên bản Next.js 16.3.6. Người dùng đang sử dụng các phiên bản bị ảnh hưởng được khuyến cáo cập nhật ngay lập tức bằng lệnh:
npm install [email protected]
Đối với những nhà phát triển đang sử dụng thư viện Satori trực tiếp (không thông qua Next.js), cần cập nhật lên phiên bản 0.33.5 để nhận bản vá lỗi tương ứng.
Trong trường hợp chưa thể nâng cấp ngay, giải pháp tạm thời (workaround) là đảm bảo các giá trị do người dùng cung cấp (như dữ liệu từ URL hoặc form) không được đưa trực tiếp vào nội dung, thuộc tính hoặc style của SVG trong quá trình render. Hiện tại, chưa có báo cáo nào về việc lỗ hổng này bị khai thác trong thực tế, tuy nhiên các quản trị viên hệ thống nên sớm kiểm tra và cập nhật để đảm bảo an toàn cho hạ tầng server.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.