

Xuất hiện công cụ zero-day BigDiskBuster: Ngăn chặn cập nhật Microsoft Defender bằng cách làm đầy ổ cứng
Một công cụ zero-day mới có tên BigDiskBuster vừa được công bố, cho phép kẻ tấn công vô hiệu hóa khả năng cập nhật của Microsoft Defender bằng cách chiếm dụng toàn bộ dung lượng đĩa...

- Giọng nữ Bắc
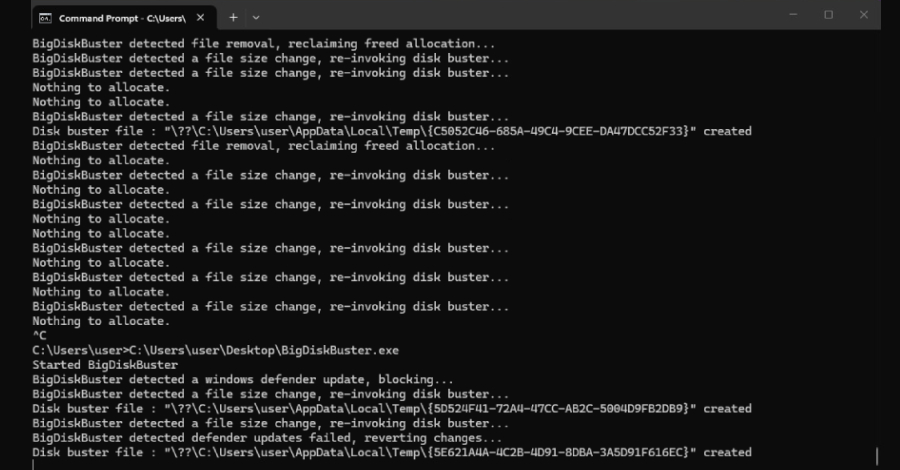
Cộng đồng an ninh mạng vừa ghi nhận sự xuất hiện của một công cụ zero-day có tên BigDiskBuster, được công bố trên GitHub vào ngày 19/9/2026. Công cụ này có khả năng ngăn chặn Microsoft Defender tải xuống các bản cập nhật nền tảng và chữ ký (signature) bằng cách lấp đầy dung lượng trống trên ổ đĩa hệ thống.
Table Of Content
Cơ chế hoạt động của BigDiskBuster
Theo phân tích, BigDiskBuster liên tục theo dõi ổ đĩa C:\ để tìm kiếm các thư mục cập nhật mới của Microsoft Defender. Ngay khi Defender bắt đầu quá trình tải bản cập nhật, công cụ này sẽ tự động tạo ra một tệp tin ẩn tạm thời với kích thước chiếm trọn dung lượng trống còn lại, khiến quá trình cập nhật bị thất bại. Sau khi Defender hủy tiến trình, công cụ sẽ xóa tệp tin này và tiếp tục chờ đợi cho lần cập nhật tiếp theo. Ngoài ra, nó còn can thiệp vào tiến trình MRT.exe (Windows Malicious Software Removal Tool) để ngăn chặn Windows Update thay thế tệp tin này.
Đáng chú ý, công cụ này được phát triển bởi Abdelhamid Naceri, một cựu chuyên gia bảo mật của Microsoft. Hiện tại, BigDiskBuster chưa có bản vá, chưa có mã CVE và cũng chưa có thông báo chính thức nào từ phía Microsoft.
Rủi ro đối với người dùng
Khi các bản cập nhật bị chặn, Microsoft Defender vẫn hoạt động nhưng các dữ liệu nhận diện mối đe dọa sẽ dần trở nên lỗi thời, khiến hệ thống dễ bị tổn thương trước các loại malware mới. Mặc dù tác giả cho biết công cụ này vẫn còn một số lỗi và cần được tối ưu hóa, nhưng nó được cho là có thể hoạt động trên tất cả các phiên bản Windows hiện nay.
Khuyến nghị cho quản trị viên
Hiện tại chưa có bản vá chính thức, do đó các quản trị viên hệ thống cần thực hiện các biện pháp phòng ngừa sau:
- Kiểm tra trạng thái cập nhật: Thường xuyên kiểm tra phiên bản chữ ký và nền tảng của Defender thông qua mục Virus & threat protection hoặc sử dụng lệnh
Get-MpComputerStatustrong PowerShell để theo dõi các trường AMEngineVersion và AMProductVersion. - Giám sát hệ thống: Thiết lập cảnh báo cho các trường hợp cập nhật Defender thất bại liên tục, tình trạng ổ đĩa hệ thống bị đầy bất thường hoặc sự xuất hiện của các tệp tin ẩn lớn trong thư mục tạm.
- Kiểm soát thực thi: Sử dụng các giải pháp như WDAC (Windows Defender Application Control) hoặc AppLocker để hạn chế việc thực thi các tệp tin nhị phân không xác định, từ đó ngăn chặn công cụ này chạy trên máy trạm.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.