

Cảnh báo: Lỗ hổng nghiêm trọng trên Siemens IoT2050 đang bị tin tặc khai thác để cài đặt backdoor
Các thiết bị Siemens SIMATIC IoT2050 Advanced đang trở thành mục tiêu của các cuộc tấn công khai thác lỗ hổng nghiêm trọng CVE-2026-58115 để cài đặt mã độc và tạo backdoor từ...

- Giọng nữ Bắc
Các chuyên gia an ninh mạng từ VulnCheck vừa phát đi cảnh báo về việc lỗ hổng bảo mật nghiêm trọng trên thiết bị Siemens SIMATIC IoT2050 Advanced đang bị tin tặc tích cực khai thác trong thực tế.
Lỗ hổng này, được định danh là CVE-2026-58115 với điểm CVSS tuyệt đối 10.0, xuất phát từ việc thiếu cơ chế xác thực cho các chức năng quan trọng. Điều này cho phép một kẻ tấn công từ xa, không cần xác thực, có thể thực thi mã tùy ý (arbitrary code) với đặc quyền cao nhất trên hệ thống.
Chi tiết về cuộc tấn công
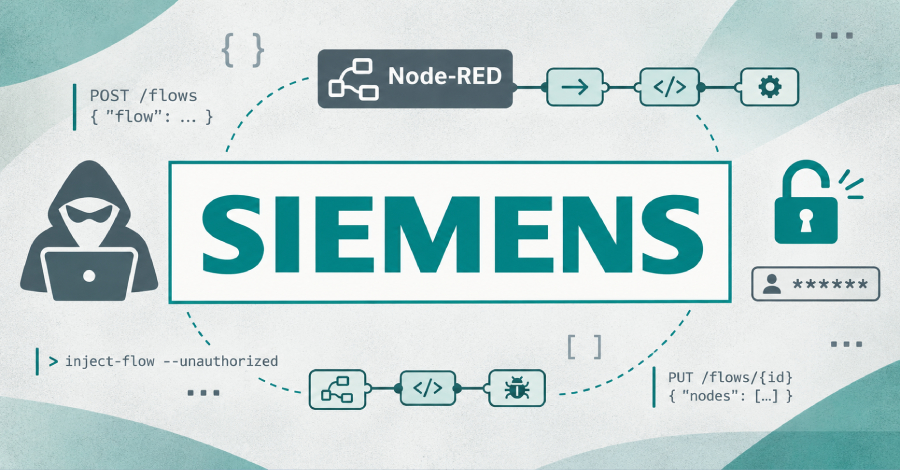
Theo Siemens, vấn đề nằm ở giao diện HTTP của Node-RED trên các thiết bị chạy Industrial OS. Kẻ tấn công có thể lợi dụng lỗ hổng này để tạo ra các luồng (flow) độc hại, từ đó thực thi mã lệnh trên server. Các nhà nghiên cứu tại VulnCheck đã quan sát thấy những nỗ lực khai thác nhắm vào mạng lưới honeypot của họ nhằm tải xuống và chạy các botnet Linux.
Kỹ thuật khai thác được mô tả là rất tinh vi, sử dụng nhiều lớp mã hóa để che giấu hành vi. Tin tặc thường thực hiện các bước sau:
- Triển khai một luồng Node-RED độc hại để tự động tải binary từ server do chúng kiểm soát.
- Sử dụng các công cụ như
wgethoặccurlđể lấy payload, sau đó lưu trữ và thực thi dưới các tên gọi ngụy trang (ví dụ:/tmp/.kworkerđể giả dạng tiến trình kernel). - Trong một số trường hợp, tin tặc không tải xuống mã độc ngay mà thiết lập một backdoor thông qua các endpoint HTTP tùy chỉnh (như
/cmd), cho phép chúng chạy lệnh từ xa bất cứ lúc nào, ngay cả khi thiết bị khởi động lại.
Khuyến nghị bảo mật
Siemens đã phát hành bản vá cho vấn đề này trong phiên bản 4.3.4.1 trở lên. Đối với người dùng chưa thể cập nhật ngay lập tức, hãng khuyến cáo các biện pháp giảm thiểu rủi ro sau:
- Gỡ bỏ Node-RED nếu không thực sự cần thiết.
- Kích hoạt truy cập HTTPS.
- Thiết lập xác thực dựa trên thông tin đăng nhập (credential-based) hoặc sử dụng OAuth/OpenID cho trình chỉnh sửa và API quản trị.
- Sử dụng xác thực cơ bản (basic authentication) cho các HTTP Nodes và Node-RED Dashboard.
Người dùng các thiết bị công nghiệp của Siemens nên kiểm tra phiên bản firmware hiện tại và áp dụng các bản vá hoặc biện pháp bảo vệ bổ sung để tránh trở thành mục tiêu của các chiến dịch tấn công này.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.