

Kênh cập nhật cPGuard bị chiếm quyền, phát tán backdoor trên máy chủ Linux
Hệ thống cập nhật của công cụ bảo mật cPGuard đã bị kẻ tấn công xâm nhập, phát tán mã độc backdoor và đánh cắp dữ liệu nhạy cảm từ các máy chủ Linux của khách...

- Giọng nữ Bắc
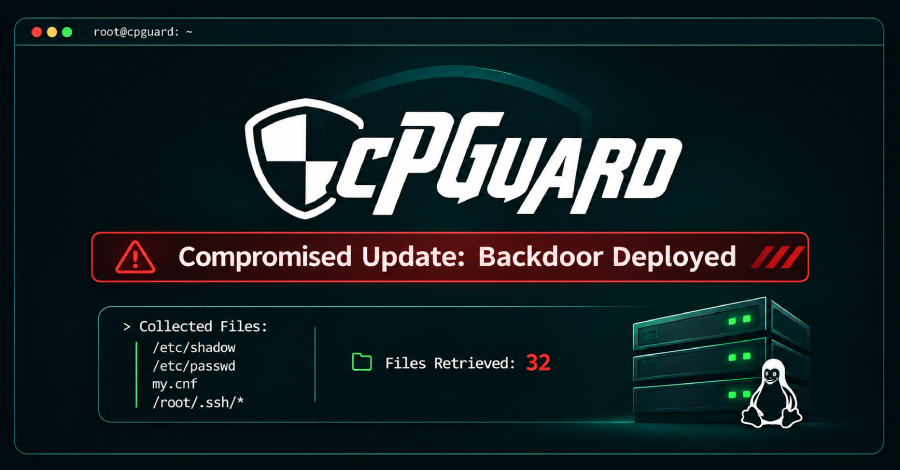
Vào ngày 2 tháng 11, nhà sản xuất công cụ bảo mật cPGuard là OPSSHIELD đã phát đi cảnh báo khẩn cấp về một vụ tấn công chuỗi cung ứng nghiêm trọng. Kẻ tấn công đã chiếm quyền truy cập vào hệ thống cập nhật của hãng, từ đó phát tán một script độc hại đến các máy chủ Linux đang sử dụng cPGuard.
Theo thông tin từ OPSSHIELD, script này có khả năng cài đặt backdoor và thu thập các tệp tin nhạy cảm, bao gồm tệp /etc/shadow (chứa hash mật khẩu), /etc/passwd, cấu hình cơ sở dữ liệu MySQL/MariaDB, lịch sử lệnh của người dùng root, cùng các tệp tin SSH (authorized_keys và known_hosts). Dữ liệu thu thập được sau đó đã bị kẻ tấn công đẩy lên một máy chủ cấp phép (licensing server) của chính OPSSHIELD do tài khoản này cũng bị xâm nhập.
Các phiên bản cPGuard bị ảnh hưởng bao gồm từ 5.88.12 đến 5.88.19. Sự cố đã được phát hiện trong vòng 12 giờ kể từ khi các phiên bản này được phát hành. Hiện tại, OPSSHIELD đã vô hiệu hóa các thông tin đăng nhập bị lộ và ngăn chặn script tiếp tục lây lan.
Khuyến nghị cho quản trị viên
Người dùng cần thực hiện các bước sau ngay lập tức để đảm bảo an toàn cho hệ thống:
- Cập nhật ngay lập tức: Chạy lệnh
cpgcli update --startvà kiểm tra phiên bản bằngcpgcli --version. Đảm bảo hệ thống đang chạy phiên bản 5.88.25 hoặc mới hơn. - Xử lý sự cố: Đối với các máy chủ đã cài đặt phiên bản lỗi, cần coi như hệ thống đã bị thỏa hiệp (compromised). Quản trị viên cần:
- Reset toàn bộ mật khẩu người dùng local (đặc biệt là root).
- Thay đổi mật khẩu cơ sở dữ liệu, các token truy cập S3, API key của DigitalOcean và các bí mật khác từng lưu trong lịch sử shell.
- Thay thế các cặp khóa SSH private key tại
/root/.sshvà xóa các public key cũ khỏi các hệ thống tin cậy.
Để kiểm tra xem máy chủ có từng cài đặt phiên bản bị ảnh hưởng hay không, quản trị viên có thể sử dụng lệnh: grep 'Successfully updated' /opt/cpguard/logs/install_log. Nếu thấy xuất hiện các phiên bản từ 5.88.12 đến 5.88.19, máy chủ của bạn nằm trong diện rủi ro và cần thực hiện các biện pháp khắc phục nêu trên.
Ngoài ra, OPSSHIELD cũng đang phát hành một bản cập nhật bổ sung để loại bỏ các khóa truy cập hỗ trợ (support-access keys) khỏi các máy chủ cPGuard nhằm đề phòng rủi ro bảo mật tiềm ẩn.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.