

Cảnh báo: Lỗ hổng nghiêm trọng trên plugin CryptoPayment Gateway đang bị khai thác
Một lỗ hổng bảo mật mức độ nghiêm trọng tối đa (CVSS 10.0) trong plugin CryptoPayment Gateway cho WordPress đang bị tin tặc khai thác để đánh cắp thông tin ví tiền điện...

- Giọng nữ Bắc
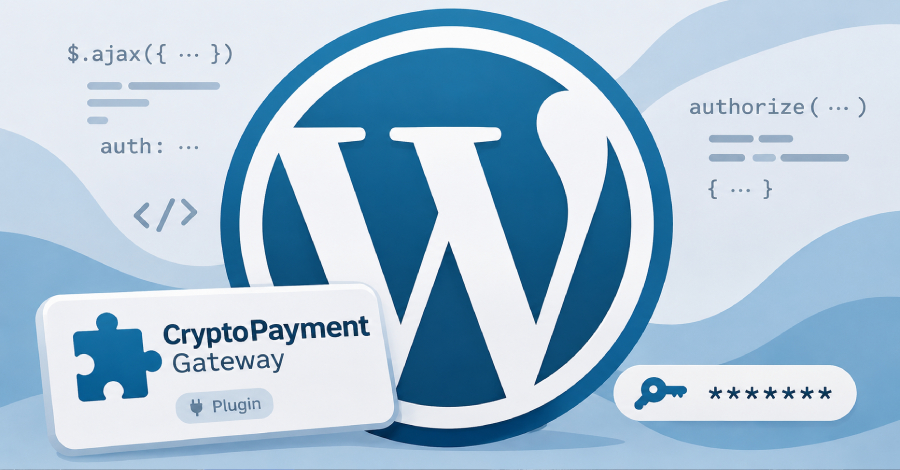
Các chuyên gia bảo mật từ Defused Cyber vừa đưa ra cảnh báo về một lỗ hổng bảo mật nghiêm trọng (định danh CVE-2026-81648) đang bị tin tặc tích cực khai thác trên plugin CryptoPayment Gateway dành cho WordPress. Với điểm số CVSS đạt mức tối đa 10.0, lỗ hổng này cho phép kẻ tấn công thực hiện các hành vi nguy hiểm mà không cần xác thực.
Chi tiết về lỗ hổng
Theo phân tích, lỗ hổng nằm ở các phiên bản từ 1.2.1 đến 1.2.2 của plugin. Vấn đề xuất phát từ việc thiếu kiểm soát quyền hạn (authorization check) trên một endpoint AJAX. Điều này tạo điều kiện cho người dùng không được cấp quyền có thể:
- Xóa các tệp tin tùy ý trên server.
- Ghi đè cấu hình của cổng thanh toán.
- Khôi phục và trích xuất thông tin xác thực ví tiền điện tử dưới dạng văn bản thuần (cleartext).
Đáng chú ý, các cuộc tấn công được ghi nhận xuất phát từ hạ tầng máy chủ được quảng cáo là dịch vụ “Anonymous KYC-Free VPS Hosting”.
Khuyến nghị cho quản trị viên
Hiện tại, plugin này đã bị gỡ bỏ khỏi thư mục plugin của WordPress từ ngày 28/08/2026 do các vấn đề bảo mật và chưa có bản vá chính thức nào được phát hành. Để bảo vệ website, các chuyên gia khuyến cáo:
- Gỡ bỏ hoàn toàn plugin CryptoPayment Gateway khỏi hệ thống ngay lập tức.
- Thực hiện rotate (thay đổi) toàn bộ các khóa ví (wallet keys) đã từng lưu trữ trên plugin này.
- Tiến hành kiểm tra (audit) toàn bộ hệ thống để phát hiện các thay đổi bất thường hoặc dấu hiệu bị xâm nhập.
Việc sử dụng các plugin không còn được hỗ trợ hoặc có lỗ hổng chưa được vá là một rủi ro lớn đối với an ninh website, đặc biệt là các trang web có tích hợp thanh toán tiền điện tử.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.