

Làn Sóng Tấn Công Mạng Mới Nhắm Vào Hệ Thống Làm Lạnh Siêu Thị Châu Âu, Thực Phẩm Bị Hư Hại
Một làn sóng tấn công mạng mới đã nhắm vào các hệ thống kiểm soát làm lạnh tại nhiều siêu thị trên khắp Châu Âu, khiến thực phẩm bị hư hỏng và gây thiệt hại đáng...

- Giọng nữ Bắc
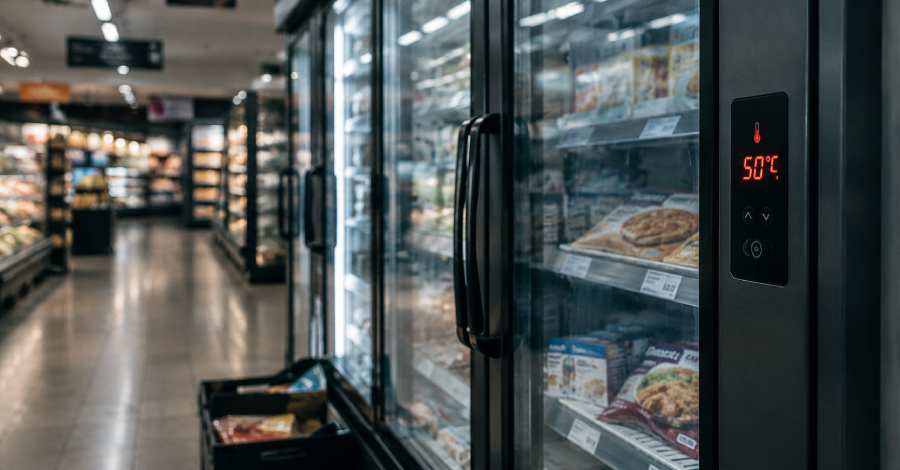
Các siêu thị ở Bỉ, Thụy Điển, Estonia và nhiều quốc gia Châu Âu khác đã trở thành nạn nhân của một làn sóng tấn công mạng mới, diễn ra vào đêm Chủ Nhật, ngày 2 tháng 11. Kẻ tấn công đã truy cập từ xa và thay đổi cài đặt trên các hệ thống kiểm soát làm lạnh, khiến tủ lạnh và tủ đông bị tăng nhiệt độ.
Table Of Content
Mặc dù không có chuỗi siêu thị nào báo cáo số lượng cửa hàng bị ảnh hưởng quá lớn (chỉ vài chục cửa hàng), nhưng nhiều nơi đã phải vứt bỏ hoặc thu hồi thực phẩm tươi sống và đông lạnh. Danfoss, nhà sản xuất thiết bị kiểm soát làm lạnh của Đan Mạch, xác nhận sản phẩm của họ có liên quan đến các vụ tấn công này, tương tự như vụ việc xảy ra ba tuần trước đó khi hàng trăm siêu thị Pháp bị ảnh hưởng.
Tính đến tối thứ Hai, vẫn chưa có tổ chức hay cá nhân nào đứng ra nhận trách nhiệm về các cuộc tấn công này, và cũng chưa rõ liệu chúng có liên quan đến vụ việc tại Pháp hay không.
Hệ thống kiểm soát làm lạnh là các máy tính điều khiển tủ lạnh và tủ đông của cửa hàng. Chúng thường được kết nối internet, cho phép các nhà thầu bảo trì giám sát và khắc phục sự cố từ xa.
Tại Bỉ, kẻ tấn công đã chuyển các đơn vị làm lạnh sang chế độ rã đông (defrost mode), Stephan Moelans, Giám đốc điều hành của nhà thầu làm lạnh Sabcobel, chia sẻ với truyền thông Bỉ. Chế độ rã đông được thiết kế để làm tan băng, nhưng trong các cuộc tấn công này, nó lại khiến các thiết bị nóng lên thay vì giữ lạnh thực phẩm. Sabcobel quản lý hệ thống làm lạnh cho chuỗi siêu thị Delhaize.
Trong các trường hợp khác, cài đặt nhiệt độ đã bị tăng lên. Một cửa hàng ICA ở Sjöbo, miền nam Thụy Điển, cho biết tủ lạnh và tủ đông của họ đã bị đặt ở mức 50°C, buộc nhân viên phải loại bỏ hàng hóa bị ảnh hưởng.
Tại một siêu thị Selver ở Estonia, một tủ đông cũng bị đặt ở 50°C, theo Jann Mutso, Giám đốc điều hành của nhà cung cấp làm lạnh Kitman Coldtech. Tuy nhiên, nhiệt độ chỉ tăng khoảng 2-3°C và sự cố đã được khắc phục trong khoảng 10 phút, không gây hư hại sản phẩm.
Trang tư vấn bảo mật của Danfoss không liệt kê bất kỳ cảnh báo nào về các cuộc tấn công này khi The Hacker News kiểm tra vào ngày 3 tháng 11. Các bước hướng dẫn chi tiết nhất cho các nhà vận hành vẫn là từ cảnh báo tháng 10 của CERT-FR, một phần của cơ quan an ninh mạng quốc gia Pháp.
Các Công Ty Bị Ảnh Hưởng
| Quốc gia | Công ty | Số cửa hàng bị ảnh hưởng | Thông tin từ công ty hoặc nhà cung cấp |
|---|---|---|---|
| Bỉ, Luxembourg | Delhaize | Vài chục, chủ yếu ở Bỉ và một số ở Luxembourg | Một “sự cố IT” ảnh hưởng đến hệ thống làm lạnh. Nguồn cung thực phẩm tươi sống và đông lạnh tạm thời bị hạn chế. |
| Bỉ | Carrefour | 15 trên hơn 700 | Một cuộc tấn công mạng vào hệ thống làm lạnh, với tác động rất hạn chế. |
| Bỉ | Intermarché | 10 đến 15 | Sự cố với tủ lạnh. |
| Bỉ | Spar, thuộc Colruyt Group | 5, do các chủ sở hữu độc lập điều hành | Hệ thống tủ lạnh của họ bị tấn công. |
| Bỉ | IKEA | 1, tại Mons | Một sự cố mạng ảnh hưởng đến tủ lạnh và tủ đông của cửa hàng. Không có cửa hàng IKEA nào khác ở Bỉ bị ảnh hưởng. |
| Thụy Điển | ICA | Số lượng hạn chế. Không có số liệu cụ thể | Một sự cố ảnh hưởng đến hệ thống làm lạnh và tủ đông. ICA không xác nhận đây là một cuộc tấn công mạng. |
| Thụy Điển | Coop | 6 (theo TT và AFP) hoặc 7 (theo Reuters và Bloomberg), trên khoảng 800 | Một sự cố mạng trong đó ai đó đã can thiệp vào hệ thống làm lạnh mà không được phép. |
| Ireland | Musgrave, chủ sở hữu SuperValu | 13 trên 223 | Một “sự cố mạng” giới hạn ở một mẫu làm lạnh cụ thể. |
| Estonia | Selver, thông qua nhà cung cấp Kitman Coldtech | 1 | Một cuộc tấn công vào hệ thống Danfoss cũ hơn. |
| Hà Lan | Các doanh nghiệp không được nêu tên | Ít nhất 17 doanh nghiệp, bao gồm cửa hàng thịt và các cửa hàng nhỏ địa phương | Bị tấn công, theo Danfoss. |
| Phần Lan | Kesko | Một vài cửa hàng nhỏ hơn | Nhiệt độ bất thường. Nguyên nhân đang được điều tra. Thiết bị của các cửa hàng này nằm ngoài hệ thống bảo vệ trung tâm của Kesko. |
| Bồ Đào Nha | Intermarché, tập đoàn Mosqueteiros | 7 | Một cuộc tấn công mạng dường như nhắm vào một công ty bên ngoài quản lý hệ thống làm lạnh, theo AFP. |
| Ý | Các siêu thị Coop do Radenza Group điều hành | Ít nhất 4, ở Sicily | Một cuộc tấn công vào hệ thống điều khiển từ xa cho các khu vực thực phẩm đông lạnh, theo AFP. |
Tại một cửa hàng thịt De Laet & Van Haver ở Hove, phía nam Antwerp, tủ lạnh đã bị tăng nhiệt độ lên tới 18°C, chủ sở hữu Luc De Laet chia sẻ với Reuters. Ông ước tính khoảng 15.000 euro giá trị thịt đã bị hư hỏng.
Tại 13 cửa hàng SuperValu, Musgrave đã thu hồi các sản phẩm đông lạnh và tươi sống như một biện pháp phòng ngừa. Công ty cho biết vào chiều thứ Hai rằng sự cố đã được giải quyết và việc bổ sung hàng hóa đang được tiến hành.
Thông Tin Về Thiết Bị và Phương Thức Xâm Nhập
Một số hệ thống bị tấn công được sản xuất bởi Danfoss. Một phát ngôn viên của ICA nói với AFP rằng tất cả các cửa hàng ICA bị ảnh hưởng đều được kết nối với hệ thống kiểm soát làm lạnh bên ngoài do Danfoss cung cấp. Tại Estonia, kẻ tấn công đã tiếp cận máy tính điều khiển của một hệ thống Danfoss cũ hơn, Mutso cho biết.
Danfoss không được nêu tên trong mọi trường hợp. Tuyên bố của Musgrave không đề cập đến nhà sản xuất của mẫu thiết bị bị ảnh hưởng.
Một cửa hàng thịt ở Bỉ bị ảnh hưởng nói với đài truyền hình Hà Lan NOS rằng thiết bị từ một nhà sản xuất thứ hai, Copeland, cũng bị tấn công ở Bỉ. Copeland không đưa ra câu trả lời rõ ràng cho các câu hỏi về vụ tấn công.
Các hệ thống của Hà Lan bị tấn công không nằm trên mạng an toàn và vẫn sử dụng mật khẩu mặc định, một phát ngôn viên của Danfoss nói với NOS. Hầu hết các cửa hàng ở đó đã thực hiện các biện pháp sau vụ tấn công ở Pháp, nhưng một số ít thì không, và đó là những cửa hàng bị tấn công.
Danfoss cũng nói với đài truyền hình Bỉ VTM rằng điểm yếu chủ yếu nằm ở phần mềm lỗi thời và những khách hàng không cập nhật đã bị ảnh hưởng, Euronews đưa tin.
Sabcobel biết khoảng 20 đơn vị bị ảnh hưởng trong số hàng trăm đơn vị mà họ quản lý ở Bỉ. Trong các trường hợp ở Bỉ, kẻ tấn công đã xâm nhập vào hệ thống của từng siêu thị, chứ không phải của các nhà thầu làm lạnh, Moelans nói với truyền thông Bỉ. Sabcobel đã khuyên các cửa hàng bảo mật kết nối internet của họ, và nhiều nhưng không phải tất cả đã làm theo.
Mutso cho biết các bộ điều khiển cũ không được cập nhật đang bị nhắm mục tiêu. Selver nói rằng cửa hàng bị tấn công là cửa hàng cuối cùng mà họ chưa chuyển sang hệ thống mới. ICA nói với NBC News rằng hệ thống của riêng họ không bị ảnh hưởng và các cửa hàng bị ảnh hưởng sử dụng nhà cung cấp bên ngoài và được kết nối với một mạng bên ngoài mạng trung tâm của ICA.
Trung tâm An ninh mạng Bỉ nói với các phóng viên vào thứ Hai rằng họ không có thêm thông tin. Trung tâm An ninh mạng Quốc gia Thụy Điển không nói trong thông báo của mình về cách kẻ tấn công xâm nhập.
Các Biện Pháp Khắc Phục Cho Nhà Vận Hành
Cảnh báo của CERT-FR bao gồm các bộ điều khiển dòng Danfoss AK-SM và AK-SC, cũng như Copeland xweb và Dixell xweb. Cảnh báo cho biết các chiến dịch tấn công chống lại các thiết bị này có thể vẫn đang diễn ra. Khi The Hacker News kiểm tra vào ngày 3 tháng 11, cảnh báo đã được cập nhật lần cuối vào ngày 16 tháng 10.
Đối với các thiết bị chưa bị xâm phạm, các bước cần thực hiện là:
- Đảm bảo các thiết bị không thể truy cập được từ internet, bao gồm bất kỳ thiết bị nào có địa chỉ IP công cộng. Kiểm tra hợp đồng bảo hiểm của bạn trước khi cắt kết nối dữ liệu với nhà thầu làm lạnh.
- Kiểm tra toàn bộ cấu hình, đặc biệt là lịch trình rã đông (defrost schedules).
- Chỉ khôi phục quyền truy cập thông qua VPN an toàn hoặc mạng được bảo vệ. Trong trường hợp khẩn cấp, bạn có thể lọc địa chỉ IP của nhà thầu tại tường lửa (firewall), nhưng đây không nên là giải pháp lâu dài.
- Tuân thủ các thực hành tốt của nhà sản xuất, chẳng hạn như cập nhật firmware. Đối với các thiết bị Danfoss, đặt mức độ bảo mật thành Strict và đảm bảo mật khẩu mặc định đã được thay đổi.
Đối với một thiết bị đã bị xâm phạm, có thêm hai bước: khởi động lại thiết bị Danfoss hoặc đặt lại về cài đặt gốc (factory settings), sau đó cấu hình lại trước khi đưa vào sử dụng.
Các thiết bị đã hết vòng đời (end-of-life) không còn nhận được các bản vá bảo mật rất dễ bị xâm phạm nếu chúng vẫn kết nối internet, CERT-FR cảnh báo. Chỉ đặt lại cài đặt gốc sẽ khiến chúng dễ bị tấn công lại. Vào tháng 10, Danfoss cho biết hầu hết các đơn vị bị tấn công ở Pháp là các mẫu cũ hơn mà họ không còn cập nhật, cụ thể là AK-SM 800 và AK-SC 355.
Danfoss đã khuyên khách hàng Hà Lan vào ngày 13 tháng 10 nên ngắt kết nối hệ thống của họ khỏi internet và chỉ kết nối lại thông qua một mạng an toàn. Họ cũng đã làm việc với khách hàng để triển khai các bản sửa lỗi.
Trung tâm An ninh mạng Quốc gia Thụy Điển đã khuyên các tổ chức liệt kê các thiết bị được kết nối internet, quyết định xem mỗi thiết bị có cần được kết nối hay không, và giữ cho bất kỳ thiết bị nào còn kết nối được cập nhật và bảo vệ bằng nhiều lớp bảo mật.
Moelans cho biết chỉ cập nhật phần mềm thôi là chưa đủ, vì các hệ thống cần những thay đổi vật lý tốn kém. Giải pháp đơn giản nhất là một kết nối internet an toàn để quản lý tủ lạnh, điều mà hầu hết khách hàng của Sabcobel đã áp dụng sau vụ tấn công ở Pháp.
Ai Đứng Sau Các Vụ Tấn Công?
Danfoss cho biết các vụ tấn công ở Hà Lan có cùng loại với vụ tấn công ở Pháp, Sabcobel nói rằng phương pháp tương tự đã được sử dụng ở Bỉ, và Kitman cho biết phương pháp ở Estonia cũng tương tự. Một phương pháp chung không chứng tỏ rằng cùng một nhóm người đã thực hiện cả hai vụ tấn công.
Trung tâm An ninh mạng Bỉ cho biết vào thứ Hai rằng không rõ ai đứng sau các vụ tấn công và “có thể sẽ không bao giờ xác định được”.
Văn phòng công tố liên bang Bỉ đã mở một cuộc điều tra hình sự, họ xác nhận với VRT. Trung tâm An ninh mạng Quốc gia Thụy Điển cho biết vào thứ Hai rằng họ đang theo dõi các sự cố và chia sẻ thông tin với các cơ quan ở các nước Bắc Âu và Châu Âu khác.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.