

Cảnh báo: Thiết bị NAS Synology bị tấn công ransomware thông qua lỗ hổng cũ
Synology đang kêu gọi người dùng cập nhật hệ điều hành DiskStation Manager (DSM) ngay lập tức sau khi phát hiện các cuộc tấn công ransomware khai thác lỗ hổng đã được vá từ cuối năm...

- Giọng nữ Bắc
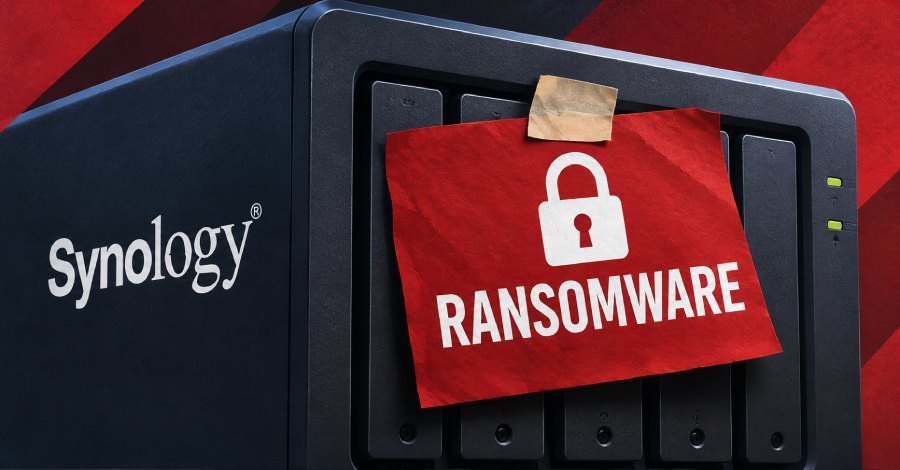
Synology, nhà sản xuất thiết bị lưu trữ mạng (NAS) nổi tiếng, vừa đưa ra cảnh báo khẩn cấp tới người dùng về các chiến dịch tấn công ransomware đang nhắm mục tiêu vào các thiết bị chạy phiên bản hệ điều hành DiskStation Manager (DSM) lỗi thời.
Theo thông tin từ Synology, các tác nhân đe dọa đang khai thác một số lỗ hổng bảo mật đã được hãng phát hành bản vá từ tháng 12/2024. Mục tiêu chính của các cuộc tấn công này là mã hóa dữ liệu trên thiết bị và tống tiền người dùng. Nhiều báo cáo từ khách hàng cho thấy dòng ransomware có tên C3RB3R đang được sử dụng, để lại phần mở rộng tệp tin là “.L0CK3D”.
Các lỗ hổng bị khai thác
Dù không chỉ đích danh một lỗ hổng duy nhất, Synology đã dẫn chiếu đến bản tin bảo mật tháng 11/2024, trong đó liệt kê ba lỗ hổng nghiêm trọng:
- CVE-2024-10441 (CVSS 9.8): Lỗi mã hóa hoặc thoát ký tự (encoding/escaping) trong system plugin daemon của DSM, có thể dẫn đến thực thi mã từ xa (RCE).
- CVE-2024-50629 (CVSS 5.3): Lỗi trong thành phần webapi cho phép kẻ tấn công đọc một số tệp tin hạn chế.
- CVE-2024-10445 (CVSS 4.3): Lỗi xác thực chứng chỉ trong tính năng cập nhật của DSM, cho phép kẻ tấn công ghi tệp tin hạn chế.
Khuyến nghị từ nhà sản xuất
Synology nhấn mạnh người dùng cần kiểm tra và cập nhật thiết bị lên các phiên bản DSM an toàn mới nhất:
- DSM 7.2.2: Cập nhật lên 7.2.2-72806-1 hoặc cao hơn.
- DSM 7.2.1: Cập nhật lên 7.2.1-69057-6 hoặc cao hơn.
- DSM 7.2: Cập nhật lên 7.2-64570-4 hoặc cao hơn.
- DSM 7.1: Cập nhật lên 7.1.1-42962-7 hoặc cao hơn.
- DSM 6.2: Cập nhật lên 6.2.4-25556-8 hoặc cao hơn.
Ngoài việc cập nhật phần mềm, Synology khuyến cáo người dùng nên kích hoạt tính năng tự động cập nhật (automatic updates) để đảm bảo hệ thống luôn được bảo vệ trước các mối đe dọa mới. Trong quá khứ, các thiết bị NAS thường xuyên trở thành mục tiêu của các cuộc tấn công brute-force hoặc khai thác lỗ hổng để cài đặt mã độc, do đó việc tuân thủ các quy tắc bảo mật cơ bản là vô cùng quan trọng.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.