

Cảnh báo LLMjacking: Kẻ tấn công lợi dụng tài nguyên AI của doanh nghiệp gây thiệt hại hàng triệu USD
Google vừa đưa ra cảnh báo về LLMjacking, một hình thức tấn công mới nhắm vào các mô hình ngôn ngữ lớn (LLM) của doanh nghiệp, gây ra hóa đơn điện toán đám mây khổng lồ lên tới 1 triệu...

- Giọng nữ Bắc
Google mới đây đã phát đi cảnh báo về một mối đe dọa an ninh mạng mới mang tên LLMjacking. Đây là hình thức tấn công chiếm đoạt tài nguyên, trong đó kẻ xấu lợi dụng quyền truy cập vào các mô hình ngôn ngữ lớn (LLM) của doanh nghiệp để thực hiện các yêu cầu tính toán đắt đỏ, đẩy chi phí vận hành cho nạn nhân.
Table Of Content
LLMjacking là gì?
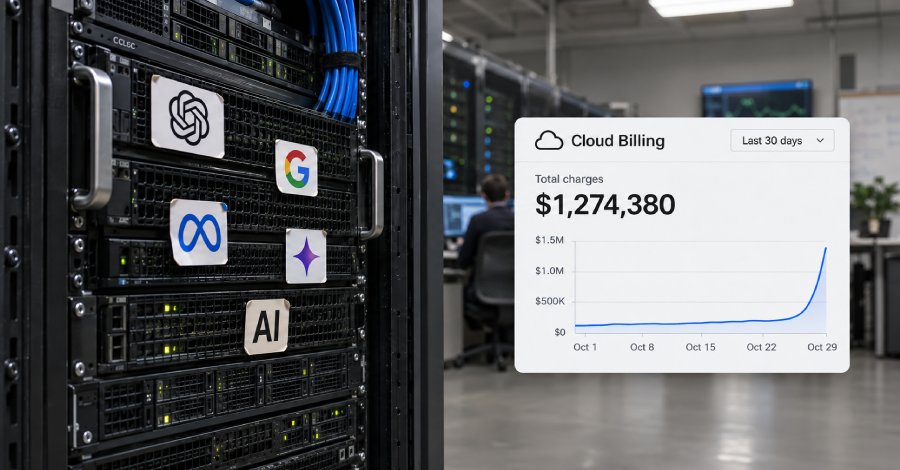
Khác với cryptojacking thường tiêu tốn tài nguyên một cách chậm rãi, LLMjacking có khả năng tạo ra các đợt tăng vọt chi phí cloud chỉ trong vài giờ. Theo báo cáo từ Google Threat Intelligence Group và Mandiant, một số tổ chức đã phải chịu hóa đơn lên tới hơn 100.000 USD chỉ trong một ngày, với tổng thiệt hại tích lũy lên đến 1 triệu USD trước khi quyền truy cập bị thu hồi.
Kẻ tấn công thường chiếm đoạt API key thông qua các phương thức như: phishing, rò rỉ mã nguồn, cấu hình môi trường sai lệch hoặc khai thác các đoạn mã client-side bị lộ. Sau khi có được quyền truy cập, chúng sử dụng các tài nguyên này để chạy các tác vụ AI, tạo proxy hoặc cung cấp dịch vụ cho bên thứ ba.
Các phương thức tấn công phổ biến
Các nhóm tội phạm mạng, điển hình như UNC6993, thường bắt đầu bằng việc chiếm đoạt các token định danh cloud như: IAM credentials, Service Account keys, GitHub Personal Access Tokens (PATs) hoặc các session token đang hoạt động. Một thủ đoạn tinh vi khác là tạo ra các trang web giả mạo cổng ứng dụng, lừa người dùng dán payload JSON chứa token truy cập, từ đó bypass các lớp bảo mật MFA.
Sau khi xâm nhập thành công, kẻ tấn công sẽ thực hiện các bước leo thang đặc quyền, di chuyển ngang (lateral movement) trong hệ thống để tìm kiếm thêm các thông tin nhạy cảm. Chúng thậm chí còn khai thác các lỗ hổng trong phần mềm định tuyến LLM, ví dụ như CVE-2026-40217 trong LiteLLM, để củng cố sự hiện diện trong mạng lưới của nạn nhân.
Sự trỗi dậy của các “LLM Mixers”
Sự phát triển của LLMjacking đã dẫn đến sự hình thành của các “LLM Mixers” – những cổng trung gian bất hợp pháp chuyên gom và bán lại quyền truy cập LLM bị đánh cắp trên các chợ đen. Các dịch vụ như Jet Night cung cấp gói token không giới hạn với giá rẻ, cho phép những kẻ tấn công khác sử dụng tài nguyên của doanh nghiệp mà không cần trực tiếp thực hiện hành vi xâm nhập.
Ngoài ra, các báo cáo từ Symantec cũng chỉ ra việc các dịch vụ trung gian này lợi dụng các công cụ CLI chính thống như OpenAI Codex hay Anthropic Claude Code. Bằng cách cài đặt các script độc hại, chúng ghi đè cấu hình, tắt các tính năng sandbox và định tuyến mọi yêu cầu qua máy chủ của kẻ tấn công thay vì máy chủ của nhà cung cấp dịch vụ gốc.
Khuyến nghị bảo mật
Google cảnh báo rằng LLMjacking sẽ trở thành ưu tiên hàng đầu của tội phạm mạng thay vì cryptojacking do khả năng sinh lời cao và nhanh chóng. Để phòng tránh, doanh nghiệp cần:
- Thường xuyên rà soát và bảo mật các API key, Service Account keys.
- Kiểm tra kỹ các cấu hình trong môi trường container và cloud.
- Hạn chế tối đa việc để lộ các token truy cập trên các nền tảng công khai như GitHub.
- Giám sát chặt chẽ các hóa đơn cloud để phát hiện sớm các dấu hiệu bất thường trong việc tiêu thụ tài nguyên AI.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.