

Nhóm tin tặc Gorbag khai thác lỗ hổng WinRAR để phát tán mã độc đánh cắp dữ liệu
Nhóm tin tặc Gorbag, được cho là có liên hệ với Nga, đang nhắm mục tiêu vào các tổ chức Ukraine bằng cách sử dụng các dòng mã độc đánh cắp thông tin và khai thác lỗ hổng...

- Giọng nữ Bắc
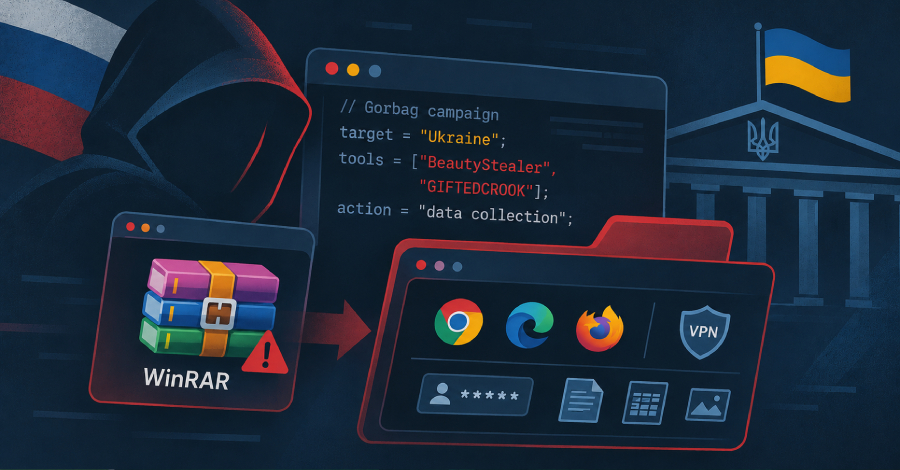
Một nhóm tin tặc có liên hệ với Nga, được định danh là Gorbag, đang thực hiện các chiến dịch gián điệp mạng nhắm vào các tổ chức tại Ukraine. Theo báo cáo từ các nhà nghiên cứu tại ESET, nhóm này đã hoạt động từ ít nhất là tháng 2/2025, tập trung vào các cơ quan thực thi pháp luật, chính quyền địa phương và lĩnh vực quốc phòng.
Hoạt động của Gorbag có nhiều điểm tương đồng với nhóm UAC-0226 (theo CERT-UA) và SHADOW-EARTH-066 (theo Trend Micro). Công cụ chủ lực của nhóm này bao gồm GIFTEDCROOK, một loại mã độc stealer viết bằng C/C++ có khả năng đánh cắp cookie, lịch sử duyệt web và thông tin xác thực từ các trình duyệt phổ biến như Chrome, Edge và Firefox.
Đáng chú ý, các cuộc tấn công gần đây đã khai thác lỗ hổng CVE-2025-8088 trong WinRAR để thực hiện chuỗi tấn công DLL sideloading, từ đó kích hoạt mã độc. Ngoài ra, nhóm này còn sử dụng BeautyStealer, một công cụ thu thập dữ liệu mạnh mẽ hơn, có khả năng đánh cắp cấu hình VPN, tệp tin văn phòng và cơ sở dữ liệu KeePass. Dữ liệu sau khi thu thập sẽ được nén và gửi về máy chủ C2 hoặc qua Telegram.
Phương thức phát tán mã độc chủ yếu thông qua các chiến dịch phishing với tệp đính kèm giả mạo các văn bản hành chính hoặc thuế. Trong một số trường hợp, tin tặc sử dụng tệp Excel (.XLSM) chứa macro để thực thi mã độc.
Một chi tiết thú vị được ESET ghi nhận là nỗ lực của tin tặc nhằm đánh lừa các công cụ AI bằng cách chèn các dòng chú thích vào mã nguồn, khẳng định rằng tệp tin chỉ là chương trình tính toán số nguyên tố. Tuy nhiên, các thử nghiệm thực tế cho thấy các công cụ AI vẫn nhận diện chính xác đây là một reverse shell.
Các chuyên gia nhận định rằng, dù không sử dụng các kỹ thuật quá phức tạp, Gorbag vẫn đạt được mục tiêu gián điệp nhờ sự kiên trì và nhắm mục tiêu chính xác vào các tổ chức có giá trị tình báo cao trong bối cảnh xung đột hiện nay.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.