

Google ra mắt Gemini 4 Carbon: Bước tiến mới trong tự động hóa tìm kiếm và vá lỗi bảo mật
Google vừa giới thiệu Gemini 4 Carbon, mô hình AI mới nhất với khả năng vượt trội trong việc phát hiện, khai thác và vá các lỗ hổng bảo mật, dẫn đầu trên nhiều bảng xếp hạng kỹ thuật quan...

- Giọng nữ Bắc
Google vừa chính thức giới thiệu Gemini 4 Carbon, mô hình AI thế hệ mới được thiết kế với các khả năng chuyên sâu về an ninh mạng và xử lý tác vụ dài hạn. Theo Koray Kavukcuoglu, Phó chủ tịch cấp cao tại Google DeepMind, mô hình này đã đạt được những bước tiến đáng kể trong việc viết code và thực hiện các tác vụ đại diện (agentic tasks).
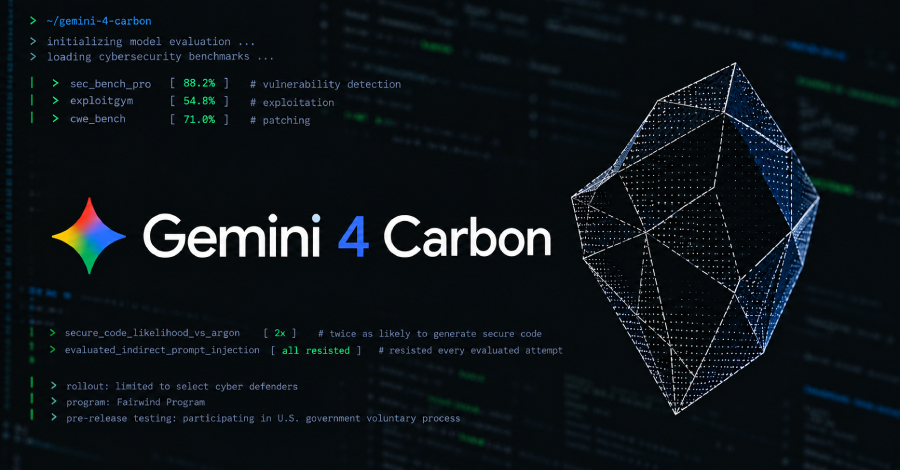
Đáng chú ý, Gemini 4 Carbon đang dẫn đầu trên các bảng xếp hạng uy tín như SEC-bench Pro (88,2%) về tìm kiếm lỗ hổng, ExploitGym (54,8%) về khả năng khai thác, và CWE-bench (71,0%) về khả năng vá lỗi. Trên chỉ số Artificial Analysis Intelligence Index, Carbon đạt 59 điểm, vượt qua các đối thủ cạnh tranh như Claude Opus 5.5 của Anthropic (58 điểm) và GPT-6 Astra của OpenAI (57 điểm).
Điểm nhấn về bảo mật và an toàn
Một trong những ưu tiên hàng đầu của Gemini 4 Carbon là khả năng phát hiện, xác thực và khắc phục các lỗ hổng bảo mật. Google cho biết mô hình này có khả năng tạo ra code an toàn cao gấp đôi so với phiên bản tiền nhiệm Argon. Ngoài ra, Carbon được thiết kế để xử lý các tình huống phức tạp bằng cách yêu cầu sự can thiệp của con người khi gặp dữ liệu mơ hồ, thay vì tự đưa ra các quyết định sai lệch, đồng thời có khả năng chống lại các cuộc tấn công indirect prompt injection.
Hiện tại, Gemini 4 Carbon đang được triển khai giới hạn cho một nhóm chuyên gia bảo mật trước khi mở rộng quyền truy cập thông qua chương trình Fairwind của Google.
Cuộc đua AI trong lĩnh vực bảo mật
Sự kiện này diễn ra trong bối cảnh các ông lớn công nghệ đang đẩy mạnh tích hợp AI vào an ninh mạng:
- OpenAI vừa ra mắt GPT-6.1 Terra, tập trung vào tốc độ và hiệu quả trong các tác vụ máy tính, đồng thời tuân thủ nghiêm ngặt các khung bảo mật (Preparedness Framework).
- Anthropic cũng vừa công bố một mô hình nghiên cứu nội bộ có khả năng tự động phát hiện các lỗ hổng nghiêm trọng trong phần mềm thực tế, bao gồm các chuỗi exploit trong Google Chrome, Apple Safari, cũng như các lỗi bypass màn hình khóa Android và lỗ hổng DoS trên Windows (CVE-2026-33096).
Các chuyên gia nhận định rằng, khả năng tự động tạo ra các chuỗi exploit phức tạp mà không cần nhiều sự can thiệp từ con người của các mô hình AI hiện nay đang đánh dấu một bước ngoặt lớn trong lĩnh vực an ninh mạng, đòi hỏi các tổ chức phải thay đổi cách tiếp cận trong việc bảo vệ hệ thống và phần mềm.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.