

Tại sao các bản vá bảo mật khẩn cấp thường bị trì hoãn? Giải pháp ‘Observe, Prove, Act, Confirm’
Việc triển khai các bản vá bảo mật khẩn cấp thường gặp khó khăn do lo ngại về tính ổn định của hệ thống. Quy trình 4 bước 'Observe, Prove, Act, Confirm' giúp các đội ngũ bảo mật và vận hành phối hợp...

- Giọng nữ Bắc
Trong an ninh mạng, một cảnh báo bảo mật được đánh dấu là khẩn cấp và bản vá đã sẵn sàng, nhưng các ticket kỹ thuật vẫn nằm chờ trong hàng đợi nhiều ngày. Đây là bài toán nan giải: đội ngũ bảo mật hiểu rõ rủi ro, nhưng đội ngũ vận hành hệ thống cần bằng chứng xác thực rằng thay đổi này sẽ không làm gián đoạn dịch vụ.
Table Of Content
Thách thức từ việc trì hoãn thực thi
Những lo ngại của đội ngũ vận hành là hoàn toàn có cơ sở. Một quy tắc IPS (Intrusion Prevention System) có thể chặn nhầm lưu lượng hợp lệ, hoặc một thay đổi cấu hình có thể làm gián đoạn các ứng dụng quan trọng. Nếu thiếu bằng chứng cụ thể, các khuyến nghị bảo mật thường bị gác lại. Theo các báo cáo, nhiều tổ chức hiện sở hữu các công cụ bảo mật mạnh mẽ nhưng không thể thực thi triệt để, khiến các chính sách bị ‘trôi dạt’ (policy drift) so với thực tế vận hành.
Quy trình 4 bước: Observe, Prove, Act, Confirm
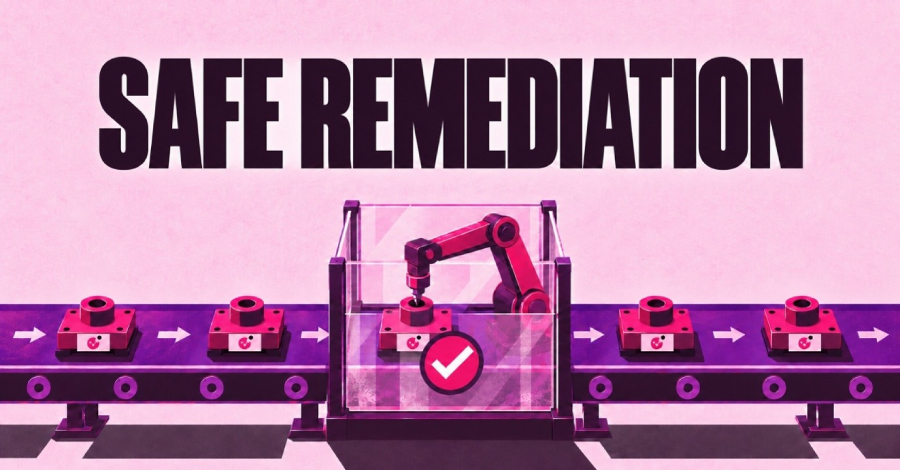
Để giải quyết sự do dự này, phương pháp Safe Remediation (Khắc phục an toàn) tập trung vào việc xây dựng niềm tin thông qua dữ liệu thực tế:
- Observe (Quan sát): Thu thập dữ liệu từ các hệ thống hiện có như lỗ hổng, lưu lượng IPS, và trạng thái cấu hình để hiểu rõ bối cảnh.
- Prove (Chứng minh): Kiểm chứng tác động của thay đổi trong môi trường thực tế. Ví dụ, chạy IPS ở chế độ ‘Detect’ để đánh giá khả năng gây lỗi (false positive) trước khi chuyển sang chế độ ‘Prevent’.
- Act (Hành động): Thực thi thay đổi dựa trên sự đồng thuận giữa đội ngũ bảo mật và chủ sở hữu ứng dụng.
- Confirm (Xác nhận): Kiểm tra lại hệ thống sau khi áp dụng để đảm bảo chính sách đã được cài đặt đúng và không gây ra sự cố ngoài ý muốn.
Tận dụng kiểm soát hiện có trong khi chờ bản vá
Việc vá lỗi (patching) vẫn là ưu tiên hàng đầu để xử lý tận gốc lỗ hổng. Tuy nhiên, do quy trình kiểm thử và triển khai tốn thời gian, các tổ chức có thể sử dụng các biện pháp bảo vệ tạm thời như virtual patch hoặc chữ ký IPS để chặn các đường tấn công (exploit path) trong thời gian chờ đợi. Việc liên kết dữ liệu lỗ hổng với khả năng kiểm soát hiện có giúp đội ngũ xác định rõ đâu là nơi cần ưu tiên xử lý ngay lập tức.
Kết luận
Việc kết nối giữa quản lý lỗ hổng và thực thi bảo mật không chỉ dừng lại ở việc ưu tiên các CVE nghiêm trọng. Bằng cách áp dụng quy trình kiểm chứng dựa trên bằng chứng, các tổ chức có thể giảm thiểu rủi ro một cách an toàn, đảm bảo rằng các biện pháp bảo vệ được kích hoạt mà không làm ảnh hưởng đến tính liên tục của hoạt động kinh doanh.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.