

Trezor cảnh báo ví phần cứng bị gắn thiết bị lạ để đánh cắp khóa khôi phục
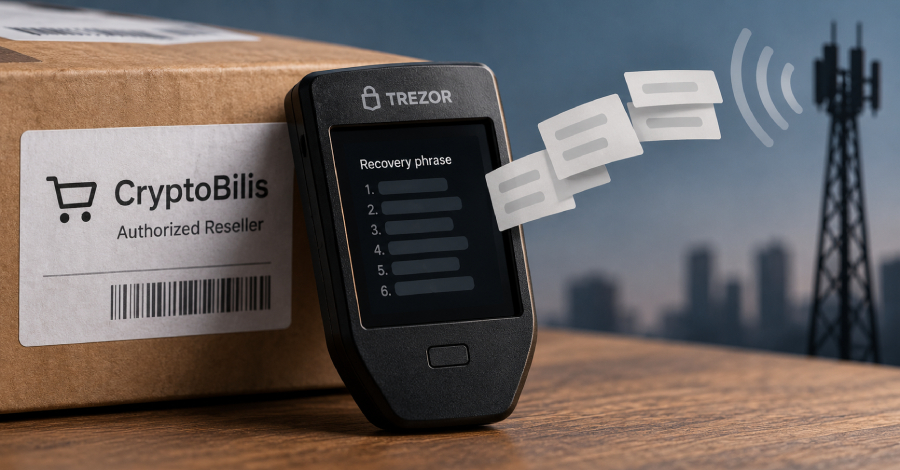
Trezor vừa đưa ra cảnh báo khẩn cấp sau khi phát hiện một chiếc ví Trezor Safe 5 mua từ đại lý CryptoBilis bị gắn thêm bảng mạch lạ nhằm đánh cắp recovery phrase của người...

- Giọng nữ Bắc
Trezor, nhà sản xuất ví phần cứng nổi tiếng, vừa phát đi cảnh báo bảo mật nghiêm trọng liên quan đến các thiết bị được bán thông qua đại lý CryptoBilis. Một khách hàng tại Indonesia đã báo cáo phát hiện một bảng mạch lạ được gắn bên trong chiếc ví Trezor Safe 5 của mình. Bảng mạch này được thiết kế để đọc dữ liệu từ màn hình, bao gồm cả recovery phrase (chuỗi khôi phục ví), và truyền dữ liệu đó ra ngoài qua mạng di động mỗi khi thiết bị được kết nối nguồn điện.
Mặc dù Trezor vẫn đang trong quá trình kiểm tra thiết bị thực tế tại phòng lab, công ty quyết định đưa ra cảnh báo sớm để bảo vệ người dùng. Trezor khuyến cáo tất cả khách hàng đã mua sản phẩm từ CryptoBilis kể từ tháng 3/2026 cần thực hiện các bước sau ngay lập tức:
- Di chuyển tài sản: Chuyển toàn bộ tiền điện tử sang một ví mới với recovery phrase hoàn toàn mới. Việc khôi phục ví cũ trên một thiết bị khác là không an toàn vì khóa của bạn có thể đã bị lộ.
- Sử dụng ví tạm thời: Nếu chưa có ví phần cứng thay thế, hãy tạm thời chuyển tài sản sang ví phần mềm hoặc sàn giao dịch uy tín.
- Không thiết lập thiết bị nghi vấn: Nếu bạn chưa cài đặt ví, tuyệt đối không được thiết lập và không nhập recovery phrase hiện có vào đó.
- Liên hệ hỗ trợ: Giữ nguyên thiết bị và liên hệ với bộ phận hỗ trợ của Trezor để được hướng dẫn đổi trả hoặc nhận voucher thay thế.
Trezor nhấn mạnh rằng người dùng không nên tự ý mở hoặc kiểm tra thiết bị vì rất khó để phát hiện các can thiệp phần cứng bằng mắt thường. Ngoài ra, công ty cũng cảnh báo về nguy cơ các chiến dịch phishing (lừa đảo) giả danh Trezor có thể xuất hiện sau sự cố này.
Trước đó, vào ngày 9/10, Trezor đã chấm dứt hợp tác với CryptoBilis sau khi Ledger cũng tiến hành điều tra về các trường hợp mất mát tài sản liên quan đến cùng đại lý này. Cảnh sát Singapore cũng đã đưa ra thông báo tương tự vào ngày 28/10, xác nhận một số ví Ledger bán tại các cửa hàng bán lẻ địa phương chứa các thành phần phần cứng độc hại có khả năng đánh cắp khóa riêng tư (private key) của người dùng.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.