

Cảnh báo: Extension Claude Code trên VS Code bị chèn mã độc, tạo cửa hậu SSH
Phiên bản giả mạo của extension Claude Code trên Cursor Marketplace đã bị phát hiện chứa mã độc, cho phép kẻ tấn công thiết lập cửa hậu SSH và đánh cắp thông tin nhạy cảm từ máy tính người...

- Giọng nữ Bắc
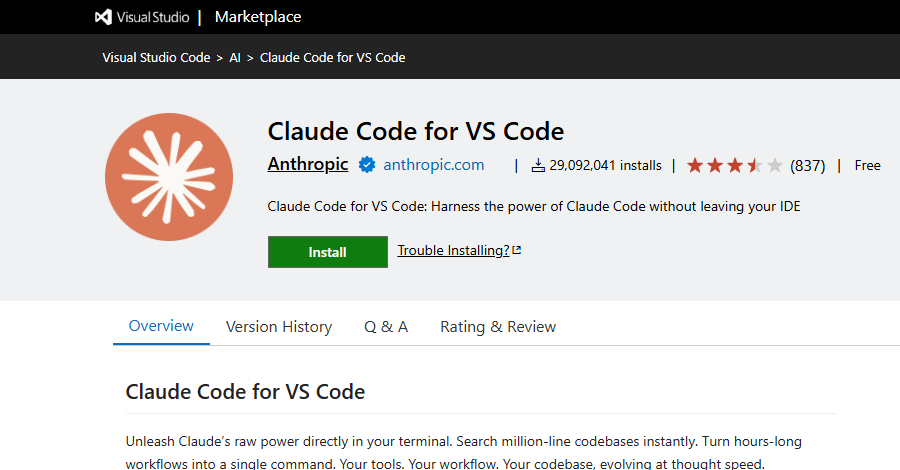
Cộng đồng an ninh mạng vừa phát hiện một vụ tấn công chuỗi cung ứng nghiêm trọng nhắm vào extension Claude Code dành cho VS Code. Một phiên bản độc hại đã được phát tán thông qua Cursor Marketplace, cho phép kẻ tấn công cài đặt cửa hậu (backdoor) SSH bền vững trên các máy tính bị nhiễm.
Chi tiết vụ tấn công
Theo các nhà nghiên cứu, phiên bản bị ảnh hưởng mang mã định danh anthropic.claude-code phiên bản 2.1.313. Tuy nhiên, thay vì là sản phẩm chính chủ từ Anthropic, gói cài đặt này đã bị chèn một đoạn mã JavaScript độc hại dài 66 dòng ngay trước mã nguồn gốc của extension.
Khi được kích hoạt, mã độc này sẽ thực hiện các hành vi nguy hiểm:
- Tạo cửa hậu SSH: Tự động thêm một khóa SSH lạ với nhãn “svc-telemetry” vào tệp
~/.ssh/authorized_keyscủa người dùng. - Thiết lập kết nối ngược (Reverse Tunnel): Tạo đường truyền kết nối về máy chủ của kẻ tấn công (địa chỉ 134.209.82.225), cho phép thực thi lệnh từ xa hoặc truyền tải tệp tin.
- Đánh cắp dữ liệu: Thu thập thông tin hệ thống bao gồm địa chỉ IP, tên người dùng, cấu hình Git, và quét các biến môi trường (environment variables) chứa các từ khóa như KEY, TOKEN, SECRET, AWS hoặc GCP.
- Duy trì sự hiện diện (Persistence): Cài đặt các tác vụ tự động chạy (scheduled task, crontab, LaunchAgent) tùy theo hệ điều hành để đảm bảo mã độc luôn hoạt động.
Phạm vi ảnh hưởng và khuyến nghị
Cursor, nền tảng bị ảnh hưởng, xác nhận có khoảng 5.000 người dùng đã tải xuống phiên bản độc hại này trong khoảng thời gian từ ngày 29/10/2026. Hiện tại, phiên bản độc hại đã bị gỡ bỏ và Anthropic đã phát hành bản cập nhật 2.1.314 an toàn trên cả Open VSX và Microsoft VS Code Marketplace.
Mặc dù việc kích hoạt dịch vụ SSH cục bộ thường yêu cầu quyền quản trị (admin) mà extension này không có sẵn, nhưng các chuyên gia cảnh báo rằng việc cài đặt khóa SSH và đánh cắp dữ liệu vẫn diễn ra thành công trên nhiều máy tính.
Người dùng được khuyến cáo:
- Kiểm tra ngay tệp
~/.ssh/authorized_keysvà xóa bỏ các khóa lạ nếu có. - Kiểm tra các tác vụ tự động (crontab, LaunchAgent, Scheduled Tasks) trên hệ thống.
- Thay đổi toàn bộ các credential, khóa API, và token đã lưu trữ trên máy tính nếu bạn đã cài đặt phiên bản extension trong khoảng thời gian bị ảnh hưởng.
- Luôn cập nhật extension lên phiên bản mới nhất từ nguồn chính thống.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.