

Lỗ hổng TCP nghiêm trọng trong Linux Kernel: Đánh giá CVSS 9.8, nhiều bản phân phối chưa có bản vá
Một lỗ hổng race condition trong Linux Kernel (CVE-2026-98432) cho phép kẻ tấn công thực thi mã từ xa với quyền root. Dù được đánh giá mức độ nghiêm trọng 9.8, nhiều bản phân phối phổ biến như Ubuntu...

- Giọng nữ Bắc
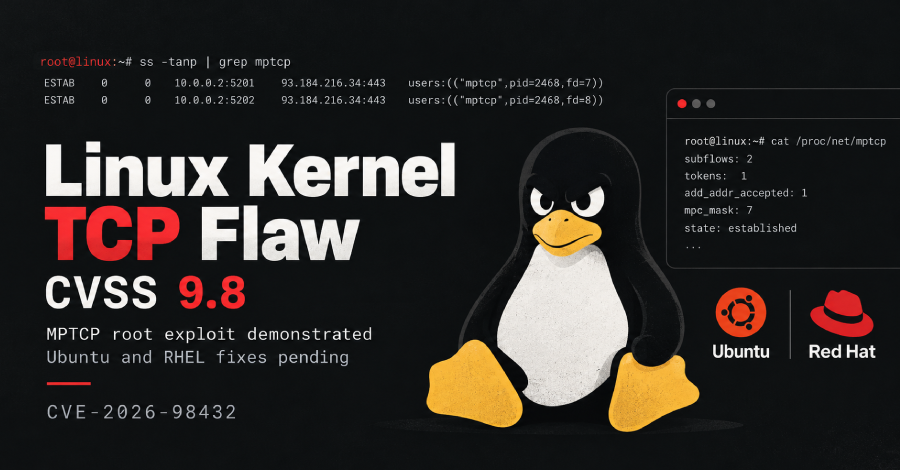
Một lỗ hổng bảo mật nghiêm trọng vừa được phát hiện trong mã nguồn TCP của Linux Kernel, được định danh là CVE-2026-98432. Đội ngũ bảo mật của Linux Kernel đã xếp hạng lỗ hổng này ở mức 9.8/10 trên thang điểm CVSS, phản ánh mức độ nguy hiểm cao đối với các máy chủ Linux.
Table Of Content
Chi tiết về lỗ hổng
Lỗ hổng này xuất phát từ một lỗi race condition trong quá trình thiết lập các kết nối IPv4 TCP mới. Cụ thể, khi một kết nối được thiết lập, kernel thực hiện thao tác chuyển các tùy chọn IP từ yêu cầu đang chờ xử lý sang socket mới mà không thực hiện sao chép dữ liệu. Điều này dẫn đến lỗi use-after-free, nơi kernel cố gắng đọc bộ nhớ đã được giải phóng.
Đáng chú ý, Anthropic cho biết mô hình AI của họ đã tự viết được một exploit khai thác lỗ hổng này để thực thi lệnh với quyền root từ xa trên các máy chủ có sử dụng multipath TCP listener. Quá trình khai thác bao gồm hai giai đoạn: vượt qua cơ chế bảo mật KASLR bằng cách rò rỉ địa chỉ bộ nhớ kernel, sau đó ghi đè con trỏ callback để thực thi mã độc.
Tình trạng bản vá trên các bản phân phối
Mặc dù lỗ hổng đã được vá ở nhánh upstream, việc triển khai bản vá cho người dùng cuối phụ thuộc vào từng nhà cung cấp. Tính đến ngày 29/10/2026, tình hình cập nhật như sau:
- Đã có bản vá: Debian, Oracle Linux, SUSE và một số phiên bản Amazon Linux đã phát hành gói cập nhật.
- Chưa có bản vá: Ubuntu (các phiên bản LTS) và RHEL (Red Hat Enterprise Linux) hiện vẫn đang trong quá trình xử lý hoặc trì hoãn việc phát hành bản vá.
Các nhà cung cấp có sự khác biệt trong việc đánh giá mức độ nghiêm trọng. Trong khi đội ngũ kernel đánh giá 9.8, thì Red Hat và một số đơn vị khác đưa ra mức điểm thấp hơn (từ 5.9 đến 8.1) do độ phức tạp của việc thực hiện race condition trong thực tế.
Khuyến nghị cho quản trị viên
Hiện tại, chưa có báo cáo về việc lỗ hổng này bị khai thác trong thực tế. Tuy nhiên, quản trị viên hệ thống cần thực hiện các bước sau:
- Kiểm tra thông báo bảo mật từ nhà cung cấp hệ điều hành (vendor advisory) để cập nhật kernel ngay khi có bản vá.
- Nếu tự biên dịch kernel, hãy cập nhật lên các phiên bản đã được vá lỗi như 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 hoặc 7.3.
- Ưu tiên cập nhật lên phiên bản kernel ổn định mới nhất theo khuyến nghị từ cộng đồng Linux.
Hiện chưa có biện pháp giảm thiểu (mitigation) nào được xác nhận là hiệu quả và ổn định cho các hệ thống chưa thể cập nhật ngay lập tức.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.