

Dự án Alpine Linux bị tấn công qua lỗ hổng GitLab nghiêm trọng (CVE-2026-97229)
Dự án Alpine Linux vừa phải tiến hành khôi phục toàn bộ server GitLab sau khi phát hiện kẻ tấn công cố gắng khai thác lỗ hổng bảo mật nghiêm trọng CVE-2026-97229. Bài học đắt giá cho các quản trị...

- Giọng nữ Bắc
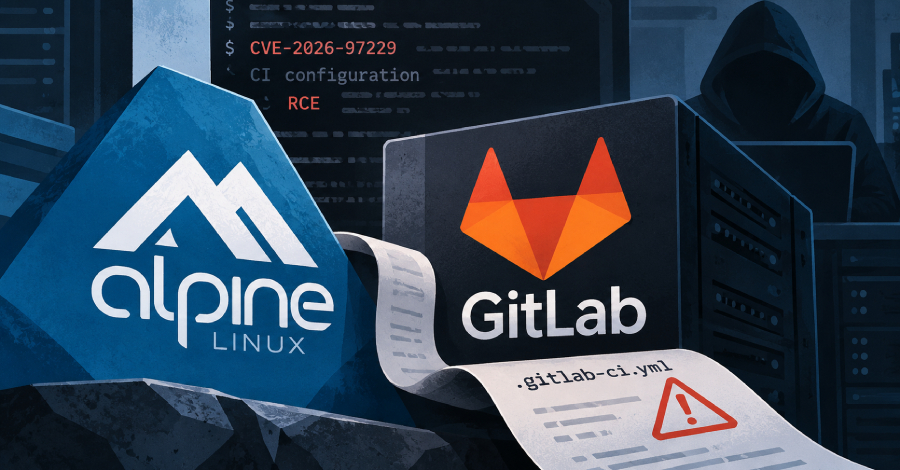
Dự án Alpine Linux mới đây đã thông báo về việc server GitLab của họ trở thành mục tiêu tấn công sau khi lỗ hổng bảo mật nghiêm trọng CVE-2026-97229 (điểm CVSS 10.0) được công bố. Dù không có bằng chứng xác thực cho thấy kẻ tấn công đã chiếm quyền điều khiển thành công, Alpine vẫn quyết định reset toàn bộ mật khẩu người dùng và xây dựng lại server từ đầu để đảm bảo an toàn.
Table Of Content
Bản chất của lỗ hổng và sai lầm trong quá trình cập nhật
Lỗ hổng CVE-2026-97229 cho phép kẻ tấn công thực thi mã từ xa trên server GitLab thông qua các cấu hình CI được tùy chỉnh. Vấn đề nằm ở công cụ xử lý biểu thức chính quy (regular expression) Onigmo bên trong Ruby.
Sai lầm của Alpine nằm ở chỗ họ sử dụng phiên bản Ruby tiêu chuẩn thay vì Ruby đi kèm trong gói cài đặt của GitLab. Do đó, dù đã cập nhật GitLab lên phiên bản 19.3.6 vào ngày 22/10, server vẫn tồn tại lỗ hổng vì phiên bản Ruby bên dưới chưa được vá. Điều này cảnh báo rằng đối với các hệ thống tự biên dịch (self-compiled) hoặc sử dụng container image tùy chỉnh, việc chỉ cập nhật GitLab là không đủ; quản trị viên bắt buộc phải cập nhật Ruby lên các phiên bản 3.3.13, 3.4.12, 4.0.9 hoặc mới hơn.
Diễn biến cuộc tấn công
Theo ghi nhận, một tài khoản mới đăng ký đã bắt đầu thăm dò server từ ngày 20/10 bằng cách gửi các cấu hình CI độc hại. Hành vi này gây ra hàng loạt lỗi crash cho các tiến trình worker của GitLab. Kẻ tấn công thậm chí đã tải xuống container image của Alpine để tinh chỉnh mã khai thác. Mặc dù Alpine đã chặn tài khoản này vào ngày 23/10, kẻ tấn công vẫn cố gắng quay lại vào những ngày sau đó. Đến ngày 27/10, Alpine đã quyết định đóng server để tiến hành kiểm tra và khôi phục.
Khuyến nghị cho quản trị viên
Dựa trên sự cố này, các quản trị viên đang vận hành GitLab cần lưu ý:
- Kiểm tra môi trường cài đặt: Nếu bạn sử dụng GitLab Linux package hoặc official container image, hãy cập nhật lên phiên bản mới nhất theo nhánh của bạn. Nếu dùng bản self-compiled, hãy cập nhật cả GitLab và Ruby.
- Giám sát bất thường: Kiểm tra các file lạ trong
/tmp, các tiến trình con bất thường của Puma hoặc Sidekiq, và các kết nối mạng đi ra ngoài. - Hạn chế quyền: Cân nhắc giới hạn quyền tạo tài khoản mới và quyền tạo dự án công khai (public project) đối với người dùng không xác thực.
- Sử dụng quy tắc Sigma: GitLab đã cung cấp các quy tắc Sigma để phát hiện hành vi khai thác, quản trị viên nên áp dụng để theo dõi log hệ thống.
Đối với người dùng Alpine Linux, dự án khuyến cáo người dùng các image alpinelinux/gitlab cần thực hiện pull lại phiên bản 19.3.6 (đã được cập nhật Ruby 3.3.13) để đảm bảo an toàn tuyệt đối.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.