

Công cụ Pentesting AI ‘ARTEX’ bị lạm dụng trong các vụ tấn công tài chính tại Hàn Quốc
Các nhà nghiên cứu bảo mật cảnh báo về việc công cụ pentesting mã nguồn mở ARTEX đang bị kẻ gian lợi dụng để đánh cắp dữ liệu tại các tổ chức tài chính Hàn...

- Giọng nữ Bắc
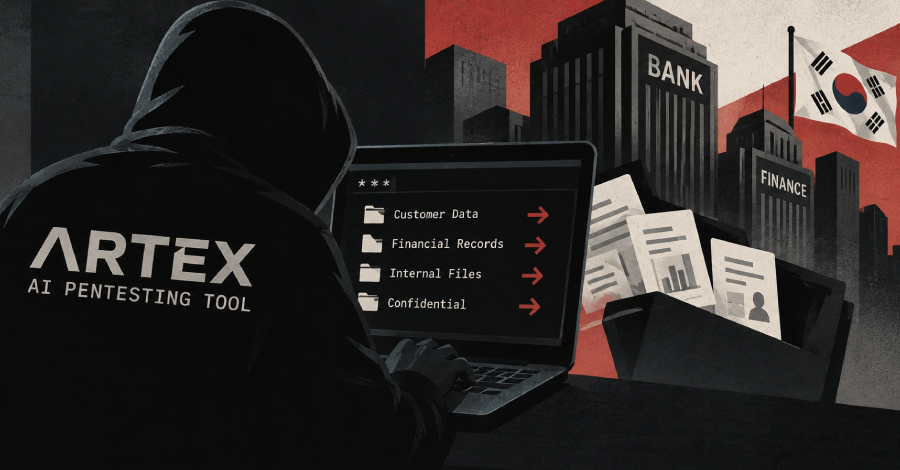
Một chiến dịch tấn công nhắm vào các tổ chức tài chính tại Hàn Quốc vừa được các chuyên gia bảo mật từ CrowdStrike phát hiện. Điểm đáng chú ý trong chiến dịch này là việc kẻ tấn công đã sử dụng ARTEX, một công cụ kiểm thử xâm nhập (pentesting) dựa trên AI, để thực hiện hành vi đánh cắp dữ liệu.
Table Of Content
Sự trỗi dậy của ARTEX trong các cuộc tấn công
Theo báo cáo, chiến dịch này diễn ra từ cuối tháng 9 đến đầu tháng 10 năm 2026. Kẻ tấn công đã tận dụng ARTEX—một hệ thống pentesting tự động đa tác nhân (multi-agent) dựa trên các mô hình ngôn ngữ lớn (LLM)—kết hợp với các cấu hình được lưu trữ trên các thư mục mở tại một địa chỉ IP ở Hồng Kông. Các tệp tin bị lộ bao gồm lịch sử phiên làm việc của Claude Code, tệp bộ nhớ và cấu hình của ARTEX.
Hệ thống ARTEX bị lạm dụng được cho là sử dụng DeepSeek v4.1-flash làm backend chính, kết hợp với các mô hình phụ trợ như GLM-5.3 của Z.ai và Grok 4.6 của SpaceXAI. Hiện tại, danh tính của nhóm tấn công chưa được xác định, nhưng các bằng chứng kỹ thuật cho thấy đây có thể là một đối tượng nói tiếng Trung Quốc với động cơ tài chính.
Phản ứng từ nhà phát triển
Trước tình trạng công cụ của mình bị lạm dụng cho mục đích xấu, Autumn-27, đơn vị phát triển ARTEX, đã chính thức tuyên bố ngừng cập nhật dự án và chuyển đổi từ mã nguồn mở sang đóng. Nhà phát triển khẳng định ARTEX vốn được thiết kế cho mục đích nghiên cứu và học tập, đồng thời lên án mạnh mẽ các hành vi tấn công vi phạm mục đích ban đầu của công cụ.
Xu hướng tấn công bằng AI: SCARLET LOOP
Bên cạnh ARTEX, các chuyên gia cũng cảnh báo về SCARLET LOOP, một nền tảng chiếm đoạt tài khoản (account takeover) tự động. Nền tảng này sử dụng AI để thực hiện toàn bộ quy trình từ xác định mục tiêu, thu thập thông tin đăng nhập từ các nguồn rò rỉ, cho đến việc vượt qua các cơ chế bảo mật bằng trình duyệt tự động. SCARLET LOOP được thiết kế để tối ưu hóa chi phí bằng cách chỉ sử dụng AI trong giai đoạn đầu, sau đó chuyển sang chế độ tự động hóa thông thường để tiết kiệm token LLM.
Những sự kiện này cho thấy kẻ tấn công đang ngày càng tinh vi hơn trong việc tích hợp AI vào chuỗi tấn công, giúp tăng tốc độ và hiệu quả của các chiến dịch xâm nhập trái phép.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.