

FBI cảnh báo về mạng lưới hacker Trung Quốc vận hành cổng thông tin đánh cắp email
FBI và các cơ quan quốc tế vừa công bố báo cáo về Integrity Technology Group, một tổ chức hacker có liên hệ với chính phủ Trung Quốc, chuyên khai thác lỗ hổng để đánh cắp email từ các tổ chức chính...

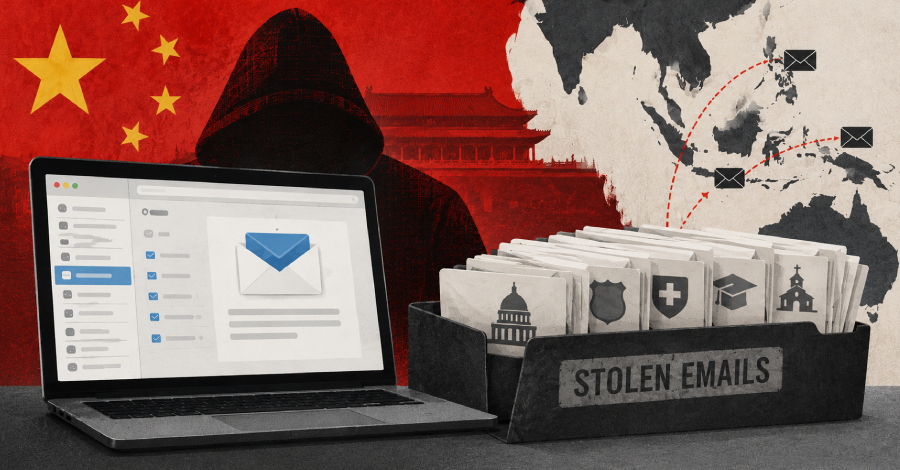
FBI cùng các cơ quan an ninh từ 6 quốc gia vừa đưa ra cảnh báo khẩn cấp về một chiến dịch tấn công mạng quy mô lớn do Integrity Technology Group thực hiện. Tổ chức này được cho là có liên hệ mật thiết với chính phủ Trung Quốc và đã nhắm mục tiêu vào các tổ chức chính phủ, cơ quan thực thi pháp luật, hệ thống y tế và các tổ chức tôn giáo tại Đông Nam Á, châu Phi và Bắc Mỹ.
Table Of Content
Phương thức tấn công tinh vi
Theo báo cáo, nhóm hacker này sử dụng công cụ quét lỗ hổng tự động mang tên MicroScan, chứa hơn 1.300 script để dò tìm điểm yếu trên các nền tảng như WordPress, OpenSSL, Oracle WebLogic Server, Juniper ScreenOS, và Apache Struts. Ngoài ra, chúng còn sử dụng kỹ thuật password spraying thông qua công cụ EBurst để chiếm quyền truy cập các tài khoản Microsoft 365 và Exchange.
Để duy trì sự hiện diện trong hệ thống nạn nhân (persistence), nhóm này thường cài đặt phần mềm VPN hợp pháp SoftEther nhưng đổi tên thành các tiến trình hệ thống như conhost.exe hoặc dllhost.exe nhằm qua mặt các giải pháp bảo mật.
Đánh cắp dữ liệu và cổng thông tin bên thứ ba
Điểm đáng chú ý nhất trong báo cáo là việc nhóm hacker vận hành một ứng dụng web cho phép các bên thứ ba truy cập vào nội dung email đã bị đánh cắp. Chúng sử dụng kỹ thuật DCSync để sao chép thông tin đăng nhập từ Active Directory và các script PHP tùy chỉnh để trích xuất dữ liệu từ Exchange Web Services (EWS).
Các lỗ hổng bảo mật (CVE) bị nhóm này khai thác tích cực bao gồm:
- CVE-2014-6278 (GNU Bash)
- CVE-2015-3306 (ProFTPD)
- CVE-2015-5477 (ISC BIND)
- CVE-2016-3081 (Apache Struts)
- CVE-2019-11510 (Pulse Connect Secure)
- CVE-2021-22205 (GitLab)
- CVE-2021-3199 (ONLYOFFICE Document Server)
- CVE-2023-22894 (Strapi)
Khuyến nghị từ chuyên gia
Để phòng chống các cuộc tấn công tương tự, các tổ chức cần thực hiện ngay các biện pháp sau:
- Vô hiệu hóa các dịch vụ và cổng (port) không cần thiết.
- Triển khai xác thực đa yếu tố (MFA) cho tất cả các tài khoản truy cập hệ thống quan trọng, VPN và email.
- Kiểm tra định kỳ các ứng dụng kết nối với tài khoản cloud để đảm bảo không có quyền truy cập trái phép.
- Giám sát chặt chẽ các hoạt động sao chép Active Directory bất thường.
- Ưu tiên cập nhật patch cho các lỗ hổng đã biết và thay thế các sản phẩm không còn được nhà sản xuất hỗ trợ.
Integrity Technology Group trước đó cũng từng bị cáo buộc vận hành mạng lưới botnet Raptor Train với hơn 200.000 thiết bị bị chiếm quyền kiểm soát, bao gồm router và camera an ninh.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.