

Điểm tin An ninh mạng: Ransomware phản bội, mã độc trên WhatsApp và các mối đe dọa mới
Tuần qua chứng kiến nhiều diễn biến phức tạp trong giới tội phạm mạng: từ việc các affiliate ransomware 'lật kèo' lẫn nhau, mã độc ẩn mình trong các extension VS Code, cho đến các chiến dịch lừa đảo...

- Giọng nữ Bắc
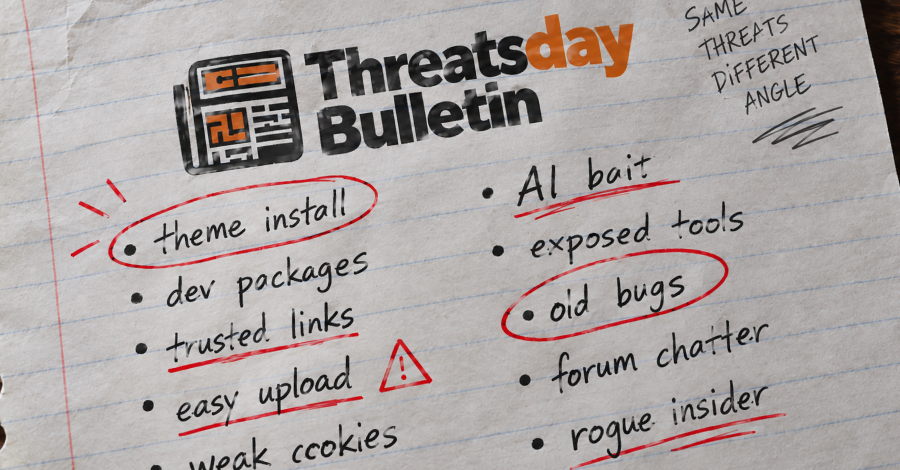
Thế giới tội phạm mạng đang chứng kiến những sự thay đổi khó lường khi chính các nhóm hacker cũng gặp vấn đề về lòng tin. Một affiliate của nhóm ransomware đã quyết định chiếm đoạt toàn bộ tiền chuộc thay vì chia sẻ với tổ chức chủ quản. Trong khi đó, nhiều lỗ hổng bảo mật từ các công cụ phát triển phần mềm đến thiết bị y tế đang trở thành mục tiêu khai thác của kẻ tấn công.
Table Of Content
Mã độc ẩn mình trong các tiện ích mở rộng
Các nhà nghiên cứu tại Socket đã phát hiện các theme Visual Studio Code độc hại trên Marketplace như “Coca-Cola Christmas” và “Aurora Borealis Studio Theme”. Các tiện ích này chứa trình tải (loader) có khả năng giải mã JavaScript nhúng, đồng thời né tránh các hệ thống sử dụng ngôn ngữ hoặc múi giờ Nga. Đáng chú ý, chúng sử dụng các bản ghi giao dịch Solana làm kênh liên lạc để xác định hạ tầng payload tiếp theo, một kỹ thuật tương tự như chiến dịch GlassWorm trước đây.
Chiến dịch lừa đảo qua WhatsApp và Power BI
Một tệp tin có tên “Statement.exe” được phát tán qua WhatsApp đang được sử dụng để triển khai VulcanRAT207 – một loại Remote Access Trojan (RAT) tinh vi. Mã độc này sử dụng kỹ thuật BYOVD (Bring Your Own Vulnerable Driver) để vô hiệu hóa các phần mềm bảo mật của Baidu trước khi chiếm quyền điều khiển hệ thống. Song song đó, các chiến dịch phishing lợi dụng tên miền hợp lệ của Power BI cũng đang được ghi nhận nhằm đánh lừa người dùng tải về các trình cài đặt ScreenConnect độc hại.
Ransomware và sự phản bội nội bộ
Trong một diễn biến hy hữu, một thành viên của nhóm ransomware “Gentlemen” với biệt danh Azazel đã thực hiện hành vi “lật kèo”. Đối tượng này đã tự vận hành một trang web rò rỉ dữ liệu riêng mang tên Leakned, công khai thông tin nạn nhân và bỏ túi toàn bộ tiền chuộc thay vì nộp về cho tổ chức, phản bội lại cả nạn nhân lẫn đồng bọn.
Lỗ hổng trong chuỗi cung ứng phần mềm
Các nhà phát triển đang đối mặt với rủi ro lớn từ các gói thư viện bị chiếm quyền. Cụ thể, gói npm “@subql/common” phiên bản 5.8.3 đã bị chèn mã độc để đánh cắp thông tin xác thực và thiết lập quyền truy cập shell từ xa. Ngoài ra, một loạt các gem RubyGems cũng được phát hiện có khả năng tải về mã độc và thiết lập reverse shell trên máy tính của lập trình viên.
Thiết bị y tế và thách thức từ máy tính lượng tử
Báo cáo từ Forescout cảnh báo rằng phần lớn các thiết bị y tế hiện nay không thể nâng cấp lên chuẩn mã hóa hậu lượng tử (PQC). Chỉ khoảng 6% thiết bị IoMT và 16% thiết bị OT y tế hỗ trợ các giao thức bảo mật hiện đại, khiến dữ liệu bệnh nhân đối mặt với nguy cơ bị thu thập hiện nay và giải mã trong tương lai (Harvest-Now, Decrypt-Later).
Các sự kiện đáng chú ý khác
- Bắt giữ tội phạm Qilin: Một thành viên cốt cán của nhóm ransomware Qilin đã bị bắt tại Nhật Bản và dẫn độ sang Đức.
- Lỗ hổng upload file: Một phần mềm quản lý đô thị bị khai thác để tạo tài khoản trái phép, từ đó tải lên web shell và đánh cắp dữ liệu thanh toán.
- Phishing kết hợp AI: Các chiến dịch phishing hiện nay không chỉ nhắm vào con người qua tệp đính kèm mà còn chèn các lệnh prompt injection để thao túng AI hỗ trợ email.
- Lỗ hổng cookie: Một hệ thống quản lý kho bãi bị phát hiện có lỗ hổng xác thực do sử dụng secret key cố định và ID người dùng có thể dự đoán được, cho phép kẻ tấn công giả mạo tài khoản.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.