

Góc nhìn từ chuyên gia: Cách một thợ săn tiền thưởng tìm kiếm lỗ hổng trên GitHub
Nhân dịp Tháng Nhận thức về An ninh mạng, GitHub đã chia sẻ những kinh nghiệm thực tế từ @vaib25vicky, một trong những chuyên gia hàng đầu trong chương trình Bug Bounty của...

- Giọng nữ Bắc
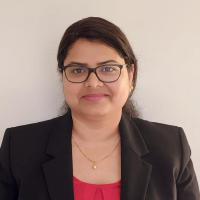
Trong khuôn khổ Tháng Nhận thức về An ninh mạng, đội ngũ GitHub Bug Bounty đã có buổi chia sẻ thú vị với @vaib25vicky, một trong những chuyên gia bảo mật xuất sắc nhất hiện đang tham gia chương trình tìm kiếm lỗ hổng của GitHub. Đây là cơ hội để cộng đồng hiểu rõ hơn về tư duy và phương pháp làm việc của những người đang ngày đêm giúp GitHub trở nên an toàn hơn.
Table Of Content
Chương trình VIP và định hướng mới của GitHub
GitHub đã tái cấu trúc chương trình Bug Bounty với trọng tâm là chất lượng thay vì số lượng. Chương trình VIP dành cho các nhà nghiên cứu có đóng góp bền vững và chất lượng cao hiện mang lại nhiều quyền lợi đặc biệt, bao gồm mức thưởng lên tới 30.000 USD cho các lỗ hổng nghiêm trọng, thời gian phản hồi nhanh và quyền truy cập sớm vào các tính năng beta.
Tư duy của một thợ săn lỗ hổng
Khi được hỏi về cách tiếp cận, @vaib25vicky chia sẻ rằng họ không tập trung vào một lớp lỗ hổng (bug class) cụ thể nào. Thay vào đó, quy trình làm việc bắt đầu bằng việc chọn các tính năng có độ phức tạp cao, sau đó sử dụng chúng như một người dùng bình thường để hiểu logic vận hành. Mục tiêu là tìm ra các điểm mà tính năng có thể bị lạm dụng hoặc vận hành sai mục đích.
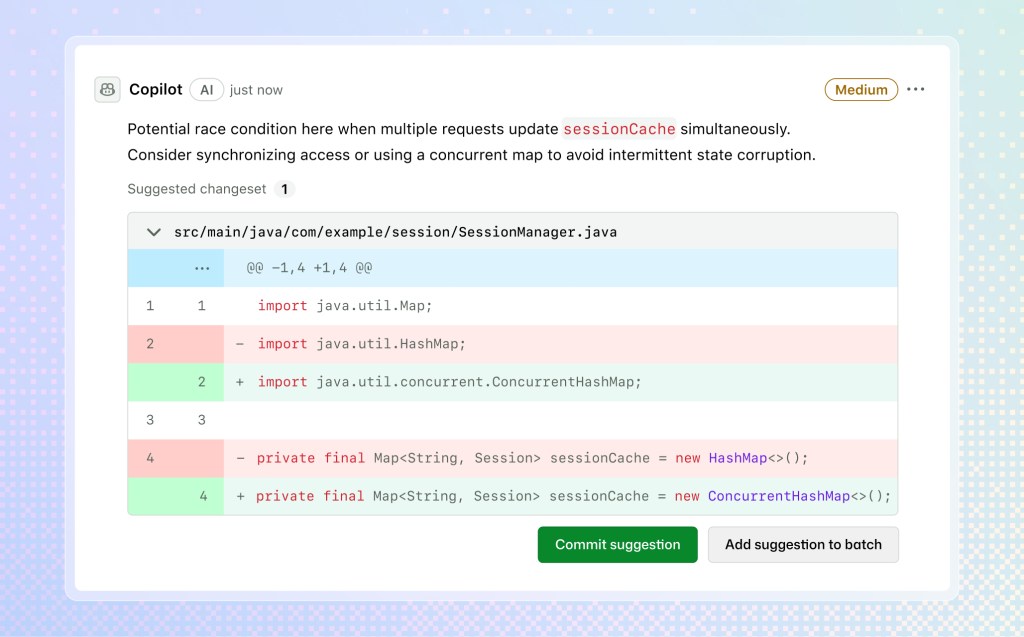
Về vai trò của AI trong nghiên cứu bảo mật, @vaib25vicky coi đây là một trợ lý đắc lực giúp tăng năng suất. Tuy nhiên, chuyên gia này nhấn mạnh: “AI giống như một chiếc xe đua tốc độ cao, nhưng nó vẫn cần một người lái giỏi”. Việc xác thực mọi kết quả do AI cung cấp là nguyên tắc sống còn, tuyệt đối không được gửi báo cáo nếu chưa tự mình kiểm chứng.
Lời khuyên cho người mới bắt đầu
Đối với những ai muốn dấn thân vào lĩnh vực bug bounty, @vaib25vicky chia sẻ một bài học quan trọng: sự kiên nhẫn. Việc dành rất nhiều thời gian nghiên cứu một mục tiêu mà không tìm thấy gì là điều hoàn toàn bình thường. Ngoài ra, dù các tính năng AI đang thay đổi cách phần mềm được xây dựng, nhưng các lỗ hổng phổ biến nhất vẫn xoay quanh vấn đề ủy quyền (authorization), cơ chế bảo vệ yếu (weak guardrails) hoặc các khả năng bị bỏ sót. Do đó, tư duy phân tích truyền thống vẫn là chìa khóa để phát hiện các lỗ hổng có tác động lớn.
Thông qua việc chia sẻ này, GitHub một lần nữa khẳng định tầm quan trọng của cộng đồng bảo mật trong việc bảo vệ hàng triệu dự án phát triển phần mềm trên toàn cầu.
Nguồn tham khảo: GitHub Blog


No Comment! Be the first one.