

Nhật Bản đối mặt làn sóng rò rỉ dữ liệu qua API và lỗ hổng Metabase
Trung tâm JPCERT/CC cảnh báo về sự gia tăng đột biến các vụ rò rỉ dữ liệu tại Nhật Bản, chủ yếu do lạm dụng API di động và khai thác các lỗ hổng phần mềm đã...

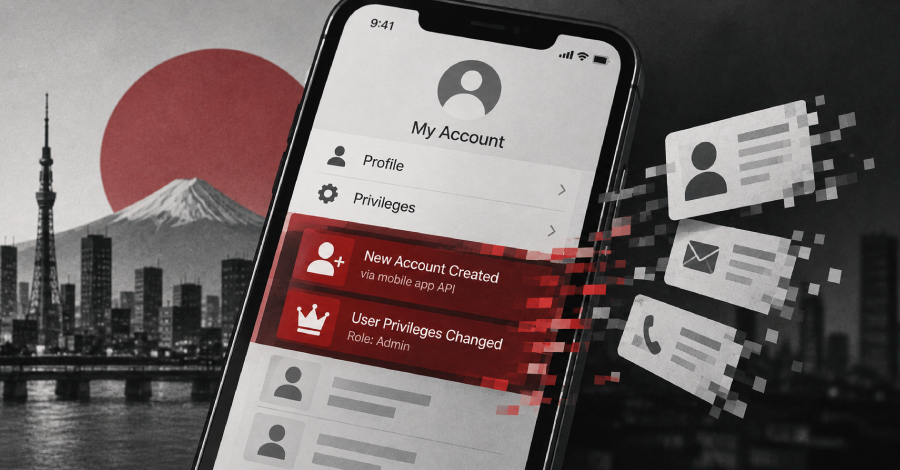
Trung tâm Điều phối JPCERT (JPCERT/CC) vừa đưa ra cảnh báo khẩn cấp về tình trạng rò rỉ dữ liệu cá nhân quy mô lớn tại Nhật Bản. Theo báo cáo, các cuộc tấn công không chỉ nhắm vào ứng dụng di động mà còn khai thác các lỗ hổng trong công cụ Business Intelligence (BI) và hệ thống quản trị nội bộ.
Table Of Content
Phương thức tấn công chính
JPCERT/CC xác định ba kịch bản tấn công phổ biến mà các đối tượng xấu đang sử dụng:
- Lạm dụng API: Kẻ tấn công phân tích ứng dụng di động để tìm các endpoint và API key. Sau đó, chúng thực hiện các yêu cầu trái phép vào API nội bộ nhằm thay đổi quyền người dùng, tạo tài khoản giả mạo hoặc thực hiện tấn công NoSQL injection để trích xuất dữ liệu.
- Khai thác lỗ hổng phần mềm: Các đối tượng thực hiện quét diện rộng để tìm kiếm các lỗ hổng đã biết trên hệ thống mục tiêu, đồng thời khai thác các cấu hình yếu kém hoặc mật khẩu quản trị yếu.
- Lỗ hổng Metabase (CVE-2026-72898): Đây là một lỗ hổng SQL injection nghiêm trọng (điểm CVSS 10.0) trong công cụ Metabase. Kẻ tấn công có thể chiếm quyền quản trị mà không cần tài khoản, từ đó truy cập vào cơ sở dữ liệu kết nối để đánh cắp thông tin.
Số liệu đáng báo động
Theo phân tích từ công ty bảo mật Macnica, tính đến ngày 6/10/2026, đã có 119 vụ rò rỉ dữ liệu được công khai, tăng mạnh so với con số 84 vụ trong cả năm 2025. Đáng chú ý, 81 vụ trong số đó xảy ra từ tháng 7/2026. Các mục tiêu bị ảnh hưởng rất đa dạng, từ các trang thương mại điện tử, hệ thống đặt chỗ dịch vụ cho đến các ứng dụng nhà hàng.
Khuyến nghị bảo mật
Để đối phó với làn sóng tấn công này, các chuyên gia khuyến nghị doanh nghiệp cần thực hiện ngay các biện pháp sau:
- Kiểm soát API chặt chẽ: Áp dụng giới hạn tốc độ (rate limiting) cho từng endpoint, đặc biệt là các chức năng nhạy cảm như đăng nhập và đặt lại mật khẩu. Thực thi kiểm soát truy cập nghiêm ngặt trên mọi API, kể cả các endpoint không công khai.
- Quản lý Token: Tránh sử dụng các API token có thời hạn quá dài và đảm bảo khả năng thu hồi quyền truy cập ngay lập tức nếu phát hiện dấu hiệu bất thường.
- Cập nhật phần mềm: Đối với người dùng Metabase, cần nâng cấp lên các phiên bản an toàn tối thiểu theo khuyến cáo của nhà sản xuất. Nếu chưa thể nâng cấp, hãy tạm thời chặn endpoint
/api/session/reset_password. - Rà soát log: Kiểm tra kỹ các dấu hiệu bất thường trong log như lưu lượng truy cập API tăng đột biến từ một IP, các yêu cầu lỗi 403/404 liên tục, hoặc các truy vấn lạ từ tài khoản quản trị.
Cơ quan bảo vệ thông tin cá nhân của Nhật Bản cũng đã phát đi thông báo nhắc nhở các doanh nghiệp cần rà soát lại dữ liệu lưu trữ và đảm bảo rằng các hệ thống quản trị không bị lộ lọt ra môi trường internet công cộng.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.