

Nhóm tin tặc UAC-0099 tấn công chính phủ Ukraine bằng mã độc ASHVEIN
Nhóm tin tặc UAC-0099 đang sử dụng mã độc ASHVEIN với kỹ thuật ẩn lệnh trong các phần tử HTML để thực hiện các chiến dịch gián điệp mạng nhắm vào các cơ quan chính phủ...

- Giọng nữ Bắc
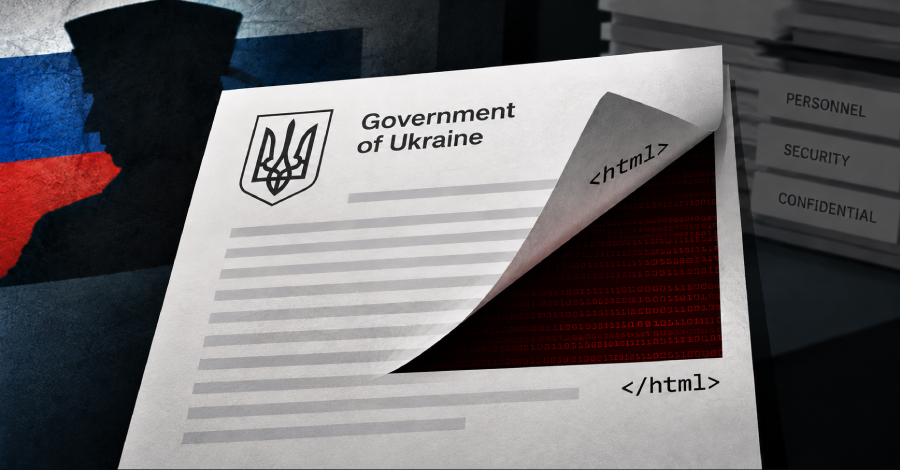
Nhóm tin tặc có liên hệ với Nga, được biết đến với tên gọi UAC-0099, đang triển khai một loại mã độc infostealer và remote access trojan (RAT) mới có tên là ASHVEIN. Các chuyên gia tại TrendAI, những người đang theo dõi nhóm này dưới định danh Earth Sirrush, cho biết mã độc này đang được sử dụng để tấn công các nhân sự trong chính phủ Ukraine.
Table Of Content
ASHVEIN: Công cụ gián điệp đa năng
Được các nhà phát triển gọi nội bộ là “TelemetryBrowser”, ASHVEIN sở hữu khả năng đánh cắp thông tin đăng nhập từ trình duyệt Chrome và Firefox, chụp ảnh màn hình, thu thập tệp tin, thực thi lệnh PowerShell từ xa và gửi dữ liệu về server command-and-control (C2) thông qua kết nối mã hóa. Điểm đáng chú ý là mã độc này có khả năng ẩn các tác vụ điều khiển bên trong các phần tử HTML không hiển thị, đồng thời sử dụng GitHub làm cơ chế dự phòng để giải mã lệnh.
Phương thức tấn công tinh vi
UAC-0099 sử dụng nhiều kỹ thuật phát tán khác nhau như DLL sideloading, tệp tin VHD và các bộ dropper .NET chuyên dụng. Một ví dụ điển hình là tệp thực thi “AnswerFromPolice”, giả mạo tài liệu từ Cảnh sát Quốc gia Ukraine để lừa người dùng mở tệp, từ đó âm thầm cài đặt mã độc vào hệ thống.
Đáng chú ý, nhóm này còn áp dụng kỹ thuật GuardBreaker để đối phó với các công cụ phân tích hỗ trợ bởi AI. Bằng cách chèn các đoạn mã VBScript chứa các yêu cầu gây tranh cãi (như hướng dẫn chế tạo vũ khí), tin tặc cố tình kích hoạt cơ chế an toàn của các mô hình ngôn ngữ lớn (LLM), khiến chúng từ chối phân tích hoặc kiểm tra đoạn mã độc hại này.
Sự tiến hóa của UAC-0099
UAC-0099 đã hoạt động từ ít nhất giữa năm 2022 và được cho là đóng vai trò như một đơn vị cung cấp quyền truy cập ban đầu (initial access broker) cho nhóm Sandworm khét tiếng. Theo thời gian, kho vũ khí của nhóm này đã chuyển dịch từ các công cụ PowerShell/Go sang các tệp tin C# được bảo vệ bởi .NET Reactor và ẩn giấu thông qua kỹ thuật steganography trong tệp ảnh.
Các chuyên gia cảnh báo rằng phạm vi mục tiêu của UAC-0099 không còn giới hạn ở các tổ chức quân sự, chính phủ mà đã mở rộng sang cả các đơn vị logistics và hạ tầng dân sự, phản ánh sự thay đổi trong chiến lược xung đột hiện nay.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.