




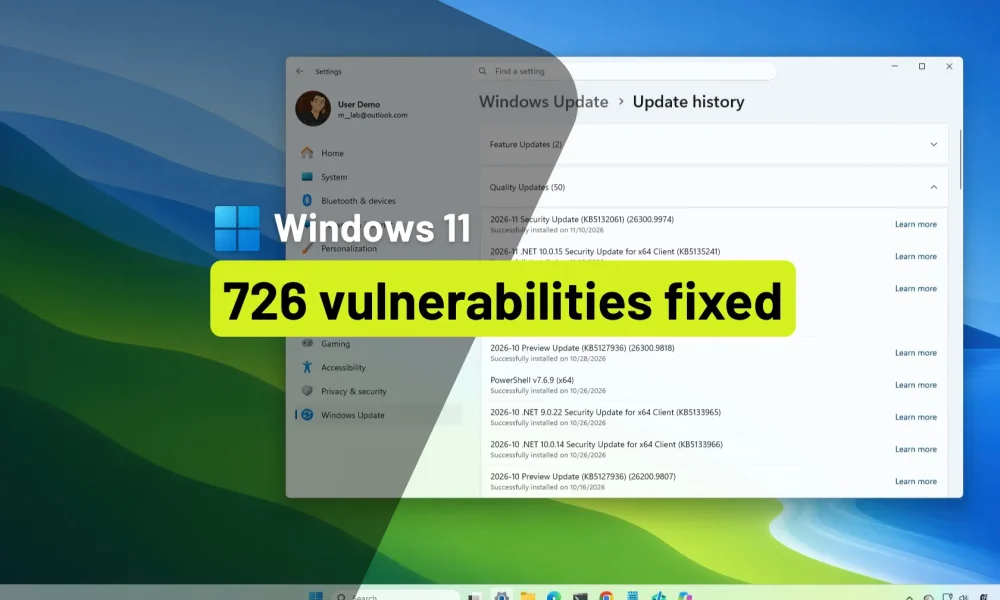
Microsoft Cập Nhật Bảo Mật Tháng 11: Windows Có Đến 726 Lỗ Hổng, Cảnh Báo Lỗ Hổng Outlook Đang Bị Khai Thác
Bản cập nhật bảo mật tháng 11 năm 2026 của Microsoft đã vá 1.094 lỗ hổng trên các sản phẩm của hãng, trong đó có 726 lỗ hổng trên Windows. Đặc biệt, một lỗ hổng giả mạo trong Outlook...

- Giọng nữ Bắc
- Microsoft báo cáo 1.094 CVE trên các sản phẩm của mình trong bản phát hành bảo mật tháng 11 năm 2026, bao gồm 726 lỗ hổng Windows.
- Lỗ hổng giả mạo Outlook CVE-2026-124194 được gắn cờ là đã bị phát hiện khai thác.
- Office chiếm 174 lỗ hổng, tiếp theo là SQL Server với 59 và Công cụ phát triển với 53.
- Microsoft cũng đang tái xuất bản thông tin về 165 CVE không phải của Microsoft, không bao gồm các lỗ hổng Chrome.
Microsoft đã phát hành các bản cập nhật bảo mật tháng 11 năm 2026, khắc phục 726 lỗ hổng trên dòng sản phẩm Windows như một phần của bản phát hành bao gồm 1.094 CVE của Microsoft. Bản phát hành ngày 10 tháng 11 cũng gắn cờ một lỗ hổng giả mạo Outlook đã bị phát hiện khai thác.
Table Of Content
Theo Hướng dẫn Cập nhật Bảo mật tháng 11 năm 2026 của Microsoft, Windows chiếm phần lớn nhất các lỗ hổng, tiếp theo là Office, SQL Server và Công cụ phát triển.
Bản phát hành tháng 11 nhỏ hơn so với Patch Tuesday kỷ lục của tháng 10. Tháng trước, công ty đã khắc phục 1.413 lỗ hổng trên các sản phẩm của mình, bao gồm 1.102 lỗ hổng Windows. Bản phát hành tháng này giảm các con số đó xuống còn 1.094 CVE của Microsoft và 726 lỗ hổng Windows.
Microsoft cũng xác định một lỗ hổng giả mạo Outlook, CVE-2026-124194, thuộc danh mục “Đã phát hiện khai thác”.
Patch Tuesday tháng 11 bao gồm hơn 1.000 CVE của Microsoft
Bản phát hành tháng 11 của Microsoft bao gồm chín nhóm sản phẩm, trong đó Windows chiếm phần lớn nhất. Chi tiết đầy đủ như sau:
| Nhóm sản phẩm | Số lỗ hổng đã khắc phục |
|---|---|
| Windows | 726 |
| Office | 174 |
| SQL Server | 59 |
| Công cụ phát triển | 53 |
| SharePoint Server | 27 |
| Khác | 25 |
| Azure | 20 |
| Exchange Server | 9 |
| Defender | 1 |
| Tổng cộng | 1.094 |
Windows chiếm khoảng hai phần ba số lỗ hổng được liệt kê trong bản phát hành tháng 11, củng cố tầm quan trọng của việc giữ cho các cài đặt Windows được hỗ trợ luôn cập nhật.
So với tháng 10, tháng 11 khắc phục ít hơn 319 CVE của Microsoft. Các sản phẩm Windows 11, Windows 10 và Server cũng giảm 376 lỗ hổng, từ 1.102 xuống còn 726.
Các bản cập nhật hệ thống là tích lũy, nghĩa là bản phát hành bảo mật hàng tháng bao gồm các bản sửa lỗi bảo mật cho các phiên bản hệ điều hành được hỗ trợ, cùng với các thay đổi khác.
Microsoft gắn cờ một lỗ hổng Outlook
Một trong những mục quan trọng nhất trong bản phát hành tháng 11 là CVE-2026-124194, một lỗ hổng giả mạo Outlook mà công ty liệt kê dưới mục “Đã phát hiện khai thác”.
Chỉ định này cho thấy Microsoft đã phát hiện hoạt động khai thác liên quan đến lỗ hổng, khiến nó trở thành ưu tiên để các nhóm bảo mật xem xét.
Bản phát hành tháng 11 không cung cấp thêm chi tiết về phạm vi tấn công hoặc số lượng thiết bị bị ảnh hưởng. Tuy nhiên, các tổ chức sử dụng Outlook nên xem xét thông tin lỗ hổng và áp dụng các bản cập nhật bảo mật thích hợp.
Microsoft tái xuất bản chi tiết về 165 CVE không phải của Microsoft
Ngoài 1.094 CVE của Microsoft, công ty đang tái xuất bản thông tin về 165 CVE không phải của Microsoft thông qua Hướng dẫn Cập nhật Bảo mật của mình.
Microsoft loại trừ các lỗ hổng Chrome khỏi thông tin được tái xuất bản này.
Các mục này tách biệt với số lượng lỗ hổng của Microsoft và không nên được cộng vào 1.094 CVE khi so sánh bản phát hành tháng 11 với các tháng trước.
Nhận định chuyên môn
Bản phát hành tháng 11 của Microsoft nhỏ hơn so với tháng 10, nhưng các bản cập nhật bảo mật vẫn rất quan trọng. Lỗ hổng Outlook đã bị phát hiện khai thác đặc biệt đáng được chú ý, đặc biệt đối với các tổ chức phụ thuộc vào ứng dụng này.
Đối với người dùng cá nhân, tôi khuyên bạn nên cài đặt các bản cập nhật bảo mật này thay vì trì hoãn chúng một cách không cần thiết. Các bản cập nhật tích lũy hàng tháng của Microsoft bao gồm các bản sửa lỗi bảo mật cho các phiên bản Windows được hỗ trợ, vì vậy việc giữ cho thiết bị luôn cập nhật vẫn là một trong những cách đơn giản nhất để duy trì bảo vệ.
Đối với các tổ chức, tôi sẽ ưu tiên xem xét CVE-2026-124194 và đánh giá hệ thống nào bị ảnh hưởng. Các nhóm bảo mật cũng nên xem xét mức độ phơi nhiễm của họ với các lỗ hổng khác khi lập kế hoạch triển khai bản cập nhật tháng này.


Chưa có bình luận nào! Hãy là người đầu tiên.