




Maintainer mã nguồn mở không cần thêm báo cáo lỗi từ AI, họ cần các bản vá thực tế
GitHub và Microsoft thử nghiệm mô hình Codename MDASH nhằm hỗ trợ các dự án mã nguồn mở bằng cách cung cấp các bản vá lỗi đã được kiểm chứng thay vì chỉ gửi danh sách lỗ hổng...

- Giọng nữ Bắc
Trong hệ sinh thái mã nguồn mở, các maintainer đang phải đối mặt với tình trạng quá tải do các báo cáo lỗ hổng tự động từ AI. Nhiều báo cáo trong số đó là trùng lặp hoặc thậm chí không phải là lỗ hổng thực sự. Thay vì nhận thêm các danh sách quét thô, các dự án cần những giải pháp khắc phục cụ thể.
Table Of Content
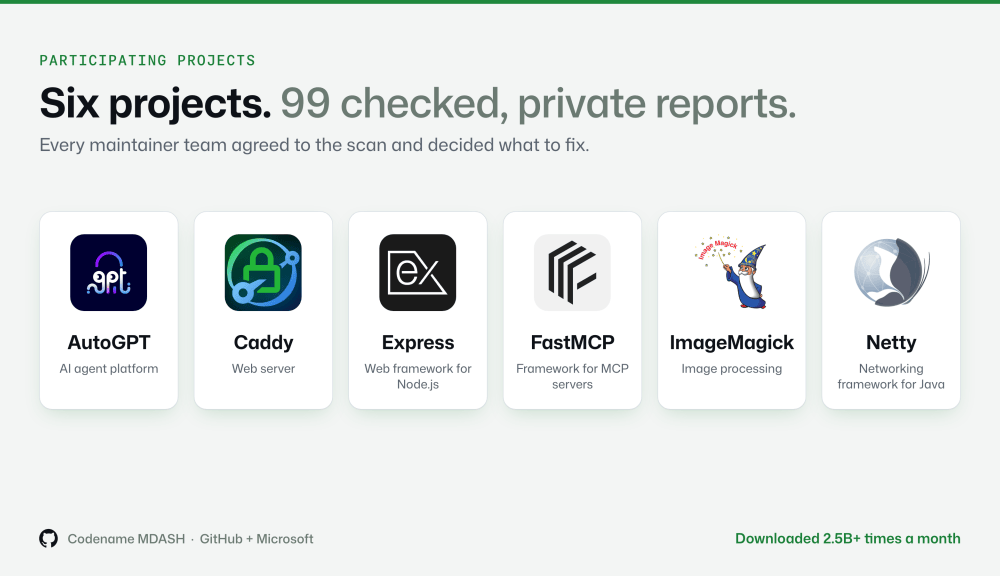
GitHub và Microsoft đã triển khai dự án thử nghiệm mang tên Codename MDASH. Mục tiêu của dự án là chuyển đổi hàng ngàn phát hiện từ AI thành các báo cáo riêng tư, đã được kiểm chứng kèm theo gợi ý sửa lỗi (patch) cho sáu dự án mã nguồn mở phổ biến. Kết quả cho thấy hơn một nửa số lỗi đã được các maintainer xử lý thành công.
Quy trình làm việc tập trung vào hiệu quả
Dự án MDASH tuân thủ quy trình nghiêm ngặt để đảm bảo chất lượng:
- Tìm kiếm: Sử dụng mô hình MAI Cyber của Microsoft để quét lỗ hổng và đề xuất bản vá.
- Lọc: Một tác nhân AI từ GitHub Security Lab sẽ loại bỏ các báo cáo trùng lặp, kiểm tra tính hợp lệ và tập trung vào các lỗi có tác động cao.
- Xác minh: Các chuyên gia từ Microsoft FORGE Lab kiểm tra thủ công mọi kết quả còn lại.
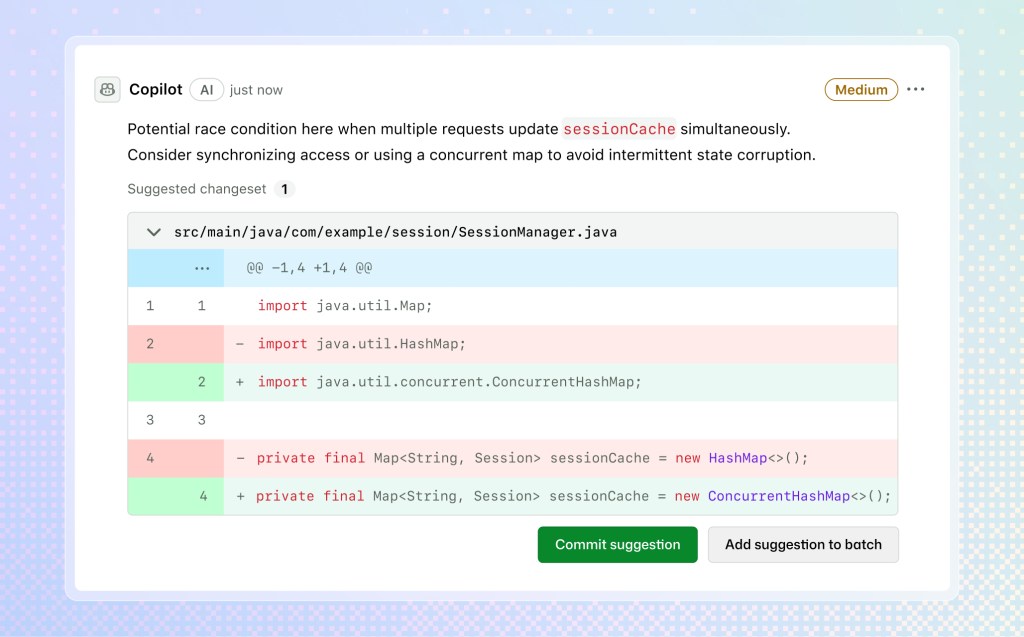
- Báo cáo riêng tư: Thông tin được gửi trực tiếp cho maintainer qua tính năng báo cáo lỗ hổng riêng tư trên GitHub, kèm theo bằng chứng (PoC) và bản vá đề xuất.
Bài học từ thực tế
Kết quả từ thử nghiệm cho thấy việc cung cấp bản vá quan trọng hơn nhiều so với việc chỉ thông báo lỗi. Các maintainer không còn phải mất thời gian sàng lọc dữ liệu thô mà có thể bắt tay ngay vào việc đánh giá và áp dụng bản vá. Một số dự án như Caddy đã xử lý toàn bộ 22 báo cáo nhận được chỉ trong vòng một tuần.
Các maintainer nhấn mạnh rằng, dù AI có khả năng phát hiện các lỗ hổng phức tạp, nhưng việc sửa lỗi vẫn đòi hỏi sự đánh giá của con người. Sự kết hợp giữa AI và sự kiểm duyệt của chuyên gia giúp giảm thiểu đáng kể thời gian xử lý, từ mức 30-60 phút xuống còn rất ngắn cho mỗi advisory.
Tiêu chuẩn cho các báo cáo bảo mật AI
Nếu bạn đang sử dụng AI để tìm kiếm lỗ hổng trong các dự án mã nguồn mở, hãy tuân thủ các nguyên tắc sau:
- Kiểm tra kỹ mọi phát hiện trước khi gửi, đối chiếu với mô hình đe dọa và chính sách bảo mật của dự án.
- Luôn gửi báo cáo qua kênh riêng tư (private vulnerability reporting).
- Luôn đính kèm bản vá đề xuất để hỗ trợ tối đa cho maintainer.
Trong tương lai, GitHub và Microsoft cam kết tiếp tục hoàn thiện quy trình này, đồng thời mở rộng hỗ trợ thông qua quỹ GitHub Secure Open Source Fund để đảm bảo các dự án quan trọng luôn được bảo vệ mà không làm tăng gánh nặng cho đội ngũ phát triển.
Nguồn tham khảo: GitHub Blog


Chưa có bình luận nào! Hãy là người đầu tiên.