

Nhóm tội phạm mạng ShinyHunters tuyên bố tấn công FBI, đánh cắp dữ liệu nhân viên
Nhóm hacker ShinyHunters khẳng định đã xâm nhập thành công hệ thống của FBI và đánh cắp dữ liệu nhạy cảm của nhân viên cũng như ứng viên tuyển dụng, đồng thời tuyên bố khai thác một lỗ hổng zero-day...

- Giọng nữ Bắc
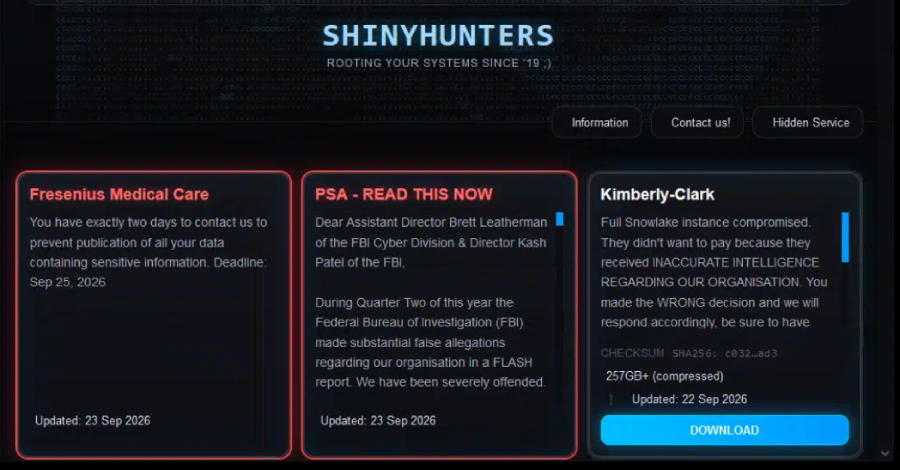
Nhóm tội phạm mạng khét tiếng ShinyHunters vừa đưa ra tuyên bố gây chấn động khi khẳng định đã xâm nhập thành công hệ thống của Cục Điều tra Liên bang Mỹ (FBI). Theo thông tin từ nhóm này, họ đã đánh cắp được dữ liệu nhạy cảm của cả nhân viên hiện tại, cựu nhân viên và những cá nhân từng nộp đơn ứng tuyển vào cơ quan này.
Trong thông báo đăng tải trên trang web tại dark web, ShinyHunters cho biết đã chiếm quyền truy cập vào nhiều dịch vụ nội bộ của FBI, bao gồm hệ thống Tư pháp Hình sự (CJ), bộ phận Nhân sự và Medlink. Nhóm này khẳng định vụ tấn công là hành động đáp trả sau khi FBI phát đi thông báo cảnh báo về các hoạt động của ShinyHunters nhắm vào hệ thống quản lý học tập Canvas hồi tháng 5/2026.
Về phương thức tấn công, một đại diện của ShinyHunters chia sẻ với The Register rằng họ đã khai thác một lỗ hổng zero-day mới trên phần mềm Oracle PeopleSoft để thực thi mã từ xa (RCE). Sau khi xâm nhập, nhóm này đã thay đổi giao diện trang web tuyển dụng của FBI (FBIjobs.gov) bằng một thông báo chiếm quyền kiểm soát. Hiện tại, trang web này đang hiển thị thông báo bảo trì định kỳ.
Phía FBI đã xác nhận với Reuters rằng họ đã nắm được thông tin về các tuyên bố liên quan đến hoạt động trái phép nhắm vào FBIjobs.gov và đang tiến hành điều tra.
Các chuyên gia bảo mật nhận định đây là một diễn biến đáng lo ngại. Etay Maor, Phó chủ tịch phụ trách tình báo đe dọa tại Cato Networks, cho rằng việc một nhóm tội phạm mạng công khai tuyên bố tấn công FBI là một bước đi đầy khiêu khích. Ông nhấn mạnh: “ShinyHunters là một thương hiệu tội phạm có khả năng phục hồi cao, liên tục tiến hóa phương thức tấn công thay vì chỉ dựa vào một nhóm người hay hạ tầng cố định”.
Theo phân tích của giới chuyên gia, chiến thuật gần đây của ShinyHunters thường tập trung vào việc lạm dụng các đường dẫn danh tính đáng tin cậy thông qua kỹ thuật social engineering tại bộ phận hỗ trợ (help-desk), ứng dụng OAuth độc hại và đánh cắp các token tích hợp SaaS. Đây là bài học lớn cho các tổ chức, bao gồm cả khối cơ quan công quyền, trong việc tăng cường bảo mật danh tính và quản lý các mối quan hệ tin cậy với bên thứ ba.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.