

Cảnh báo: Gói npm độc hại giả danh công cụ bảo mật để đánh cắp thông tin xác thực Twilio
Các nhà nghiên cứu bảo mật vừa phát hiện một gói npm độc hại có tên 'tw-pkgprobe-7731' giả mạo công cụ kiểm thử bảo mật nhằm đánh cắp thông tin nhạy cảm từ các nhà phát triển sử dụng...

- Giọng nữ Bắc
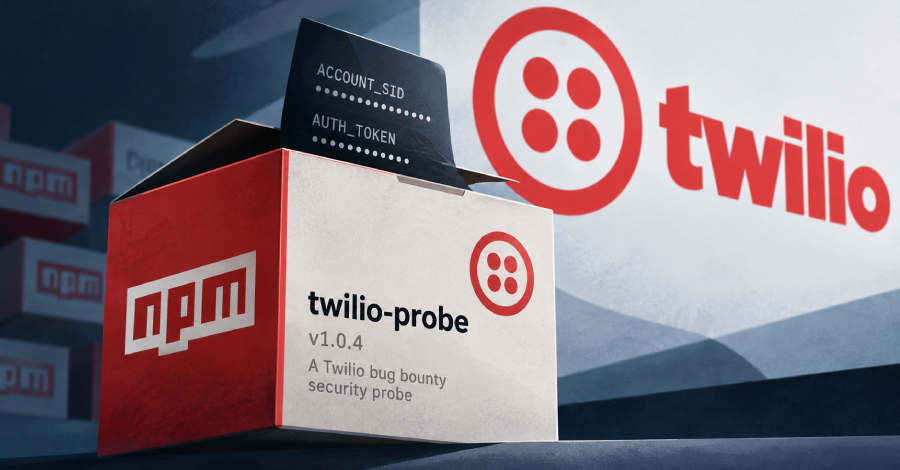
Các chuyên gia an ninh mạng vừa phát đi cảnh báo về một gói npm độc hại mang tên tw-pkgprobe-7731. Gói này được thiết kế để giả mạo một công cụ kiểm thử bảo mật, nhắm trực tiếp vào các nhà phát triển đang tích hợp dịch vụ Twilio vào ứng dụng của họ nhằm mục đích đánh cắp dữ liệu nhạy cảm.
Table Of Content
Phương thức hoạt động tinh vi
Theo báo cáo từ ReversingLabs, gói phần mềm này xuất hiện trên registry npm vào giữa tháng 8/2026 bởi tài khoản twdepprobe7731. Chỉ trong vòng 45 phút, 11 phiên bản khác nhau đã được phát hành liên tiếp. Hiện tại, tài khoản này đã bị xóa khỏi hệ thống.
Khi được thực thi, mã độc sẽ kiểm tra xem môi trường hiện tại có phải là môi trường phát triển của Twilio hay không. Nếu đúng, nó sẽ thu thập các biến môi trường, thông tin hệ thống, các thư mục tạm và cấu hình, sau đó gửi dữ liệu ra ngoài thông qua webhook.
Khả năng tấn công và đánh cắp credential
Các phiên bản sau đó (1.0.1 đến 1.0.3) tập trung vào việc quét các thư mục liên quan đến Account SID của Twilio. Đặc biệt, phiên bản 1.0.4 đã nâng cấp khả năng đánh cắp trực tiếp process.env.ACCOUNT_SID và process.env.AUTH_TOKEN. Việc chiếm đoạt được các thông tin này cho phép kẻ tấn công thực hiện các hành vi trái phép như can thiệp vào hóa đơn hoặc kích hoạt các dịch vụ liên lạc từ tài khoản nạn nhân.
Đáng chú ý, các phiên bản cuối cùng (1.0.8, 1.1.0 và 1.1.1) lại quay về hành vi thăm dò cơ bản và thực hiện thu thập thông tin OSINT bằng cách truy vấn các máy chủ liên quan đến Twilio, thậm chí cố gắng truy cập vào metadata của AWS tại địa chỉ 169.254.169.254.
Nhận định từ chuyên gia
Mặc dù kẻ tấn công cố gắng ngụy trang gói phần mềm dưới danh nghĩa một chương trình bug-bounty (săn lỗi nhận thưởng) của Twilio trên HackerOne, nhưng các nhà nghiên cứu khẳng định gói này vi phạm nghiêm trọng các nguyên tắc bảo mật của Twilio.
Chuyên gia Lucija Valentić từ ReversingLabs cho biết: “Kẻ tấn công không hề sử dụng các kỹ thuật che giấu mã độc (obfuscation) hay typosquatting phức tạp như các chiến dịch trước đây. Điều này cho thấy đây có thể là một nhóm tấn công có trình độ kỹ thuật chưa cao, nhưng vẫn tiềm ẩn rủi ro lớn đối với chuỗi cung ứng phần mềm nếu nhà phát triển không kiểm soát kỹ các thư viện bên thứ ba.”
Các nhà phát triển được khuyến cáo nên kiểm tra kỹ các gói npm đã cài đặt và tuân thủ nguyên tắc bảo mật khi sử dụng các công cụ từ nguồn không xác định.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.