

Red Hat tung bản vá cho lỗ hổng TCP RCE điểm 9.8 trên Linux, Ubuntu vẫn đang thử nghiệm
Một lỗ hổng bảo mật nghiêm trọng trong nhân Linux (CVE-2026-98432) cho phép kẻ tấn công thực thi mã từ xa đã được Red Hat khắc phục, trong khi người dùng Ubuntu cần chờ đợi...

- Giọng nữ Bắc
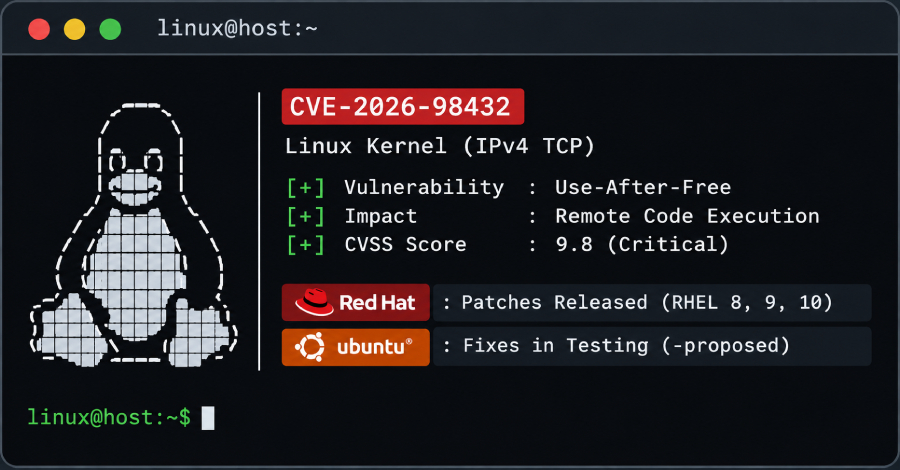
Các bản vá cho lỗ hổng use-after-free trong mã nguồn IPv4 TCP của nhân Linux đã được Red Hat phát hành cho các phiên bản Enterprise Linux 8, 9 và 10. Trong khi đó, Canonical vẫn đang để các bản sửa lỗi cho Ubuntu trong kênh thử nghiệm -proposed và chưa đưa ra thời gian phát hành chính thức.
Table Of Content
Chi tiết về lỗ hổng CVE-2026-98432
Lỗ hổng này được định danh là CVE-2026-98432, với điểm số CVSS lên tới 9.8/10, được xếp vào mức độ nghiêm trọng (Critical). Kẻ tấn công từ xa không cần xác thực có thể khai thác lỗ hổng này để thực thi mã từ xa (RCE). Lỗi này đã tồn tại trong nhân Linux từ phiên bản 4.4.
Vấn đề phát sinh khi máy chủ chấp nhận kết nối IPv4 TCP: nhân hệ điều hành chuyển các tùy chọn IP từ yêu cầu gửi đến sang socket mới mà không thực hiện sao chép. Nếu client gửi lại yêu cầu kết nối trong khi một bộ xử lý khác vẫn đang đọc các tùy chọn đó, nhân hệ điều hành có thể truy cập vào vùng nhớ đã được giải phóng (use-after-free).
Kẻ tấn công có thể kích hoạt tình trạng này bằng cách gửi các yêu cầu kết nối chứa tùy chọn IPv4 Record Route hoặc Timestamp tới bất kỳ cổng TCP nào đang mở mà không cần tài khoản đăng nhập.
Tình hình cập nhật
Red Hat đã phát hành các bản cập nhật bảo mật (RHSA) vào ngày 1 tháng 11. Người dùng cần khởi động lại hệ thống sau khi cài đặt bản vá. Các bản phân phối khác như Debian, Oracle Linux và SUSE cũng đã phát hành bản sửa lỗi trong tháng 10.
Đối với Ubuntu, các bản sửa lỗi cho 22.04 LTS, 24.04 LTS và 26.04 LTS hiện chỉ có sẵn trong kênh -proposed. Canonical cho biết họ cần kiểm thử kỹ lưỡng trên hơn 2.000 máy chủ và thiết bị được chứng nhận trước khi đưa vào kênh cập nhật chính thức.
Biện pháp giảm thiểu tạm thời
Red Hat đã công bố một quy tắc nftables vào ngày 30 tháng 10 để loại bỏ các gói tin IPv4 TCP chứa tùy chọn IP. Tuy nhiên, đây chỉ là biện pháp tạm thời và có thể gây ảnh hưởng đến các ứng dụng phụ thuộc vào tùy chọn IPv4. Ngoài ra, biện pháp này không bảo vệ được lưu lượng truy cập giữa các container trên cùng một máy chủ.
Hiện tại, chưa có báo cáo về việc lỗ hổng này bị khai thác trong thực tế. Mặc dù Anthropic cho biết họ đã thử nghiệm thành công việc tạo mã khai thác (exploit) bằng mô hình AI nội bộ, nhưng mã này chưa được công bố rộng rãi. Các chuyên gia bảo mật khuyến cáo người dùng nên ưu tiên áp dụng các bản vá chính thức từ nhà cung cấp thay vì các biện pháp giảm thiểu tạm thời.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.