

4 yếu tố cốt lõi để ưu tiên xử lý lỗ hổng bảo mật hiệu quả
Đừng để các chỉ số CVSS đánh lừa. Gartner chỉ ra rằng việc ưu tiên xử lý lỗ hổng dựa trên 4 yếu tố thực tế có thể giảm tới 70% nguy cơ bị tấn công so với cách làm truyền...

- Giọng nữ Bắc
Trong bối cảnh các doanh nghiệp đang phải đối mặt với hàng chục nghìn lỗ hổng mới mỗi năm, việc chạy theo các cảnh báo dựa trên điểm số CVSS (Common Vulnerability Scoring System) không còn là chiến lược tối ưu. Báo cáo từ Gartner chỉ ra rằng chưa đến 10% số lỗ hổng thực sự bị khai thác, nhưng hầu hết các đội ngũ an ninh mạng vẫn coi mọi cảnh báo là ưu tiên khẩn cấp. Điều này dẫn đến tình trạng quá tải trong công tác vá lỗi (remediation) mà không giảm thiểu được rủi ro thực tế.
4 trụ cột trong quản trị lỗ hổng
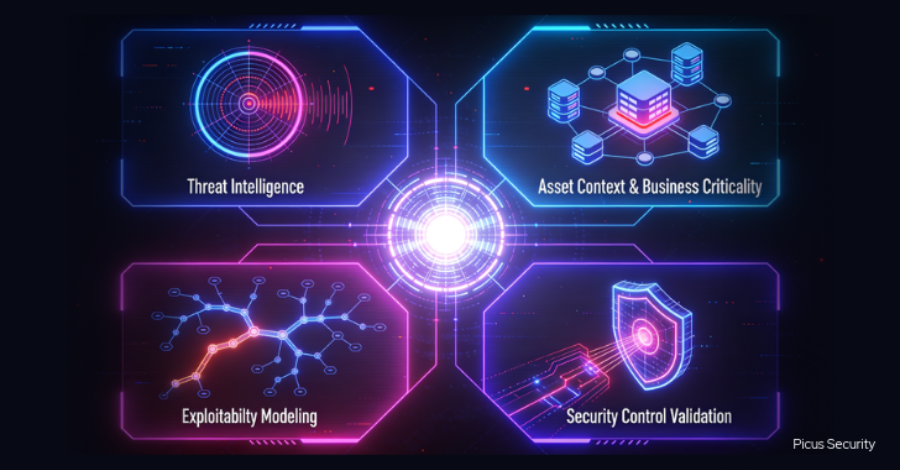
Để chuyển dịch từ tư duy “vá mọi thứ” sang “quản trị rủi ro dựa trên bằng chứng”, Gartner đề xuất khung 4 yếu tố giúp xác định chính xác những gì cần ưu tiên:
- Threat Intelligence (Tình báo đe dọa): Xác định xem lỗ hổng đó có đang thực sự bị tin tặc khai thác trong thực tế hay không. Nhiều lỗ hổng có mức độ nghiêm trọng trung bình lại thường xuyên bị vũ khí hóa vì tính dễ khai thác.
- Asset Context (Bối cảnh tài sản): Đánh giá tầm quan trọng của tài sản bị ảnh hưởng. Một lỗ hổng trên hệ thống chứa dữ liệu quan trọng hoặc có khả năng trở thành bàn đạp tấn công vào hệ thống cốt lõi sẽ cần được ưu tiên cao hơn.
- Exploitability Modeling (Mô hình hóa khả năng khai thác): Sử dụng các mô hình dự báo như EPSS để đánh giá xác suất một lỗ hổng sẽ bị khai thác dựa trên các xu hướng tấn công, thay vì chỉ dựa vào lý thuyết.
- Security Control Validation (Kiểm chứng kiểm soát an ninh): Đây là yếu tố quan trọng nhất. Cần kiểm tra xem các lớp bảo mật hiện có (như segmentation, endpoint protection, detection) đã đủ sức ngăn chặn lỗ hổng đó hay chưa. Một lỗ hổng trông có vẻ nguy hiểm nhưng nếu nằm sau các lớp phòng thủ vững chắc thì mức độ rủi ro thực tế sẽ thấp hơn nhiều.
Chuyển dịch sang quản trị rủi ro thực tế
Việc kết hợp cả 4 yếu tố này giúp các tổ chức không chỉ giảm bớt “gánh nặng” vá lỗi mà còn tập trung nguồn lực vào những điểm yếu thực sự có khả năng bị khai thác. Thay vì đo lường thành công bằng số lượng lỗ hổng đã vá, các đội ngũ an ninh mạng nên đo lường bằng số lượng các đường tấn công (attack paths) đã được loại bỏ.
Việc vận hành đồng bộ 4 yếu tố này thường gặp khó khăn do dữ liệu nằm rải rác ở nhiều bộ phận khác nhau. Giải pháp tối ưu là tích hợp chúng vào một quy trình khép kín: Khám phá (Discover) – Kiểm chứng (Validate) – Ưu tiên (Prioritize) – Xử lý (Mobilize). Khi có bằng chứng cụ thể về việc một lỗ hổng có thể bị khai thác trong môi trường của chính mình, các quyết định về an ninh mạng sẽ trở nên thuyết phục và hiệu quả hơn đối với cả đội ngũ kỹ thuật lẫn ban lãnh đạo.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.