

Nhóm tin tặc JADEPUFFER khai thác Service Principals để xóa tài nguyên Azure
Nhóm tin tặc JADEPUFFER (được Microsoft theo dõi dưới tên...
Cảnh báo: Hai lỗ hổng zero-day RCE trên Citrix NetScaler đang bị khai thác tích cực
Công ty bảo mật watchTowr vừa phát đi cảnh báo về hai lỗ...
Lunex Stealer: Mã độc lợi dụng driver AMD để vô hiệu hóa bảo mật và đánh cắp dữ liệu
Chiến dịch tấn công mới từ nền tảng Lunex đang sử dụng kỹ...
Zero Trust cho AI Agents: Tầm quan trọng của việc thiết lập khả năng hiển thị
Việc triển khai Zero Trust cho các AI Agents không thể bắt...
Cảnh báo: Tin tặc vượt mặt WAF để khai thác lỗ hổng Oracle PeopleSoft và cài cắm Web Shell
Google cảnh báo về chiến dịch tấn công quy mô lớn nhắm vào...
Kiteworks yêu cầu khách hàng tạm ngắt hệ thống 9 giờ để phòng ngừa tấn công mạng
Kiteworks vừa đưa ra khuyến cáo khẩn cấp, yêu cầu khách...
Cảnh báo: Lỗ hổng RCE trên SharePoint và MikroTik RouterOS đang bị khai thác mạnh
CISA vừa bổ sung hai lỗ hổng bảo mật nghiêm trọng trên...
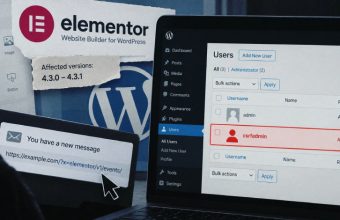
Cảnh báo lỗ hổng CSRF nghiêm trọng trên Elementor: Nguy cơ mất quyền kiểm soát website
Một lỗ hổng bảo mật nghiêm trọng vừa được phát hiện trong...
Mã độc PamStealer trên macOS nâng cấp kỹ thuật: Giải mã payload từ server và duy trì sự hiện diện đa tầng
Biến thể mới của mã độc PamStealer trên macOS đã thay đổi...
Cảnh báo: GitHub Actions bị chiếm quyền điều khiển tái kích hoạt mã độc Mini Shai-Hulud
Hai GitHub Actions phổ biến đã bị tái kích hoạt sau khi...