


Cảnh báo: Hacker khai thác lỗ hổng PHP2Shell trên Check Point để cài backdoor và mã độc xóa dữ liệu
Các cuộc tấn công mới nhắm vào thiết bị Check Point Security Gateways đang sử dụng lỗ hổng PHP2Shell để chiếm quyền điều khiển, cài đặt backdoor TSGA và triển khai mã độc xóa dữ liệu trên môi trường...

- Giọng nữ Bắc
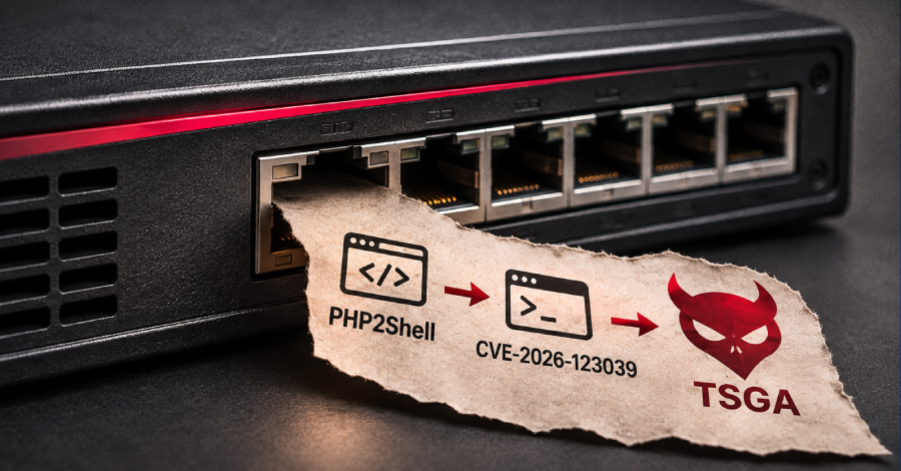
Một nhóm tin tặc chưa xác định danh tính đang thực hiện các chiến dịch tấn công nhắm vào các thiết bị Check Point Security Gateways chưa được vá lỗi. Mục tiêu của kẻ tấn công là chiếm quyền truy cập ban đầu thông qua các lỗ hổng PHP2Shell, sau đó leo thang đặc quyền để triển khai một backdoor có tên là TSGA.
Theo báo cáo từ Check Point, chiến dịch bắt đầu từ cuối tháng 10/2026, ban đầu nhắm vào các tổ chức tại Israel trước khi mở rộng quy mô ra nhiều quốc gia khác vào đầu tháng 11. Đáng chú ý, một số mục tiêu đã bị tấn công phá hoại bằng mã độc xóa dữ liệu (wiper malware).
Chuỗi tấn công chi tiết
Quy trình tấn công được các chuyên gia mô tả như sau:
- Truy cập ban đầu: Kẻ tấn công khai thác các lỗ hổng PHP2Shell (liên quan đến CVE-2026-109618 và CVE-2026-109619) để xâm nhập qua cổng Mobile Access.
- Leo thang đặc quyền: Sau khi vào được hệ thống, tin tặc khai thác lỗ hổng CVE-2026-123039 (điểm CVSS 7.8) trên giao diện DynamicCLI để chiếm quyền root. Đây là lỗi thiếu kiểm soát ủy quyền cho phép người dùng cục bộ thực thi lệnh tùy ý.
- Duy trì sự hiện diện: Tin tặc cài đặt các web shell PHP và backdoor TSGA. Backdoor này đi kèm với thành phần TSProxy, cho phép kẻ tấn công thực hiện các thao tác như truy cập từ xa mã hóa, đánh cắp cấu hình, tiêm mã độc vào tiến trình (process injection) và can thiệp vào log của firewall.
- Tấn công phá hoại: Từ gateway, kẻ tấn công di chuyển ngang (lateral movement) sang các máy chủ VMware ESXi thông qua SSH, sau đó triển khai mã độc destroy_v6 để xóa sạch dữ liệu và để lại thông điệp mang tính chính trị.
Nhận định về thủ phạm
Các thành phần TSGA và TSProxy được cho là một phần của bộ công cụ PhiliKit, từng được ESET ghi nhận có liên quan đến nhóm gián điệp mạng Armory Castle (trước đây là UNC5221). Tuy nhiên, Check Point hiện vẫn thận trọng trong việc quy kết trách nhiệm. Việc sử dụng mã độc xóa dữ liệu và các thông điệp chính trị khiến các chuyên gia đặt ra giả thuyết về một chiến dịch “cờ giả” (false-flag) hoặc hành động của một nhóm tấn công khác nhằm đánh lạc hướng.
Các dòng sản phẩm bị ảnh hưởng bao gồm: Check Point Force Firewalls, Management and Log Servers, Multi-Domain Security Management và Maestro Orchestrator (phiên bản R81 đến R82.20). Người dùng được khuyến cáo kiểm tra và áp dụng các bản vá bảo mật mới nhất từ nhà sản xuất ngay lập tức để ngăn chặn nguy cơ bị khai thác.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.