


Cảnh báo: Tin tặc khai thác lỗ hổng N-central để tấn công máy chủ, ngay cả khi đã cài bản vá
Các nhà nghiên cứu bảo mật phát hiện chiến dịch tấn công nhắm vào N-able N-central thông qua các lỗ hổng mới, cho phép thực thi mã từ xa với quyền root. Đáng chú ý, nhiều máy chủ đã cài đặt bản vá...

- Giọng nữ Bắc
N-able vừa đưa ra cảnh báo khẩn cấp sau khi phát hiện các lỗ hổng bảo mật mới, được đặt tên là 4EverAble2Shell và Agent2Shell, đang bị tin tặc tích cực khai thác. Các lỗ hổng này cho phép kẻ tấn công thực thi mã tùy ý với quyền root, từ đó chiếm quyền kiểm soát cấp hệ thống (SYSTEM) trên các thiết bị Windows.
Table Of Content
Chiến dịch tấn công thực tế
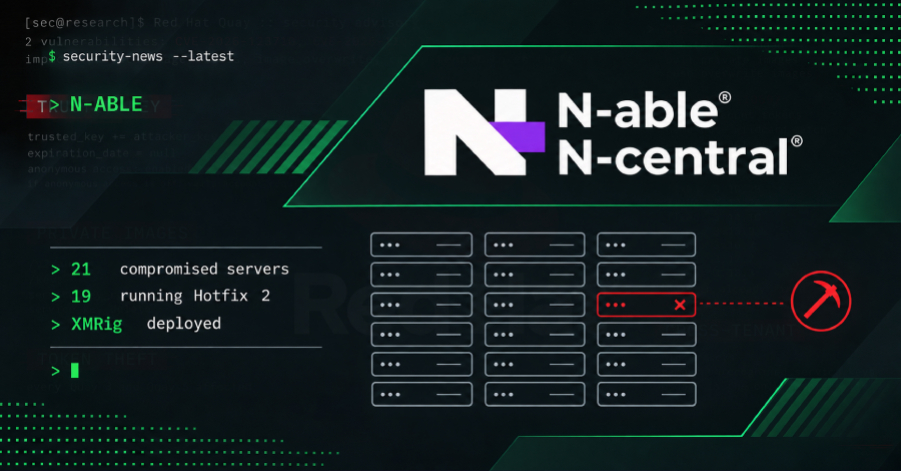
Theo báo cáo từ các đơn vị tình báo đe dọa, 4EverAble2Shell không còn dừng lại ở mức dò quét mà đã chuyển sang giai đoạn khai thác thực tế. Tin tặc đang sử dụng chuỗi tấn công này để triển khai phần mềm đào tiền ảo (cryptocurrency miner) trên các máy chủ N-central dễ bị tổn thương. Đáng báo động, trong số 21 máy chủ bị lây nhiễm được ghi nhận, có tới 19 máy chủ đã được cập nhật Hotfix 2, cho thấy bản vá này vẫn chưa đủ để ngăn chặn hoàn toàn các cuộc tấn công.
Cơ chế khai thác
Chuỗi tấn công kết hợp một lỗ hổng nghiêm trọng trong thành phần Apache Axis (CVE-2026-90436, điểm CVSS 9.8) với một lỗ hổng leo thang đặc quyền trong N-central. Kẻ tấn công lợi dụng quá trình xử lý lỗi SOAP không an toàn để thực thi các lệnh hệ điều hành thông qua tài khoản dịch vụ nable.
Các máy chủ bị ảnh hưởng hiện phân bổ tại nhiều quốc gia như Mỹ, Anh, Đức, Pháp, Thụy Điển, Canada và Nam Phi. Phần mềm độc hại được ghi nhận là XMRig Monero, được thiết lập chỉ sử dụng một nửa tài nguyên CPU để tránh bị phát hiện.
Khuyến nghị từ N-able
Để bảo vệ hệ thống, N-able đã thực hiện các biện pháp hạn chế tạm thời đối với môi trường Hosted:
- Vô hiệu hóa Legacy API theo mặc định.
- Tạm dừng tích hợp Intune để triển khai các lớp bảo vệ bổ sung.
Đối với khách hàng sử dụng giải pháp On-premises, hãng khuyến cáo:
- Nâng cấp toàn bộ Agents và Probes lên phiên bản N-central 2026.4 HF1 trở lên.
- Đảm bảo rằng quyền truy cập Legacy API đã được vô hiệu hóa hoàn toàn trong môi trường của mình.
Các chuyên gia bảo mật nhấn mạnh rằng việc chỉ cài đặt Hotfix 2 là chưa đủ. Các quản trị viên cần coi bất kỳ dấu hiệu xâm nhập nào là một vụ vi phạm toàn diện (full compromise) và thực hiện các quy trình ứng cứu sự cố thay vì chỉ đơn thuần là dọn dẹp phần mềm độc hại.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.