


Cảnh báo: Lỗ hổng nghiêm trọng trên Red Hat Quay cho phép kẻ tấn công chiếm quyền kiểm soát container image
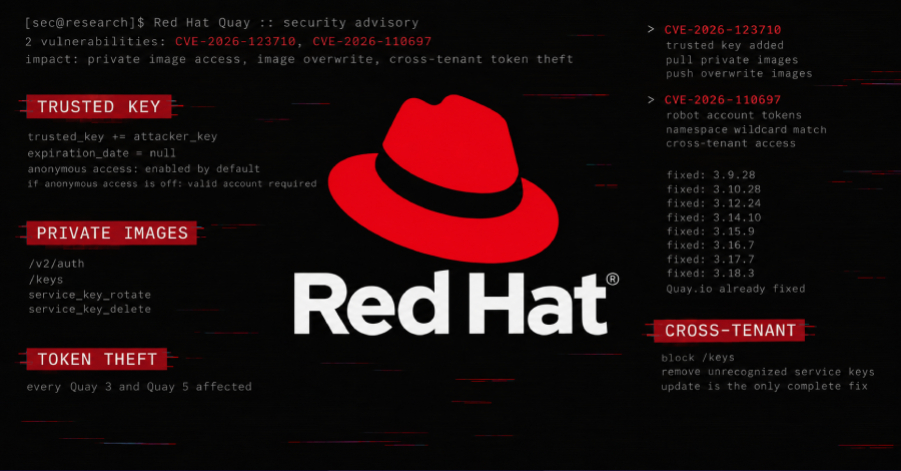
Hai lỗ hổng bảo mật nghiêm trọng (CVE-2026-123710 và CVE-2026-110697) vừa được phát hiện trên Red Hat Quay, cho phép kẻ tấn công đọc, ghi đè dữ liệu riêng tư và chiếm đoạt tài khoản...

- Giọng nữ Bắc
Red Hat vừa phát đi cảnh báo về hai lỗ hổng bảo mật nghiêm trọng ảnh hưởng đến nền tảng Red Hat Quay, cho phép kẻ tấn công thực hiện các hành vi trái phép trên các registry container. Các quản trị viên hệ thống được khuyến cáo cần cập nhật bản vá ngay lập tức.
Table Of Content
CVE-2026-123710: Chiếm quyền điều khiển registry
Lỗ hổng này đạt điểm CVSS 9.8, cho phép kẻ tấn công thêm khóa (key) tùy ý vào danh sách các khóa tin cậy của Quay mà không cần xác thực. Sau khi chèn khóa thành công, kẻ tấn công có thể tạo ra các token giả mạo để đọc các private image, đánh cắp thông tin nhạy cảm (secrets/credentials) hoặc ghi đè lên các image hiện có. Đáng chú ý, việc tắt tính năng truy cập ẩn danh (anonymous access) cũng không giúp ngăn chặn được cuộc tấn công này.
CVE-2026-110697: Đánh cắp tài khoản Robot
Với điểm CVSS 9.9, lỗ hổng thứ hai liên quan đến cơ chế liệt kê tài khoản robot. Do lỗi xử lý ký tự đại diện trong truy vấn SQL, kẻ tấn công có thể thao túng namespace để truy xuất token của các tài khoản robot thuộc về người dùng khác. Điều này cho phép kẻ tấn công can thiệp vào các pipeline CI/CD, đặc biệt nguy hiểm trong môi trường tích hợp với OpenShift.
Khuyến nghị từ Red Hat
Red Hat đã phát hành các bản build đã được vá cho các nhánh Quay 3 và Quay 5. Trong thời gian chờ cập nhật, hãng đưa ra các biện pháp giảm thiểu rủi ro tạm thời:
- Đối với CVE-2026-123710: Chặn endpoint
/keystại proxy hoặc load balancer đối với các thành phần không tin cậy; kiểm tra log để phát hiện các sự kiệnservice_key_rotatehoặcservice_key_deletebất thường. - Đối với CVE-2026-110697: Hạn chế quyền tạo namespace chứa ký tự gạch dưới (underscore), đồng thời luân chuyển (rotate) token cho các tài khoản robot nghi ngờ bị ảnh hưởng.
Người dùng được khuyến cáo kiểm tra kỹ các bản cập nhật mới nhất từ Red Hat để đảm bảo hệ thống được bảo vệ hoàn toàn, vì các biện pháp tạm thời chỉ mang tính chất giảm thiểu và không khắc phục triệt để lỗ hổng.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.