


Lỗ hổng Zero-day ‘SignDrop’ cho phép leo thang đặc quyền lên SYSTEM trên Windows
Một lỗ hổng zero-day mới mang tên SignDrop vừa được công bố, cho phép người dùng phổ thông chiếm quyền SYSTEM thông qua cơ chế bảo mật của driver Common Log File System (CLFS) trên...

- Giọng nữ Bắc
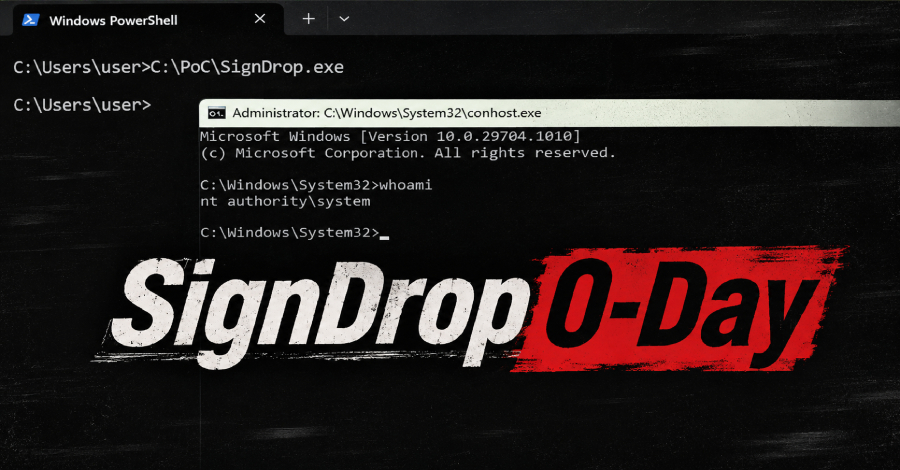
Cộng đồng bảo mật vừa ghi nhận sự xuất hiện của một mã khai thác (exploit) zero-day mới có tên gọi SignDrop. Lỗ hổng này cho phép người dùng cục bộ trên hệ điều hành Windows leo thang đặc quyền lên mức SYSTEM thông qua driver Common Log File System (CLFS).
Table Of Content
Cơ chế tấn công của SignDrop
SignDrop nhắm trực tiếp vào tính năng xác thực log được Microsoft bổ sung vào driver CLFS từ cuối năm 2025. Vấn đề nằm ở cách thức clfs.sys tạo ra các tệp tin đi kèm (companion files) khi một tiến trình có đặc quyền mở một log đã được chuẩn bị sẵn. Bằng cách sử dụng kỹ thuật chuyển hướng đường dẫn (path redirection), kẻ tấn công có thể thao túng quá trình này.
Cụ thể, khi một tiến trình có đặc quyền (ví dụ như dịch vụ antimalware của Windows Defender) mở một log CLFS đã bị kẻ tấn công can thiệp, driver sẽ tạo ra một tệp tin .cnpf trong ngữ cảnh bảo mật của tiến trình đó thay vì của người dùng thông thường. Vì tệp .cnpf này kế thừa quyền của log gốc, kẻ tấn công có thể ghi đè hoặc thao túng tệp tin này để chiếm quyền SYSTEM.
Tình trạng hiện tại
Hiện tại, Microsoft chưa xác nhận lỗ hổng này, chưa gán mã CVE và cũng chưa phát hành bản vá. Các thử nghiệm từ các chuyên gia bảo mật cho thấy SignDrop có thể hoạt động trên Windows 11 (phiên bản 26H2) và Windows Server 2025. Tuy nhiên, tính ổn định của mã khai thác này vẫn còn là dấu hỏi lớn và đòi hỏi các điều kiện cụ thể để thực thi.
Đáng chú ý, các hệ thống được cấu hình với chế độ xác thực CLFS ở mức 0 (enforced) hoặc 1 (learning) đều nằm trong phạm vi ảnh hưởng. Đây cũng là cấu hình mặc định trên hầu hết các hệ thống Windows hiện nay.
Khuyến nghị cho quản trị viên
Trong khi chờ đợi phản hồi chính thức từ Microsoft, các quản trị viên hệ thống có thể kiểm tra mức độ rủi ro bằng cách xem giá trị tại registry: HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication.
Mặc dù việc vô hiệu hóa tính năng này (chuyển sang mức 2 hoặc 3) có thể giúp tránh được SignDrop, nhưng các chuyên gia cảnh báo rằng hành động này sẽ mở đường cho các lỗ hổng hỏng hóc bộ nhớ (memory corruption) cũ mà tính năng xác thực CLFS vốn được thiết kế để ngăn chặn. Do đó, người dùng cần theo dõi sát sao các bản cập nhật bảo mật hàng tháng từ Microsoft để có phương án xử lý kịp thời.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.