

Cảnh báo: 186 tên miền giả mạo AI đang phát tán malware và tấn công hijack trình duyệt
Các nhà nghiên cứu an ninh mạng vừa phát hiện chiến dịch 'TypoPrompting' sử dụng 186 tên miền giả mạo các công cụ AI phổ biến để lừa người dùng cài đặt malware, thực hiện các chiêu trò ClickFix và...

- Giọng nữ Bắc
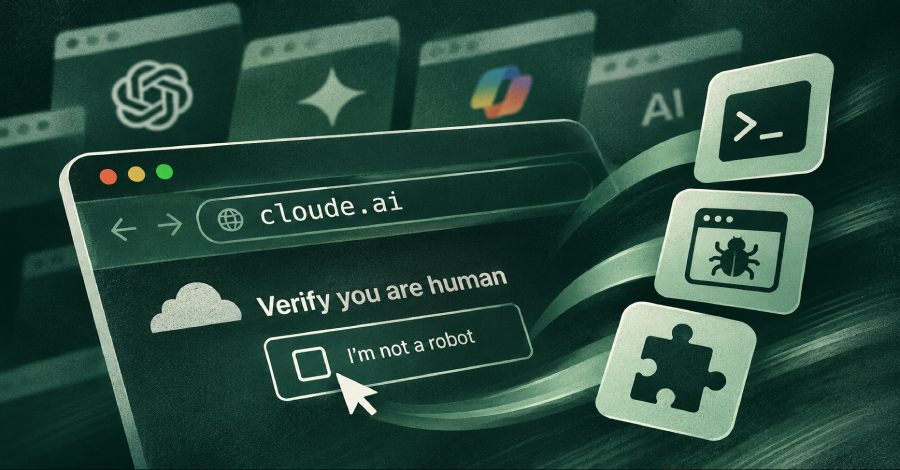
Các chuyên gia an ninh mạng vừa cảnh báo về một chiến dịch tấn công quy mô lớn mang tên TypoPrompting. Kẻ tấn công đã thiết lập 186 tên miền giả mạo các thương hiệu AI nổi tiếng như ChatGPT, Claude, Gemini, Copilot, Grok, DeepSeek và nhiều công cụ khác để dẫn dụ người dùng vào các bẫy độc hại.
Theo báo cáo từ công ty an ninh mạng Island, chiến dịch này sử dụng các tên miền có lỗi chính tả tinh vi (typosquatting) để đánh lừa người dùng khi họ gõ nhầm địa chỉ trang web. Khi truy cập vào các trang này, người dùng sẽ bị điều hướng qua ba kịch bản tấn công chính:
Các hình thức tấn công phổ biến
- Chiêu trò ClickFix: Người dùng bị dẫn đến các trang xác thực giả mạo (thường giả danh Cloudflare). Tại đây, nạn nhân bị lừa thực thi các lệnh PowerShell hoặc shell script độc hại trên máy tính cá nhân.
- Malware chiếm quyền trình duyệt (Net Guard): Một số tên miền dẫn đến trang ‘Security Check’ giả mạo, từ đó cài đặt phần mềm độc hại Net Guard. Malware này có khả năng thay đổi công cụ tìm kiếm mặc định, chỉnh sửa profile trình duyệt và tự động cài đặt các extension trái phép.
- Extension hijack tìm kiếm: Kẻ tấn công sử dụng các extension trình duyệt (như Quick Search) để chiếm quyền điều khiển kết quả tìm kiếm của người dùng. Hiện có 16 extension loại này đang tồn tại trên Chrome Web Store với tổng cộng gần 1 triệu người dùng, gây nguy cơ rò rỉ dữ liệu nội bộ khi các truy vấn tìm kiếm bị gửi đến máy chủ của bên thứ ba.
Mức độ nguy hiểm
Phân tích kỹ thuật cho thấy một số tên miền trong danh sách này đã được đăng ký từ giữa năm 2023. Các chuyên gia nhấn mạnh rằng việc sử dụng các tên miền ‘đỗ’ (parked domains) để chạy quảng cáo độc hại hoặc điều hướng người dùng đến các hệ thống phân phối traffic (TDS) đang trở thành xu hướng nguy hiểm. Kẻ tấn công không chỉ nhắm vào các công cụ AI mà còn giả mạo cả các tổ chức tài chính, bảo hiểm và phần mềm doanh nghiệp lớn.
Các chuyên gia khuyến cáo người dùng cần hết sức thận trọng khi truy cập các dịch vụ AI trực tuyến. Hãy luôn kiểm tra kỹ địa chỉ URL trên thanh trình duyệt, tránh nhấp vào các liên kết từ nguồn không xác định và hạn chế cài đặt các extension trình duyệt không rõ nguồn gốc để bảo vệ dữ liệu cá nhân và doanh nghiệp.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.