

Sự cố bảo mật tại OpenCode Console: Nguy cơ lộ API key của OpenAI, Anthropic và Google
OpenCode thông báo về một sự cố bảo mật trên hệ thống legacy của dịch vụ Console, có khả năng làm lộ API key của bên thứ ba mà người dùng đã lưu trữ. Khoảng 1,4% người dùng bị ảnh hưởng đã được...

- Giọng nữ Bắc
Nền tảng OpenCode vừa phát đi cảnh báo về một sự cố bảo mật xảy ra vào đêm ngày 16/10 trên hệ thống legacy của dịch vụ OpenCode Console. Sự cố này có khả năng làm lộ các API key của các nhà cung cấp AI bên thứ ba mà người dùng đã lưu trữ trong không gian làm việc của họ.
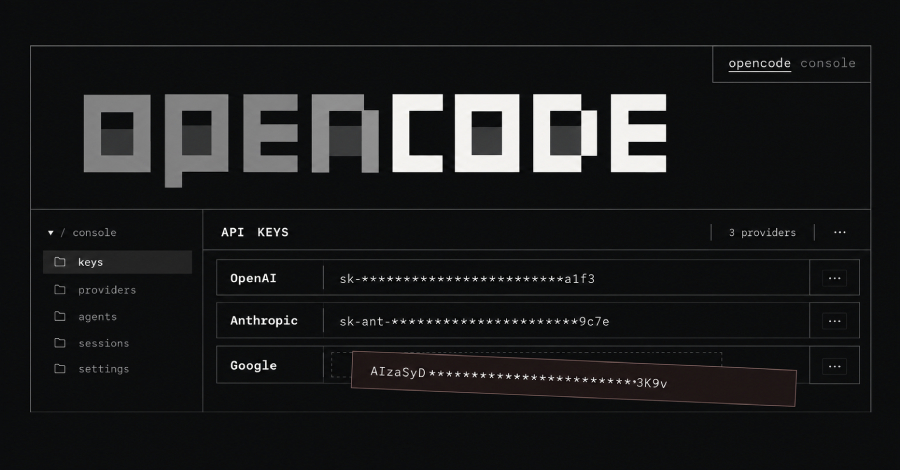
Console là dịch vụ tùy chọn của OpenCode, cho phép người dùng lưu trữ API key của OpenAI, Anthropic hoặc Google để các thành viên trong nhóm có thể sử dụng các mô hình AI mà không cần trực tiếp nhìn thấy khóa bảo mật. Theo OpenCode, khoảng 1,4% người dùng Console bị ảnh hưởng bởi sự cố này.
Đồng sáng lập Dax Raad xác nhận rằng vụ việc chỉ liên quan đến dịch vụ Console, không ảnh hưởng đến các ứng dụng desktop hoặc command-line của OpenCode vốn lưu trữ khóa cục bộ trong cơ sở dữ liệu SQLite trên máy tính người dùng. Ông nhấn mạnh rằng các khóa này không bao giờ được gửi về máy chủ của OpenCode.
Rủi ro từ API key bị lộ
API key đóng vai trò là thông tin xác thực (bearer credential). Nếu kẻ tấn công sở hữu các khóa này, chúng có thể thực hiện các yêu cầu (request) có tính phí trên tài khoản của nạn nhân cho đến khi khóa đó bị thu hồi. Việc xóa khóa khỏi giao diện Console không đồng nghĩa với việc vô hiệu hóa khóa tại nhà cung cấp dịch vụ.
Một số người dùng trên mạng xã hội đã báo cáo về việc phát sinh các khoản phí bất thường lên tới hàng trăm, thậm chí hàng nghìn USD. OpenCode hiện đang phối hợp với OpenAI, Anthropic và Google để khắc phục sự cố. Công ty cho biết vụ việc có liên quan đến một chiến dịch “distillation attack” quy mô lớn.
Khuyến nghị cho người dùng
Nếu bạn là người dùng bị ảnh hưởng, OpenCode yêu cầu thực hiện ngay các bước sau:
- Thu hồi và thay thế: Truy cập bảng điều khiển của nhà cung cấp (OpenAI, Anthropic, Google) để thu hồi khóa cũ và tạo khóa mới.
- Cập nhật ứng dụng: Thay thế khóa mới vào tất cả các ứng dụng và script đang sử dụng khóa cũ.
- Kiểm tra tài khoản: Rà soát lịch sử sử dụng và hóa đơn từ ngày 16/10 để phát hiện các yêu cầu trái phép.
- Thiết lập giới hạn: Cấu hình hạn mức chi tiêu (spend limit) và sử dụng các khóa riêng biệt cho từng công cụ để giảm thiểu rủi ro nếu một khóa bị lộ.
Hiện tại, OpenCode vẫn đang tiếp tục tăng cường bảo mật hệ thống sau khi ghi nhận các nỗ lực tấn công liên tục nhắm vào hạ tầng của họ trong 48 giờ qua.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.