

Cảnh báo: Chiến dịch giả mạo Web3 Accelerator phát tán malware qua npm packages
Một tổ chức giả mạo mang tên Apex Accelerator đang lợi dụng các gói npm độc hại để phát tán malware, đánh cắp dữ liệu và chiếm quyền điều khiển lưu lượng truy cập của các AI agent trên cả Windows và...

- Giọng nữ Bắc
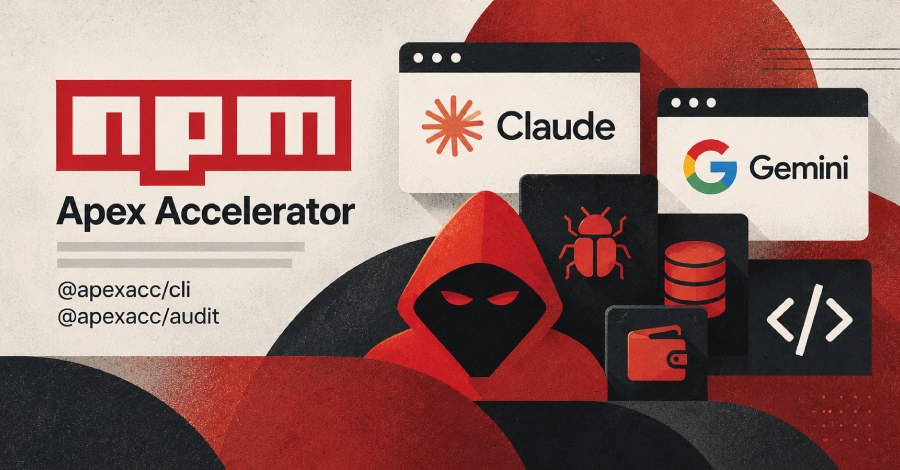
Các nhà nghiên cứu từ Elastic Security Labs vừa phát hiện một chiến dịch tấn công tinh vi nhắm vào các startup và nhà sáng lập trong lĩnh vực Web3. Kẻ tấn công sử dụng một tổ chức giả mạo có tên Apex Accelerator để dẫn dụ nạn nhân cài đặt các gói npm độc hại, với lời hứa hẹn cung cấp các khoản đầu tư, tài nguyên AI (như Claude và Gemini) và công cụ kiểm định bảo mật.
Table Of Content
Phương thức tấn công qua npm
Chiến dịch này, được theo dõi dưới định danh REF8801, phát tán các gói như @apexacc/cli và @apexacc/audit. Dù các gói này và kho lưu trữ GitHub liên quan đã bị gỡ bỏ, chúng từng được quảng bá là công cụ hỗ trợ AI cho nhà sáng lập Web3 và máy chủ Model Context Protocol (MCP) để quét lỗ hổng smart contract.
Thay vì cung cấp các tính năng hữu ích, các gói này thực chất là công cụ phát tán malware. Trên macOS, chúng cài đặt một backdoor có tên CloudSyncD. Trên Windows, chúng triển khai một information stealer tùy chỉnh có khả năng đánh cắp thông tin từ trình duyệt, ví tiền điện tử, ứng dụng nhắn tin và các tệp tin hệ thống quan trọng.
Kỹ thuật lây nhiễm và bypass bảo mật
Quy trình lây nhiễm được thiết kế rất phức tạp:
- Trên Windows: Malware sử dụng các script PowerShell để tải xuống tệp thực thi. Nó thực hiện các kỹ thuật bypass UAC, vô hiệu hóa AMSI và ETW, đồng thời thực hiện unhooking ntdll.dll để qua mặt các giải pháp bảo mật endpoint. Dữ liệu đánh cắp được gửi về máy chủ của kẻ tấn công qua Telegram.
- Trên macOS: Malware sử dụng các script bash để tải xuống payload. Đáng chú ý, nó sử dụng kỹ thuật phishing để lừa nạn nhân nhập mật khẩu hệ thống, từ đó chiếm quyền sudo để thực thi các tác vụ độc hại ngầm.
Chiếm quyền điều khiển AI Agent
Một điểm đáng chú ý trong chiến dịch này là khả năng can thiệp vào các AI agent. Bằng cách đăng ký một máy chủ MCP giả mạo, kẻ tấn công có thể chặn và chuyển hướng lưu lượng truy cập của các mô hình ngôn ngữ lớn (LLM). Điều này cho phép chúng thu thập lịch sử trò chuyện, các đoạn mã nguồn và thậm chí thao túng các hành động của AI agent thông qua việc chèn các chỉ dẫn độc hại vào prompt.
Các nhà nghiên cứu cảnh báo rằng nhóm tấn công này đã cố gắng tạo dựng uy tín bằng cách xuất hiện tại các sự kiện lớn như TOKEN2049. Người dùng và các nhà phát triển trong hệ sinh thái Web3 cần hết sức cảnh giác khi cài đặt các gói thư viện từ nguồn không xác định, ngay cả khi chúng được quảng bá bởi các dự án có vẻ ngoài chuyên nghiệp.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.