

Cảnh báo: Chuỗi lỗ hổng ‘Plex2Shell’ đang bị khai thác để cài đặt mã độc đào tiền ảo và backdoor
Các tin tặc đang tích cực khai thác chuỗi 4 lỗ hổng bảo mật trong Plex Media Server, được gọi là 'Plex2Shell', để chiếm quyền điều khiển server, cài đặt phần mềm đào tiền ảo và backdoor...

- Giọng nữ Bắc
Các chuyên gia an ninh mạng vừa phát đi cảnh báo về một chiến dịch tấn công đang diễn ra nhắm vào Plex Media Server. Kẻ tấn công đang tận dụng chuỗi 4 lỗ hổng bảo mật, được cộng đồng nghiên cứu gọi chung là Plex2Shell, để thực thi mã từ xa (RCE) mà không cần xác thực.
Table Of Content
Chi tiết về chuỗi lỗ hổng Plex2Shell
Chuỗi tấn công này bao gồm các lỗ hổng sau:
- CVE-2026-96652: Lỗ hổng Server-Side Request Forgery (SSRF) tại endpoint “/player/timeline”, cho phép kẻ tấn công ép server gửi yêu cầu POST đến các địa chỉ tùy ý.
- CVE-2026-96654: Lỗi xử lý URL tại endpoint “searchOne”, có thể bị lợi dụng để gọi các hàm plugin khác và đánh cắp admin token.
- CVE-2026-96655: Một lỗ hổng SSRF khác cho phép người dùng đã xác thực (sử dụng token đánh cắp được) yêu cầu các tài nguyên nội bộ hoặc bên ngoài, bao gồm cả việc tải payload độc hại.
- CVE-2026-96656: Lỗ hổng kiểm soát đường dẫn tệp tin, cho phép kẻ tấn công ghi đè và thực thi mã độc tại thư mục Codecs.
Khi kết hợp các lỗ hổng này, tin tặc có thể giành quyền kiểm soát hoàn toàn các instance Plex Media Server dễ bị tổn thương.
Hậu quả từ các cuộc tấn công thực tế
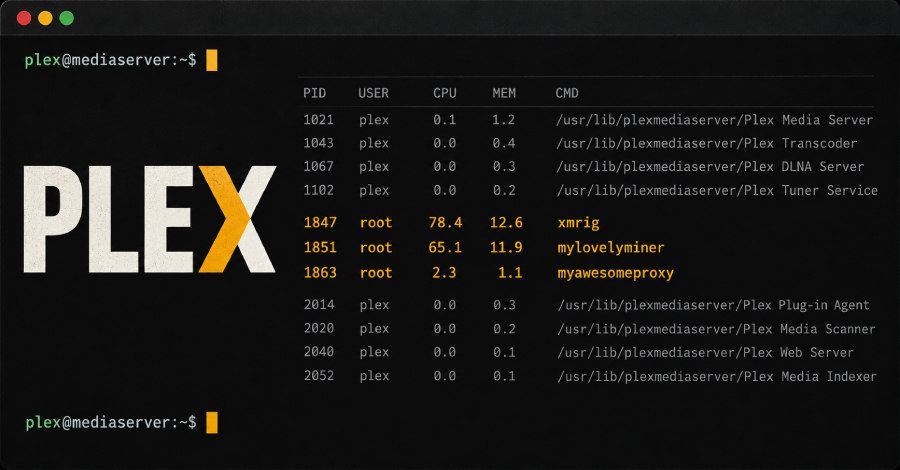
Ngay sau khi các chi tiết kỹ thuật về Plex2Shell được công bố, các hoạt động khai thác đã xuất hiện trên diện rộng. Các báo cáo cho thấy hệ thống của người dùng bị cài đặt công cụ đào tiền ảo XMRig (với tên tiến trình “mylovelyminer”) và một backdoor Linux có tên “myawesomeproxy”. Đáng chú ý, các tên miền liên quan đến máy chủ điều khiển (C2) của chiến dịch này cũng từng được ghi nhận có liên quan đến các botnet proxyware và tấn công DDoS trước đây.
Khuyến nghị bảo mật
Nhà phát triển Plex đã phát hành bản vá cho các lỗ hổng này trong phiên bản 1.43.3.10861 từ tháng 8 năm 2026. Tuy nhiên, do làn sóng tấn công đang gia tăng, các quản trị viên hệ thống và người dùng cá nhân đang vận hành Plex Media Server cần thực hiện ngay các bước sau:
- Kiểm tra và cập nhật Plex Media Server lên phiên bản mới nhất ngay lập tức.
- Rà soát các tiến trình lạ trên server, đặc biệt là các tệp tin có tên “mylovelyminer” hoặc “myawesomeproxy”.
- Giám sát lưu lượng mạng bất thường hướng tới các IP hoặc tên miền nghi vấn liên quan đến proxyware.
Việc duy trì phần mềm ở phiên bản mới nhất là biện pháp phòng vệ quan trọng nhất để ngăn chặn các cuộc tấn công khai thác lỗ hổng đã được công bố.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.