

Lỗ hổng bảo mật nghiêm trọng trên chip Broadcom: Nguy cơ bị chiếm quyền root từ xa
Một lỗ hổng trong phần mềm Wi-Fi Protected Setup (WPS) của Broadcom cho phép kẻ tấn công thực thi mã từ xa với quyền root trên hàng triệu router mà không cần mật...

- Giọng nữ Bắc
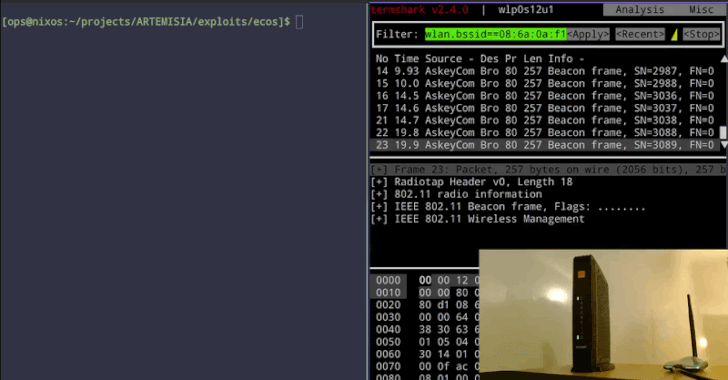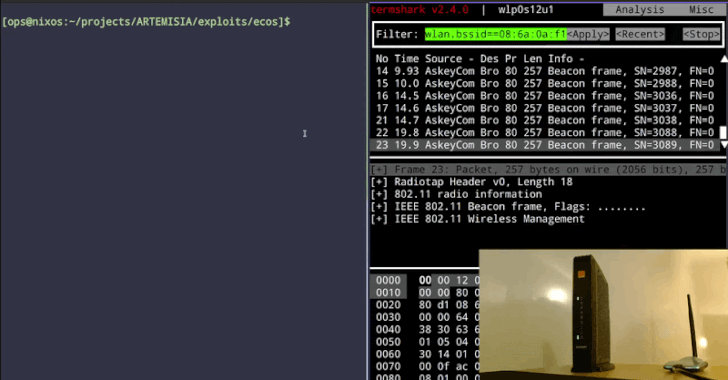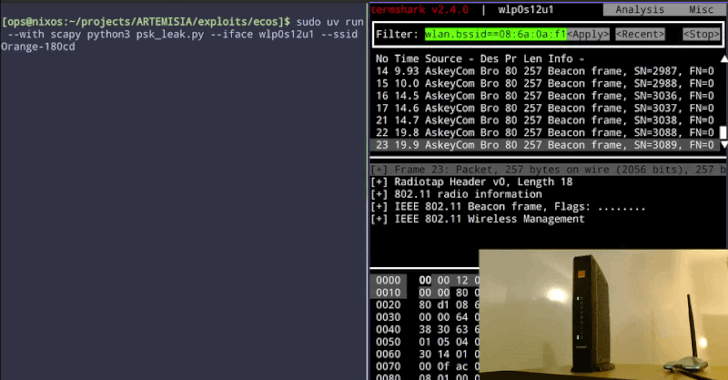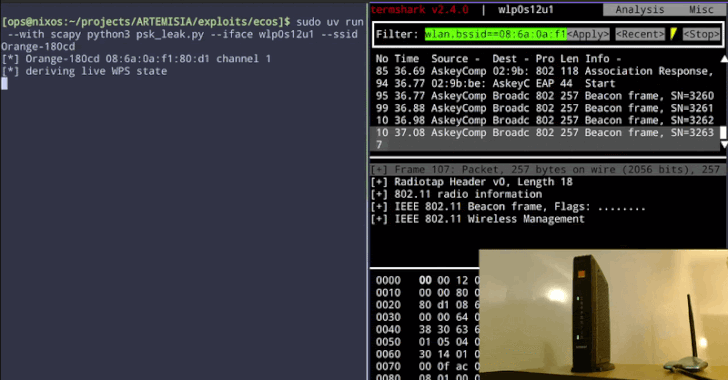
Một lỗ hổng bảo mật nghiêm trọng vừa được nhà nghiên cứu Quentin Kaiser công bố, ảnh hưởng trực tiếp đến các bộ định tuyến (router) sử dụng chip Broadcom. Điểm đáng chú ý là lỗ hổng này cho phép kẻ tấn công nằm trong phạm vi sóng Wi-Fi có thể thực thi mã độc với quyền root mà không cần mật khẩu mạng hay bất kỳ bước xác thực nào.
Table Of Content
Chi tiết về lỗ hổng
Vấn đề nằm ở cách triển khai tính năng Wi-Fi Protected Setup (WPS) của Broadcom. Cụ thể, phần mềm xử lý sai các gói tin WPS bị phân mảnh, tạo điều kiện cho kẻ tấn công gửi các thông điệp đã được tùy chỉnh để làm hỏng bộ nhớ (memory corruption) của router. Từ đó, kẻ tấn công có thể đọc dữ liệu trong bộ nhớ hoặc thực thi mã tùy ý.
Trong các thử nghiệm thực tế, Kaiser đã chứng minh khả năng chiếm quyền điều khiển trên các thiết bị từ các nhà cung cấp dịch vụ internet tại Bỉ. Đối với một số dòng router, kẻ tấn công có thể trích xuất mật khẩu Wi-Fi (PSK) hoặc thiết lập một reverse shell để điều khiển thiết bị từ xa qua sóng vô tuyến.
Tại sao đây là một “forever day”?
Điểm gây tranh cãi nhất là lỗ hổng này hiện không có mã CVE và cũng chưa có bản vá (patch) chính thức. Theo nhà nghiên cứu, Broadcom đã biết về vấn đề này từ năm 2018 nhưng không thực hiện các bước công bố hay khắc phục triệt để. Đối với các dòng chip cũ chạy eCos, lỗ hổng này được coi là “forever day” – tức là sẽ không bao giờ được vá.
Các dòng chip bị ảnh hưởng bao gồm:
- Dòng cũ chạy eCos: BCM3380, BCM3383, BCM33834.
- Dòng mới chạy Linux: BCM3390, BCM65xx, BCM68xx.
Khuyến nghị cho người dùng và quản trị viên
Hiện tại, không có bản vá trực tiếp nào được cung cấp cho người dùng cuối. Các công cụ được Kaiser chia sẻ, bao gồm các quy tắc YARA và script kiểm tra, chủ yếu phục vụ mục đích sàng lọc firmware. Đối với các thiết bị đã lỗi thời và không còn nhận được cập nhật từ nhà sản xuất, việc thay thế phần cứng là giải pháp an toàn duy nhất để tránh nguy cơ bị khai thác.
Đây là lời cảnh báo cho các doanh nghiệp và người dùng cá nhân về tầm quan trọng của việc rà soát các thiết bị mạng, đặc biệt là khi kẻ tấn công có thể thực hiện khai thác từ khoảng cách xa mà không cần kết nối vào mạng nội bộ trước đó.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.