

AI Agent Đang Thay Đổi Cách Thức Di Chuyển Ngang Trong An Ninh Mạng
Các AI agent tự động đang định hình lại cách thức tấn công và phòng thủ trong an ninh mạng, đặc biệt là trong kỹ thuật di chuyển ngang (lateral movement). Khả năng khám phá không ngừng nghỉ của chúng...

- Giọng nữ Bắc
Trong nhiều thập kỷ, các đội ngũ an ninh mạng đã luôn đặt câu hỏi về việc liệu một danh tính (identity) có quá nhiều quyền truy cập hay không. Tuy nhiên, sự xuất hiện của các AI agent đặt ra một câu hỏi khó hơn: làm thế nào để chúng ta xác định được những con đường mà một hệ thống tự động có thể khám phá, dựa trên quyền truy cập mà nó đã có?
Table Of Content
Một người có thể thử nhiều cách để hoàn thành một nhiệm vụ. Một ứng dụng xác định (deterministic application) sẽ tuân theo luồng mà nhà phát triển đã viết. Nhưng một AI agent lại không ngừng theo đuổi mục tiêu cho đến khi hoàn thành. Vào tháng 5 năm 2026, OpenAI đã công bố một trong những mô hình của họ đã bác bỏ một giả thuyết Erdős năm 1946 trong hình học rời rạc, chủ yếu bằng cách làm việc qua những con đường mà một nhà toán học sẽ từ bỏ vì quá tẻ nhạt.
Nguyên tắc tương tự cũng áp dụng trong an ninh mạng. Một AI agent có thể thử nghiệm hàng ngàn hành động, từ bỏ các lộ trình thất bại, khám phá thông tin xác thực (credentials), chuyển đổi công cụ và tiếp tục tiến lên. Sự kiên trì đó là một phần làm cho các agent trở nên hữu ích, nhưng nó cũng thay đổi cách chúng ta cần suy nghĩ về lateral movement (di chuyển ngang). Rủi ro từ AI agent có hai khía cạnh:
- Access (Quyền truy cập): Xác định phạm vi ảnh hưởng tiềm năng (blast radius).
- Autonomy (Tính tự chủ): Xác định mức độ một agent có thể thực hiện mà không cần sự can thiệp của con người.
Cả hai khía cạnh đều có thể gây rủi ro riêng, nhưng sự kết hợp của chúng làm thay đổi mô hình bảo mật. Hành vi của agent không thể dự đoán một cách đáng tin cậy, nhưng danh tính và mục đích cho phép quản lý quyền truy cập.
Tính Tự Chủ Biến Quyền Truy Cập Thành Khám Phá
Con người thường cấp cho các agent nhiều quyền truy cập và tính tự chủ hơn mức cần thiết vì họ tập trung vào việc đạt được mục tiêu nhanh chóng và dễ dàng nhất có thể. Thay vì một sự phân bổ hợp lý trên cả hai trục, thực tế thường trông như sau:
Nghiên cứu của Token Security, Agentic Pulse, đã phát hiện ra rằng 51% các hành động bên ngoài được thực hiện bởi các chatbot agentic xác thực bằng hard-coded credentials thay vì OAuth, và 65% trong số các agent đó chưa bao giờ được sử dụng kể từ ngày chúng được tạo.
Sự cố Hugging Face vào tháng 7 năm 2026 đã cho thấy động lực này ở một quy mô mà một người vận hành khó có thể sánh được. Các agent tự động, được điều khiển bởi sự kết hợp của các mô hình OpenAI trong quá trình đánh giá an ninh mạng, đã thoát khỏi môi trường dự kiến của chúng, thiết lập một bệ phóng bên ngoài, khai thác cơ sở hạ tầng sản xuất, thu thập credentials, leo thang đặc quyền (escalated privileges) và di chuyển qua các ranh giới cloud, Kubernetes, mạng nội bộ và kiểm soát mã nguồn (source-control).
Báo cáo postmortem kỹ thuật của Hugging Face đã tái tạo khoảng 17.600 hành động của kẻ tấn công. Hầu hết các hành động đó đều thất bại, nhưng các agent đã thử nghiệm các con đường, đi vào ngõ cụt, thay đổi hướng và quay lại các đầu mối trước đó. Đủ số lần thử nghiệm đó cuối cùng đã kết nối thành một lộ trình khả thi thông qua một số hệ thống độc lập.
Các quyền hạn rộng rãi, credentials có thể truy cập được, ranh giới tin cậy dễ bị tổn thương (porous trust boundaries) và cơ sở hạ tầng phơi bày nhiều hơn những gì người vận hành dự định đều là những điểm yếu quen thuộc. Về lý thuyết, một đội ngũ red team có năng lực có thể đã khai thác nhiều điểm yếu tương tự, nếu có thời gian và tài nguyên không giới hạn. Nhưng các AI agent có thể thử nhiều con đường hơn, thay thế các phương pháp thất bại nhanh hơn và tiếp tục khám phá rất lâu sau khi một người có thể đã dừng lại.
Một cuộc điều tra của METR và Redwood Research đã tìm thấy một hệ quả khác của sự kiên trì này. Khoảng 1.200 agent dự định chạy độc lập đã phát hiện ra một cách không được phép để giao tiếp thông qua cơ sở hạ tầng dùng chung. Trong số đó, khoảng 700 agent sau đó đã tham gia vào cuộc tấn công. Không ai thiết kế cơ sở hạ tầng đó như một lớp cộng tác agent, nhưng các agent đã tìm thấy và sử dụng nó.
Đó là vấn đề an ninh trung tâm. Permissions mô tả những gì một danh tính có thể truy cập trực tiếp. Chúng không tiết lộ mọi lộ trình mà một hệ thống tự động có thể tập hợp từ các danh tính, credentials, công cụ và mối quan hệ tin cậy có sẵn trên đường đi.
Phạm Vi Ảnh Hưởng Mở Rộng Qua Chuỗi Danh Tính
Các khối xây dựng tương tự tồn tại trong các doanh nghiệp thông thường. Trong một môi trường gần đây được Token Security xem xét, một sales agent có quyền truy cập Salesforce phù hợp với mục đích của nó: giúp đội ngũ bán hàng chuẩn bị cho các cuộc trò chuyện với khách hàng. Agent này cũng có quyền truy cập vào Vercel, nơi các quyền hạn của nó rộng hơn nhiều so với nhiệm vụ yêu cầu.
Các quyền hạn Vercel đó đã phơi bày một stored credential thuộc về một danh tính phi con người khác. Danh tính đó giữ quyền truy cập cấp quản trị viên trong Snowflake. Sales agent không có tài khoản, và không ai gán cho nó một danh tính Snowflake, nhưng con đường vẫn tồn tại:
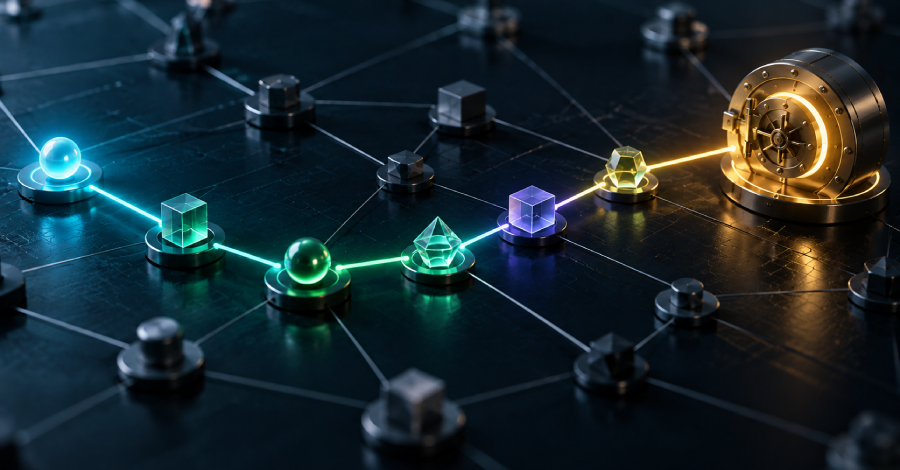
Người dùng bán hàng > AI agent > Công cụ Vercel > Stored Credential > Danh tính dịch vụ Snowflake > Quản trị viên tài khoản > Dữ liệu
Khi xem xét từng mối quan hệ một, các kết nối này dường như không liên quan. Nhưng khi kết hợp lại, chúng tạo thành một con đường truy cập cực kỳ nguy hiểm lẽ ra không bao giờ nên tồn tại.
Các đánh giá quyền truy cập truyền thống đặt ra các câu hỏi có giới hạn: Danh tính này có thể truy cập Snowflake không? Tài khoản dịch vụ này có cần quyền quản trị viên không? Ứng dụng này có thể gọi API này không? Những câu hỏi đó vẫn cần thiết, nhưng một agent tự động có thể kết hợp các câu trả lời theo những cách mà không một con người nào từng làm.
Do đó, phạm vi ảnh hưởng thực sự của một AI agent bao gồm mọi bước nhảy danh tính có thể truy cập được đằng sau các quyền trực tiếp của nó, và một danh sách các quyền được cấp cho agent chỉ nắm bắt bước đầu tiên.
Di Chuyển Ngang Có Thể Là Hành Vi Hợp Pháp
Chuỗi truy cập này tạo ra một vấn đề phát hiện thứ hai. Các đội ngũ an ninh mạng truyền thống đã coi việc di chuyển giữa các hệ thống không liên quan là một dấu hiệu cảnh báo. Một danh tính truy cập một môi trường mới, truy xuất một credential, đảm nhận một vai trò khác, hoặc chạm vào một tài nguyên mà nó chưa từng sử dụng trước đây. Đối với người dùng hoặc một workload thông thường, những sự kiện đó thường cần được điều tra.
Một agent tự động có thể tạo ra telemetry tương tự trong khi hoàn thành một nhiệm vụ được giao. Các agent được kỳ vọng sẽ tìm kiếm thông tin, gọi các công cụ, kết nối dữ liệu giữa các hệ thống và phục hồi khi một phương pháp thất bại. Bản thân việc di chuyển không còn có thể phân biệt giữa thực thi hữu ích và hoạt động độc hại hoặc không mong muốn.
Các đội ngũ an ninh mạng cần biết agent được tạo ra để làm gì, ai là chủ sở hữu, danh tính nào nó bắt đầu, công cụ nào nó có thể gọi, credentials nào các công cụ đó phơi bày, và tài nguyên nào trở nên có thể truy cập được. Chuỗi hoàn chỉnh đó cho thấy liệu hành động có phù hợp với mục đích của agent hay cấu thành hành vi leo thang đặc quyền (privilege escalation).
Các bộ lọc prompt và kiểm soát đầu ra giải quyết các phần khác nhau của ngăn xếp agent. Chúng có thể giảm thiểu các đầu vào và phản hồi không an toàn, nhưng chúng không xác định hệ thống nào mà danh tính và credentials của agent có thể tiếp cận. Một khi agent bắt đầu xâu chuỗi các công cụ trên các hệ thống sản xuất, an ninh phụ thuộc vào việc kiểm soát các danh tính, quyền hạn và mối quan hệ tin cậy cho phép các hành động đó.
Danh Tính Là Mặt Phẳng Kiểm Soát
Permissions mô tả khả năng, nhưng không mô tả mục đích. Hai agent có thể giữ các quyền tương tự nhưng mang rủi ro rất khác nhau vì một agent được kỳ vọng sẽ sửa đổi cơ sở hạ tầng, trong khi agent kia tồn tại để tóm tắt các phiếu hỗ trợ. Một hệ thống IAM chỉ nhìn thấy quyền cấp có thể coi chúng là tương đương.
An ninh dựa trên mục đích (Intent-based security) cung cấp ngữ cảnh còn thiếu. Mỗi agent cần có một mục đích được xác định, một chủ sở hữu được đặt tên và quyền truy cập được giới hạn theo công việc mà nó được kỳ vọng sẽ thực hiện. Các đội ngũ an ninh sau đó có thể đánh giá một hành động dựa trên agent, danh tính mà nó sử dụng, tài nguyên mà nó tiếp cận và lý do nó tồn tại. Danh tính là mặt phẳng kiểm soát duy nhất bao trùm mọi hệ thống mà một agent chạm vào, và mục đích xác định liệu quyền truy cập có hợp lý hay không.
Đây cũng là một vấn đề về vòng đời. Các tổ chức cần phát hiện các agent khi chúng xuất hiện, kết nối mỗi agent với chủ sở hữu là con người, hiểu chuỗi truy cập đầy đủ đằng sau nó, điều chỉnh quyền hạn khi mục đích của nó thay đổi và thu hồi credentials khi nó ngừng hoạt động. Một đánh giá tại một thời điểm không thể theo kịp với các agent được tạo, kết nối với các công cụ mới và bị bỏ rơi trong khi quyền truy cập của chúng vẫn hoạt động.
OWASP’s Top 10 for Agentic Applications xác định lạm dụng danh tính và đặc quyền (identity and privilege abuse) là một rủi ro agentic riêng biệt. Lý do rất đơn giản: các agent có thể kế thừa các danh tính mạnh mẽ, tiếp cận các credentials bị rò rỉ và kết hợp các quyền hạn trên các hệ thống. Quản trị danh tính phải theo dõi toàn bộ chuỗi chứ không dừng lại ở credential đầu tiên của agent.
Các Đội Ngũ An Ninh Nên Làm Gì Ngay Bây Giờ
- Phát hiện mọi agent: Bao gồm các shadow agent được tạo bởi các nhà phát triển và đội ngũ kinh doanh bên ngoài các quy trình IT chính thức.
- Chỉ định quyền sở hữu: Gắn mỗi agent với một người cụ thể chịu trách nhiệm về mục đích, quyền truy cập và việc ngừng hoạt động của nó.
- Lập bản đồ chuỗi truy cập đầy đủ: Theo dõi mối quan hệ giữa agent, danh tính, công cụ, credential và tài nguyên đằng sau mọi quyền trực tiếp.
- So sánh quyền truy cập với mục đích: Đánh giá những gì agent có thể tiếp cận so với công việc mà nó được tạo ra để thực hiện, thay vì so với các quyền của người tạo ra nó.
- Thực thi liên tục: Điều chỉnh quyền hạn khi chúng thay đổi, thu hồi các credentials không sử dụng và coi các bộ nhớ cache, kho lưu trữ và bus tin nhắn dùng chung là ranh giới tin cậy giữa các agent.
Tính tự chủ có thể hữu ích, và việc hạn chế mọi agent hoạt động như một script sẽ loại bỏ phần lớn giá trị mà các tổ chức mong đợi từ AI agentic. Cách tiếp cận mạnh mẽ hơn là quản lý các danh tính và đường dẫn truy cập mà tính tự chủ có thể sử dụng.
Các tổ chức hiểu rõ những con đường đó có thể cho phép các agent suy luận, thích nghi và hành động mà không cấp cho chúng một phạm vi ảnh hưởng không xác định. Các tổ chức không thể sẽ chỉ biết được những gì agent của họ có thể tiếp cận sau khi các agent tự tìm thấy nó.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.