

Nhóm APT SideCopy mở rộng mục tiêu sang khối giáo dục bằng chiến dịch phát tán ReverseRAT
Nhóm tin tặc SideCopy (TAG-140) vừa thay đổi chiến lược, chuyển hướng tấn công từ các cơ quan chính phủ sang các tổ chức học thuật tại Ấn Độ thông qua các chiến dịch spear-phishing tinh...

- Giọng nữ Bắc
Nhóm tin tặc khét tiếng SideCopy (còn được biết đến với tên gọi TAG-140) đang mở rộng phạm vi tấn công. Thay vì chỉ tập trung vào các cơ quan chính phủ và quân đội như trước đây, nhóm này hiện đã bắt đầu nhắm mục tiêu vào các tổ chức học thuật tại Ấn Độ thông qua các chiến dịch spear-phishing (tấn công giả mạo có chủ đích).
Table Of Content
Phương thức tấn công tinh vi
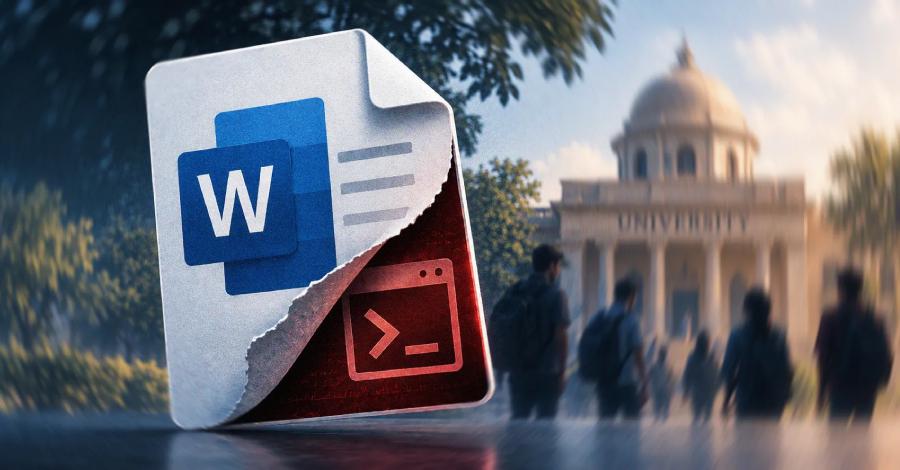
Theo báo cáo từ các nhà nghiên cứu tại Trellix, chiến dịch này bắt đầu bằng việc gửi các email lừa đảo chứa tệp tin nén ZIP. Bên trong tệp nén là một shortcut Windows (LNK) được ngụy trang dưới dạng tệp tài liệu .DOCX với biểu tượng PDF giả mạo để đánh lừa người dùng.
Khi được kích hoạt, tệp LNK sẽ thực hiện lệnh gọi đến một server từ xa để tải về tệp HTML Application (HTA) độc hại. Kẻ tấn công lạm dụng mshta.exe để thực thi mã độc, đồng thời sử dụng các kỹ thuật chống phân tích (anti-forensic) để tự xóa tệp HTA ngay sau khi giai đoạn lây nhiễm tiếp theo bắt đầu.
Payload và cơ chế hoạt động của ReverseRAT
Mã độc chính được triển khai trong chiến dịch này là ReverseRAT, một loại Remote Access Trojan (RAT) đã được SideCopy sử dụng từ năm 2021. Quy trình lây nhiễm diễn ra qua nhiều giai đoạn:
- Dropper DLL: Thực thi các thành phần phụ như tệp batch (appT.bat) để thiết lập cơ chế duy trì (persistence) thông qua Registry Run Key.
- Giải mã trong bộ nhớ: Mã độc sử dụng kỹ thuật .NET Deserialization để giải mã payload trực tiếp trong không gian bộ nhớ, giúp tránh bị phát hiện bởi các phần mềm bảo mật quét tệp tin trên ổ cứng.
- Khả năng của ReverseRAT: Sau khi chiếm quyền kiểm soát, ReverseRAT cho phép kẻ tấn công thực hiện nhiều hành vi độc hại như: thu thập thông tin hệ thống, chụp ảnh màn hình, đánh cắp mật khẩu, quản lý tệp tin và thực thi các lệnh từ xa thông qua kết nối C2 (Command and Control) đã được mã hóa.
Nhận định từ chuyên gia
Các nhà nghiên cứu nhấn mạnh rằng việc SideCopy chuyển hướng sang các tổ chức giáo dục cho thấy sự thay đổi trong ưu tiên chiến lược của nhóm này. Việc liên tục tinh chỉnh các giai đoạn lây nhiễm, đặc biệt là kỹ thuật lạm dụng mshta.exe và các lớp obfuscation (làm rối mã) phức tạp, biến SideCopy thành một đối thủ nguy hiểm và có khả năng thích nghi cao trong khu vực.
Các tổ chức học thuật và người dùng được khuyến cáo cần nâng cao cảnh giác với các tệp tin đính kèm bất thường, đặc biệt là các tệp shortcut (.lnk) hoặc các tệp tin có đuôi mở rộng kép, đồng thời áp dụng các biện pháp kiểm soát chặt chẽ đối với việc thực thi các tiến trình hệ thống như mshta.exe.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.