


Lỗ hổng nghiêm trọng trên Parallels Desktop: Người dùng Mac Intel đối mặt rủi ro không thể vá lỗi
Một lỗ hổng bảo mật mới được phát hiện trên Parallels Desktop cho phép người dùng thông thường chiếm quyền root trên macOS. Đáng chú ý, bản vá hiện tại chỉ hỗ trợ chip Apple Silicon, để lại người...

- Giọng nữ Bắc
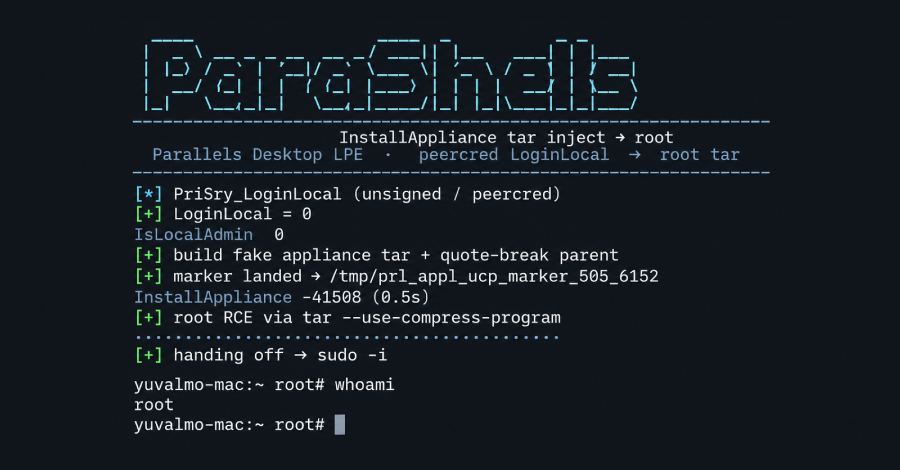
Các nhà nghiên cứu tại JFrog vừa công bố một lỗ hổng bảo mật nghiêm trọng trong phần mềm ảo hóa Parallels Desktop cho Mac. Lỗ hổng này, được định danh là CVE-2026-90894, cho phép bất kỳ tài khoản người dùng cục bộ nào (không cần quyền quản trị) cũng có thể thực thi mã với quyền root – cấp độ truy cập cao nhất trên macOS.
Table Of Content
Chi tiết về lỗ hổng ParaShells
Lỗ hổng này, được nhóm nghiên cứu của JFrog đặt tên là ParaShells, xuất phát từ cách dịch vụ nền prl_disp_service xử lý các lệnh giải nén gói máy ảo. Do socket của dịch vụ này cho phép mọi người dùng cục bộ ghi dữ liệu, kẻ tấn công có thể lợi dụng cơ chế xử lý chuỗi lệnh của tar để chèn các tham số độc hại (như --use-compress-program), từ đó thực thi mã lệnh với quyền root.
Vì đây là một lỗ hổng cục bộ, kẻ tấn công cần có quyền truy cập vào máy tính trước đó (ví dụ thông qua các script độc hại từ npm, Homebrew hoặc các tài khoản người dùng yếu). Tuy nhiên, rủi ro là rất lớn vì không cần phải chạy máy ảo để kích hoạt khai thác này.
Vấn đề với bản vá và người dùng Mac Intel
Theo JFrog, bản vá cho lỗ hổng này đã được tích hợp trong Parallels Desktop 27. Tuy nhiên, phiên bản 27 đã loại bỏ hỗ trợ cho các máy Mac sử dụng chip Intel. Điều này đặt người dùng Mac Intel vào tình thế tiến thoái lưỡng nan: họ buộc phải ở lại phiên bản 26.x, phiên bản mà JFrog xác nhận là chưa có bản vá cho lỗ hổng này.
Hiện tại, Parallels chưa đưa ra thông báo chính thức về việc liệu họ có kế hoạch phát hành bản vá cho dòng 26.x hay không.
Cách kiểm tra hệ thống
Người dùng có thể kiểm tra xem máy Mac của mình có đang bị phơi nhiễm hay không bằng cách chạy hai lệnh sau trong Terminal:
- Kiểm tra phiên bản:
defaults read "/Applications/Parallels Desktop.app/Contents/Info" CFBundleShortVersionString - Kiểm tra socket:
ls -l /var/run/prl_disp_service.socket
Nếu kết quả hiển thị quyền truy cập là srwxrwxrwx trên các phiên bản cũ, hệ thống của bạn đang ở trạng thái rủi ro. JFrog khuyến cáo các quản trị viên nên hạn chế quyền truy cập cục bộ vào các máy Mac đang cài đặt Parallels cho đến khi có bản vá chính thức hoặc giải pháp thay thế.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.