


Threat Intelligence là chưa đủ: Thu hẹp khoảng cách khai thác lỗ hổng trong kỷ nguyên AI
Việc sở hữu dữ liệu tình báo đe dọa (Threat Intelligence) là bước đầu tiên, nhưng khả năng xác thực lỗ hổng trong môi trường thực tế mới là yếu tố then chốt để ngăn chặn các cuộc tấn...

- Giọng nữ Bắc
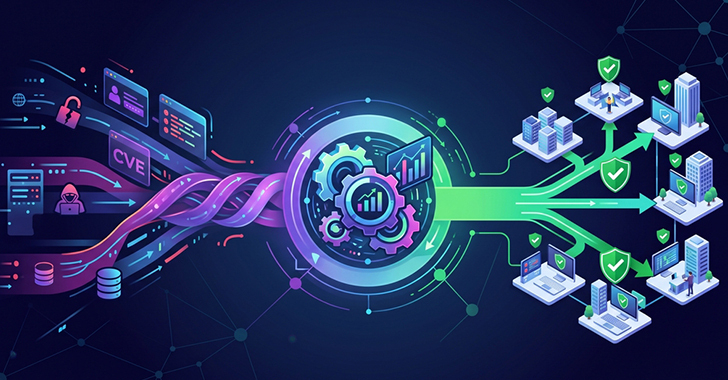
Trong bối cảnh an ninh mạng hiện nay, khi một thông tin về credential bị rò rỉ xuất hiện trên thị trường đen hoặc một lỗ hổng bảo mật được công bố, kẻ tấn công có thể tận dụng chúng để thực hiện khai thác trước khi đội ngũ bảo mật kịp phản ứng. Sự kết hợp giữa dữ liệu tình báo và các công cụ hỗ trợ bởi AI đang giúp tin tặc rút ngắn đáng kể thời gian từ khi phát hiện lỗ hổng đến khi thực hiện thành công cuộc tấn công.
Vấn đề nằm ở hàng đợi xử lý
Dữ liệu tình báo (Threat Intelligence) là tín hiệu sớm nhất mà các đội ngũ phòng thủ nhận được. Tuy nhiên, vấn đề nằm ở giai đoạn tiếp theo: xử lý thông tin đó như thế nào. Tại hầu hết các tổ chức, các chỉ số đe dọa (indicator) thường bị tồn đọng trong hàng đợi chờ xử lý. Thay vì được hành động ngay lập tức, chúng phải chờ đợi cho đến khi các chuyên gia có đủ kỹ năng và thời gian để kiểm tra xem liệu chúng có khả năng bị khai thác trong môi trường cụ thể của doanh nghiệp hay không.
Theo các chuyên gia từ Recorded Future, khối lượng dữ liệu đe dọa hiện nay đã vượt quá khả năng kiểm chứng thủ công của hầu hết các đội ngũ bảo mật. Việc xác thực ở quy mô lớn đang bị giới hạn bởi thời gian và kỹ năng chuyên môn, chứ không phải do thiếu hụt dữ liệu.
Từ xác suất đến bằng chứng thực tế
Đó là lý do tại sao mô hình kiểm thử xâm nhập dựa trên tình báo (Threat-Led Penetration Testing – TLPT) đang trở thành một xu hướng vận hành quan trọng. Thay vì làm việc dựa trên danh sách tồn đọng tĩnh theo lịch trình cố định, TLPT bắt đầu từ những gì tình báo thực tế đang chỉ ra: một credential cụ thể bị rò rỉ hoặc một lỗ hổng cụ thể vừa được công bố. Mục tiêu là kiểm tra trực tiếp khả năng khai thác trong môi trường thực tế.
Ứng dụng thực tiễn
Sự hợp tác giữa các nền tảng như Pentera và Recorded Future là một ví dụ điển hình cho sự thay đổi này. Việc tích hợp cho phép các tín hiệu đe dọa tự động kích hoạt các đợt kiểm thử (validation) trên bề mặt tấn công thực tế của tổ chức. Thay vì đánh dấu tất cả các credential bị rò rỉ là “khẩn cấp” như nhau, hệ thống có thể xác định chính xác credential nào thực sự có thể bị kẻ tấn công lợi dụng để xâm nhập vào môi trường cụ thể.
Ông Joseph Gothelf, Phó chủ tịch phụ trách an ninh mạng tại Wyndham Hotels & Resorts, chia sẻ: “Việc hội tụ giữa threat intelligence và security validation là một trong những thay đổi quan trọng nhất trong chương trình bảo mật của chúng tôi. Biết trước điều gì sắp xảy ra chỉ là một nửa câu trả lời. Khả năng kiểm thử ngay trong môi trường của chính mình, với tốc độ cao, mới là yếu tố xây dựng khả năng phục hồi thực sự trong kỷ nguyên AI.”
Thay vì đầu tư thêm vào các nguồn cấp dữ liệu tình báo mới, các tổ chức nên ưu tiên ngân sách vào việc chứng minh những gì đã biết, nhằm thu hẹp khoảng cách giữa việc nhận diện mối đe dọa và khả năng phòng thủ thực tế.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.