


Tin tặc chiếm quyền điều khiển trợ lý lập trình AI, phát tán worm Shai-Hulud trên 100 kho lưu trữ
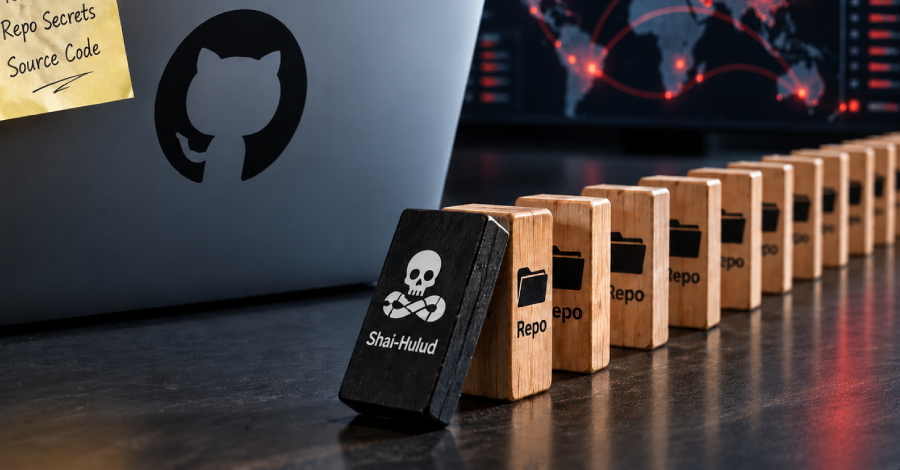
Một cuộc tấn công tinh vi nhắm vào trợ lý lập trình AI đã cho phép tin tặc phát tán mã độc Shai-Hulud, đánh cắp dữ liệu và chiếm quyền kiểm soát khoảng 100 kho lưu trữ mã nguồn nội...

- Giọng nữ Bắc
Theo báo cáo từ Mandiant vào tháng 9/2026, một cuộc tấn công nghiêm trọng đã xảy ra tại một nhà cung cấp dịch vụ SaaS, nơi tin tặc chiếm quyền điều khiển phiên làm việc (session) của trợ lý lập trình AI. Kẻ tấn công đã lợi dụng trợ lý này để đưa ra các đề xuất phần mềm độc hại, sau đó lừa lập trình viên chấp nhận các đề xuất đó.
Sau khi chiếm được quyền truy cập thông qua phiên làm việc của nhà phát triển, tin tặc đã cài đặt một loại mã độc đánh cắp thông tin (infostealer) thông qua một gói thư viện PyPI bị nhiễm độc. Đồng thời, các token GitHub OAuth cũng bị đánh cắp, tạo điều kiện cho kẻ tấn công triển khai worm tự lan truyền có tên Shai-Hulud trên khoảng 100 kho lưu trữ mã nguồn nội bộ của công ty. Ngoài ra, tin tặc còn thực hiện hành vi đầu độc (poisoning) một gói phần mềm trong không gian tên (namespace) chính thức của doanh nghiệp, khiến các nhân viên khác vô tình tải về và tiếp tục làm lây lan mã độc.
Mandiant cảnh báo rằng xu hướng tấn công đang thay đổi rõ rệt: tin tặc không còn chỉ sử dụng AI để tăng tốc công việc mà đã bắt đầu tích hợp các mô hình ngôn ngữ lớn (LLM) trực tiếp vào mã độc và các chiến dịch tấn công chủ động.
Để bảo vệ môi trường phát triển có sự hỗ trợ của AI, Mandiant khuyến nghị các tổ chức thực hiện các biện pháp kiểm soát sau:
- Kiểm tra các thư viện bên thứ ba được AI đề xuất dựa trên các mã băm (cryptographic checksums) và danh sách cho phép (allowlists) đã được phê duyệt.
- Tuyệt đối không để các API key, token OAuth dài hạn và các thông tin nhạy cảm khác tiếp xúc trực tiếp với các tiện ích mở rộng (extensions) của AI.
- Thiết lập luồng dữ liệu phụ thuộc thông qua các kho lưu trữ nội bộ được kiểm soát chặt chẽ.
Các biến thể của họ mã độc Shai-Hulud gần đây đã liên tục nhắm vào các công cụ phát triển và thông tin xác thực. Trước đó, các nghiên cứu cũng ghi nhận sự xuất hiện của các biến thể quét hàng trăm vị trí trên hệ thống nhà phát triển, công cụ CI/CD, cấu hình cloud và các tệp tin liên quan đến công cụ AI để tìm kiếm thông tin nhạy cảm.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.