

Cảnh báo lỗ hổng nghiêm trọng trong Langflow: Nguy cơ bị chiếm quyền điều khiển server
IBM vừa phát đi cảnh báo về các lỗ hổng bảo mật nghiêm trọng trong Langflow, cho phép kẻ tấn công không cần xác thực vẫn có thể thực thi mã tùy ý trên...

- Giọng nữ Bắc
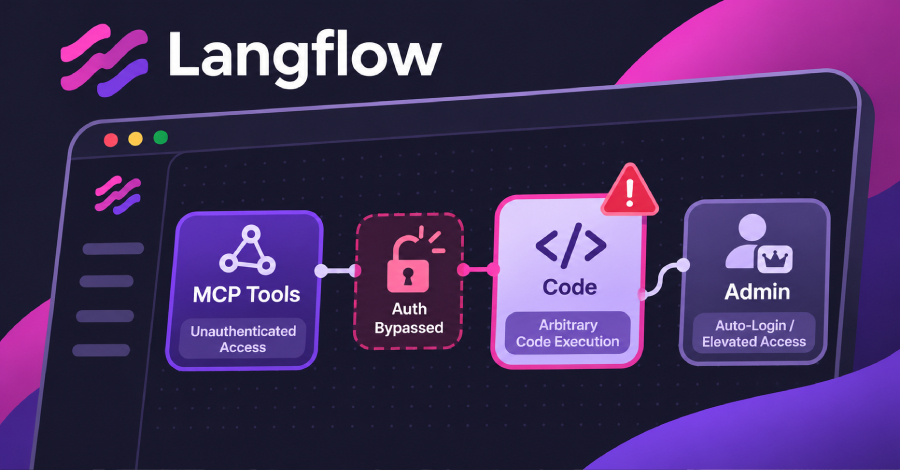
IBM mới đây đã công bố thông tin về bốn lỗ hổng bảo mật nghiêm trọng ảnh hưởng đến Langflow, một công cụ mã nguồn mở phổ biến được sử dụng để xây dựng các tác nhân (AI agents) và quy trình làm việc tự động. Các lỗ hổng này cho phép kẻ tấn công từ xa, ngay cả khi không có tài khoản, có thể vượt qua cơ chế xác thực hoặc thực thi mã tùy ý trên server mục tiêu.
Table Of Content
Chi tiết các lỗ hổng
Theo báo cáo từ IBM, các lỗ hổng này ảnh hưởng đến tất cả các phiên bản Langflow từ 1.0.0 đến 1.12.8. Trong đó, đáng chú ý nhất là:
- CVE-2026-93680 (CVSS 9.8): Lỗ hổng nghiêm trọng cho phép vượt qua các hạn chế bảo mật do xác thực không đúng cách.
- CVE-2026-110186 (CVSS 9.8): Lỗ hổng cho phép thực thi mã tùy ý do kiểm soát việc tạo mã không chặt chẽ.
- CVE-2026-110193 (CVSS 8.8): Cho phép người dùng có đặc quyền thấp thao túng Agentic Assistant để chạy các lệnh hệ điều hành trên server.
- CVE-2026-110192 (CVSS 6.5): Lỗ hổng liên quan đến việc rò rỉ thông tin nhạy cảm từ các thông tin xác thực không được bảo vệ đầy đủ.
Đặc biệt, một module trong Metasploit Framework đã ghi nhận khả năng khai thác lỗ hổng vượt qua xác thực (CVE-2026-93680) bằng cách kết nối trực tiếp vào endpoint của Model Context Protocol (MCP) mà không cần thông tin đăng nhập.
Nguy cơ từ tính năng Auto-login
Một nguyên nhân quan trọng dẫn đến rủi ro là tính năng LANGFLOW_AUTO_LOGIN, được bật mặc định trong phiên bản 1.12.8. Tính năng này tự động đăng nhập người dùng dưới quyền superuser mà không yêu cầu xác thực. Tài liệu kỹ thuật của Langflow cũng đã cảnh báo rằng tính năng này chỉ nên được sử dụng trong môi trường phát triển (development) do rủi ro bảo mật cao.
Khuyến nghị khắc phục
Người dùng và quản trị viên hệ thống cần thực hiện các bước sau để đảm bảo an toàn:
- Nâng cấp ngay lập tức: Cập nhật Langflow lên phiên bản 1.13.0. Đây là phiên bản duy nhất đã khắc phục các lỗ hổng nêu trên và mặc định vô hiệu hóa tính năng auto-login.
- Sao lưu dữ liệu: Trước khi nâng cấp, hãy sao lưu cơ sở dữ liệu, khóa bí mật (secret key) và các tệp tin đã tải lên.
- Chuyển đổi phương thức đăng nhập: Nếu server đang sử dụng tính năng auto-login, cần thiết lập lại tài khoản để đăng nhập bằng mật khẩu theo hướng dẫn từ nhà phát triển trước khi thực hiện nâng cấp.
Hiện tại, IBM chưa cung cấp giải pháp thay thế (workaround) cho các hệ thống chưa thể nâng cấp ngay, do đó việc cập nhật lên phiên bản 1.13.0 là biện pháp an toàn duy nhất được khuyến nghị.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.