

Nhóm tin tặc DarkBlinders tấn công môi trường Cloud của chính phủ Iraq và mục tiêu tại Israel
Chiến dịch gián điệp mạng mới từ nhóm DarkBlinders đang nhắm vào các mục tiêu tại Israel và khu vực Kurdistan của Iraq thông qua các kỹ thuật tinh vi như giả mạo tuyển dụng và malware chuyên...

- Giọng nữ Bắc
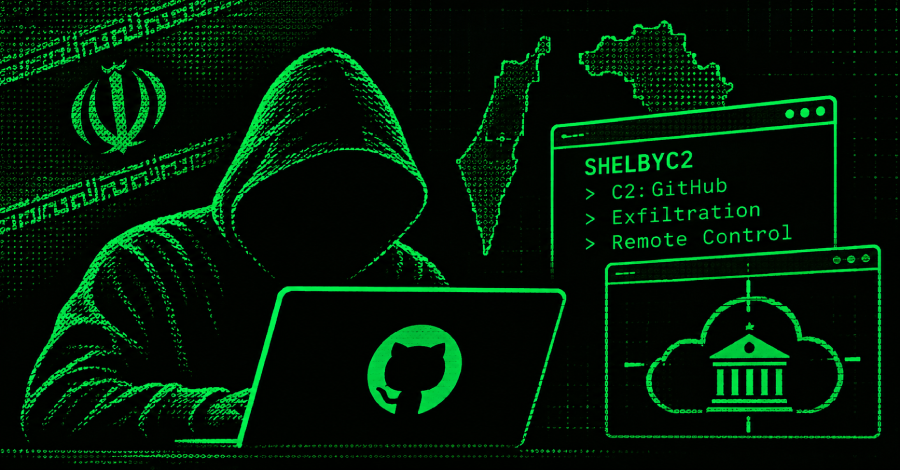
Các nhà nghiên cứu an ninh mạng vừa công bố chi tiết về một chiến dịch gián điệp mạng diễn ra từ tháng 8 đến tháng 10 năm 2026, nhắm vào các cá nhân cấp cao tại Israel và môi trường cloud của chính phủ tại khu vực Kurdistan, Iraq. Chiến dịch này được cho là do nhóm DarkBlinders thực hiện, một tác nhân đe dọa có liên hệ với Iran.
Table Of Content
Phương thức tấn công tinh vi
DarkBlinders thường sử dụng kỹ thuật phishing (lừa đảo) để dẫn dụ nạn nhân tải về các tiện ích chứa mã độc hoặc truy cập vào các trang web giả mạo. Một trong những chiến thuật đáng chú ý là giả mạo bộ phận nhân sự của các tổ chức uy tín để gửi đi các bài kiểm tra kỹ năng lập trình chứa mã độc.
Chuỗi tấn công của nhóm này bao gồm nhiều bước phức tạp:
- AppDomainManager injection: Sử dụng tệp dự án C# (.csproj) độc hại để khởi tạo quá trình tấn công.
- DLL sideloading: Kỹ thuật này giúp nhóm thực thi phiên bản mới của SHELBYLOADER (hay còn gọi là ShelbyLoader V2).
- Backdoor SHELBYC2: Sau khi xâm nhập, nhóm triển khai backdoor SHELBYC2 (còn gọi là AEROSTAT) để kiểm soát từ xa, đánh cắp dữ liệu và sử dụng GitHub làm kênh Command-and-Control (C2).
- Blackwood: Một công cụ tunneling được triển khai để duy trì kết nối bền bỉ.
Đáng chú ý, các kẻ tấn công còn sử dụng kỹ thuật AppDomainManager hijacking để bypass các cơ chế giám sát bảo mật như ETW (Event Tracing for Windows).
Mở rộng phạm vi và phương thức
Ngoài các bài kiểm tra lập trình, DarkBlinders còn tạo ra các tên miền giả mạo dịch vụ đám mây và ứng dụng hội nghị trực tuyến có tên là “StarkMeet”. Việc cài đặt các ứng dụng này sẽ vô tình kích hoạt mã độc ShelbyLoader V2 và SHELBYC2 trên máy tính nạn nhân.
Các chuyên gia từ Dream Research Labs nhận định rằng hoạt động của DarkBlinders có sự tương đồng về hạ tầng và mã độc với các nhóm như UNC5795 và Dust Specter. Tất cả đều được đánh giá là các phân nhóm hoạt động dưới sự bảo trợ của APT34.
Sự trỗi dậy của nhóm Prince of Persia
Cùng thời điểm, một nhóm khác có tên Prince of Persia (Infy) cũng gây chú ý khi lần đầu tiên sau một thập kỷ đặt máy chủ C2 tại Hoa Kỳ. Nhóm này sử dụng biến thể mã độc Tornado, lây lan qua các vulnerability (lỗ hổng) phần mềm và tận dụng API của Telegram để điều khiển. Dù số lượng nạn nhân hiện tại vẫn còn hạn chế, nhưng việc đặt máy chủ tại Mỹ cho thấy sự thay đổi đáng kể trong chiến lược vận hành của nhóm này.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.