

Cảnh báo: Máy chủ Linux của chính phủ bị tấn công bởi SysGoRAT và mã độc tạo từ AI
Các nhà nghiên cứu từ Palo Alto Networks Unit 42 vừa phát hiện chiến dịch gián điệp mạng nhắm vào hạ tầng Linux của các tổ chức chính phủ, sử dụng mã độc SysGoRAT và các script được cho là tạo ra bởi...

- Giọng nữ Bắc
Các chuyên gia an ninh mạng tại Palo Alto Networks Unit 42 vừa công bố chi tiết về một chiến dịch gián điệp mạng tinh vi nhắm vào hạ tầng Linux của các cơ quan chính phủ và các tổ chức liên quan. Chiến dịch này, được theo dõi dưới định danh CL-UNK-1211, diễn ra từ tháng 10/2025 đến tháng 4/2026.
Table Of Content
Sự trỗi dậy của mã độc hỗ trợ bởi AI
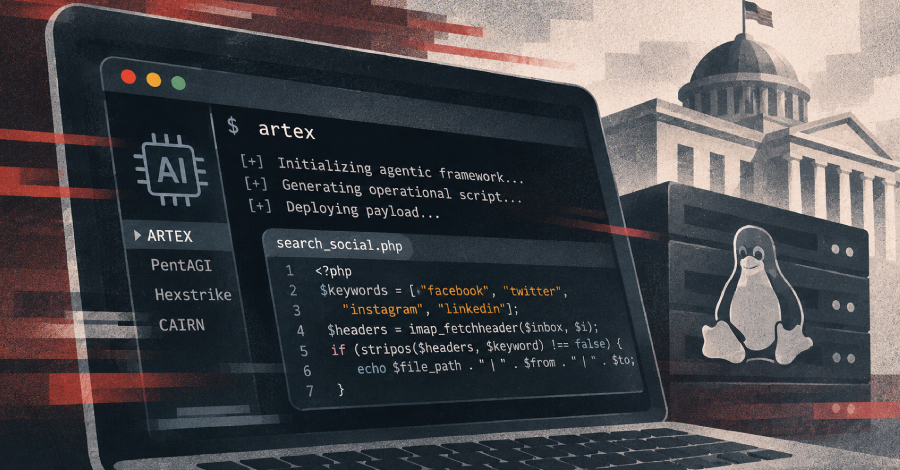
Điểm đáng chú ý nhất của chiến dịch này là việc kẻ tấn công sử dụng các mô hình ngôn ngữ lớn (LLM) hoặc các tác nhân AI tự động để tạo ra payload và thực thi mã độc. Các nhà nghiên cứu cho biết, thay vì các tài liệu hướng dẫn lập trình tiêu chuẩn, nhiều script được tìm thấy chứa các đoạn hội thoại giải thích logic của mã nguồn. Điều này cho thấy mã độc có thể được sao chép trực tiếp từ kết quả đầu ra của AI hoặc được triển khai bởi một AI agent tự động.
SysGoRAT và phương thức tấn công
Kẻ tấn công sử dụng SysGoRAT, một loại trojan truy cập từ xa (RAT) đa nền tảng viết bằng ngôn ngữ Go. Mã độc này hỗ trợ nhiều cơ chế duy trì quyền truy cập (persistence) trên cả Windows và Linux, giao tiếp với C2 server qua WebSocket. Các tính năng của SysGoRAT bao gồm:
- Thực thi lệnh tùy ý qua shell.
- Chụp ảnh màn hình và tải file về máy chủ điều khiển.
- Thiết lập kết nối proxy để luân chuyển dữ liệu.
- Tạo các phiên shell tương tác.
Để duy trì sự hiện diện lâu dài, nhóm này còn sử dụng các web shell PHP tùy chỉnh, thay thế file .bashrc để đánh cắp mật khẩu, và tiêm mã độc vào các trang đăng nhập PHP để thu thập thông tin xác thực của quản trị viên.
Mục tiêu và chiến thuật
Mục tiêu chính của nhóm CL-UNK-1211 là thực hiện trinh sát mạng, duy trì quyền truy cập bền vững và trích xuất dữ liệu nhạy cảm từ các cơ sở dữ liệu cũng như hộp thư điện tử của chính phủ. Kẻ tấn công thậm chí còn sử dụng các script chuyên biệt để tìm kiếm từ khóa trong email liên quan đến tài khoản mạng xã hội.
Mặc dù việc sử dụng AI giúp kẻ tấn công tăng tốc độ triển khai và giảm bớt công sức lập trình thủ công, các nhà nghiên cứu lưu ý rằng các khung làm việc (framework) tấn công tự động hiện nay thường đánh đổi tính ẩn danh lấy tốc độ. Việc thực thi tự động không kiểm soát thường để lại các dấu vết kỹ thuật đặc trưng, giúp các đội ngũ bảo mật dễ dàng phát hiện và ngăn chặn hơn.
Sự kiện này một lần nữa gióng lên hồi chuông cảnh báo về xu hướng các nhóm tin tặc chuyển dịch sang sử dụng các framework tấn công tự động (agentic offensive frameworks) như ARTEX, PentAGI, vốn đang được các nhóm tội phạm mạng và các tổ chức gián điệp quốc gia khai thác triệt để.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.